先别急着写规则,先把固定IP代理的端口关系理清
固定IP代理端口映射,听起来像网络配置,实际多数问题都出在“端口没指对”。你拿到一个固定代理IP后,真正要解决的是:业务侧访问哪个端口,这个端口又转发到哪个服务,安全组是否放行,代理进程是否真的监听。
很多人会把“代理IP”和“代理端口”混在一起。IP决定从哪里进,端口决定进哪扇门,转发规则决定门后面接的是哪个服务。固定IP代理因为IP稳定,映射规则可以长期保存,所以一开始规划清楚,后面维护会轻松很多。
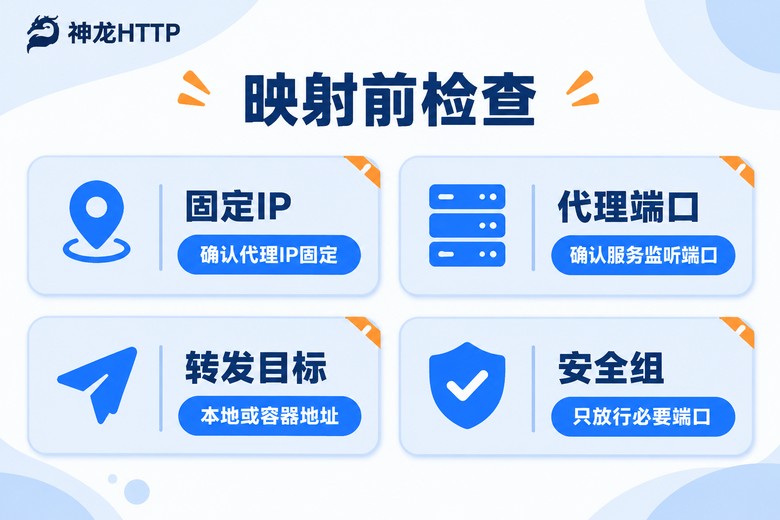
配置前准备:四样东西缺一个都会卡住
动手前,先把下面这些信息写下来。别嫌麻烦,后面排查基本都靠它。
| 项目 | 要确认什么 | 常见错误 |
|---|---|---|
| 固定代理IP | 业务侧访问的固定IP是否稳定 | 把临时IP当成固定IP |
| 代理监听端口 | 代理进程实际监听的端口 | 只填映射端口,不确认监听端口 |
| 转发目标 | 本地地址、容器地址或目标服务地址 | 目标地址写成不可达地址 |
| 安全组权限 | 业务IP能否访问映射端口 | 只配转发,没放行安全组 |
举个例子:固定代理IP是 1.2.3.4,代理进程监听 8081,你希望业务侧通过 8080 访问,那么映射关系就是 8080 指向 8081。如果 8081 没监听,或者安全组没允许业务IP访问 8080,后面都会超时。
端口映射设置:三步把入口指到服务
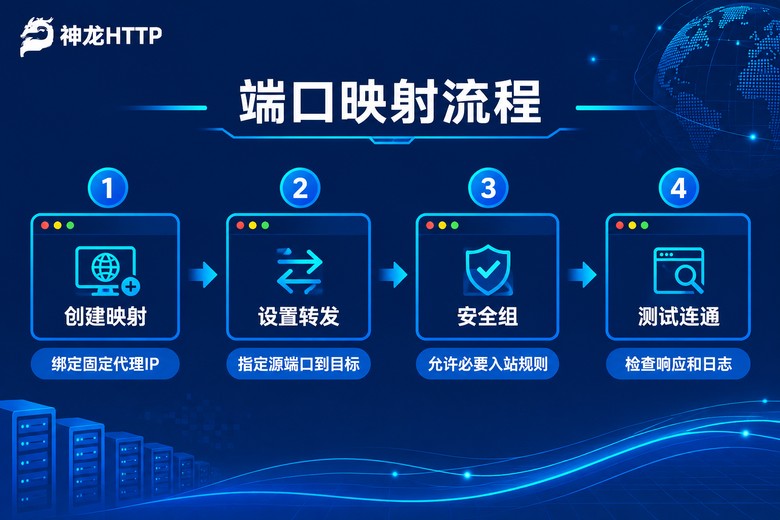
端口映射的核心动作是:把固定代理IP上的某个端口,指到真正提供服务的目标地址和端口。不同环境写法不同,但思路一样:先确认服务在监听,再创建转发,最后放行安全组。
第一步,确认服务真的在监听。你可以用下面的命令查看端口状态。
# 查看监听端口
ss -lntp | grep 8081

# 本机端口连通测试,nc 可用时执行
nc -vz 127.0.0.1 8081
如果本机测试正常,再配置转发。以 Linux 转发主机为例,可以用类似 NAT 规则,把到达 8080 的流量转到本机 8081。
# 示例:把到达 8080 的流量转到本机 8081
iptables -t nat -A PREROUTING -p tcp --dport 8080 -j DNAT --to-destination 127.0.0.1:8081
iptables -t nat -A POSTROUTING -p tcp -d 127.0.0.1/32 -j MASQUERADE
如果是云控制台,通常叫“端口转发”“弹性IP绑定”“网关映射”之类。填的时候重点看四个字段:协议、源端口、目标地址、目标端口。协议一般选 TCP;源端口是业务侧访问的端口;目标地址是代理进程所在地址;目标端口是代理进程实际监听端口。
转发规则怎么写:最容易写错的是目标地址
转发规则不是“把端口写上去”就完事,重点是目标地址。这里最容易踩两个坑:目标服务只监听 127.0.0.1,或者目标容器没有绑定正确网卡。
| 字段 | 作用 | 建议 |
|---|---|---|
| 协议 | 决定使用 TCP 还是 UDP | 代理端口多数用 TCP |
| 源端口 | 业务侧访问的映射端口 | 选固定且好记的端口 |
| 目标地址 | 流量最终到达的机器或容器 | 先确认该地址可达 |
| 目标端口 | 代理进程实际监听端口 | 必须和监听端口一致 |
建议把转发规则写成“最小可用”:只映射需要的端口,只允许需要的业务IP访问。固定IP代理的优势是IP稳定,规则可以长期保存;但端口如果开放过宽,后面排查和安全维护都会变麻烦。
安全组配置步骤:入站和出站都要看
安全组相当于门禁。端口映射配好了,但安全组没放行,业务侧仍然会超时。配置安全组时,别只看入站,出站也确认一下。
入站规则:允许业务侧IP访问固定代理IP的映射端口。例如业务侧IP是 203.0.113.10,映射端口是 8080,就允许 203.0.113.10 访问 8080。能限定IP就尽量限定,别一上来就全开。
出站规则:如果代理节点需要访问目标业务地址或采集目标地址,要确认代理侧出站是否允许对应协议和端口。很多“映射成功但没数据”的情况,不是入口不通,而是代理节点出不去。
| 方向 | 协议 | 端口 | 授权对象 | 说明 |
|---|---|---|---|---|
| 入站 | TCP | 8080 | 业务IP | 允许业务侧访问映射端口 |
| 出站 | TCP | 目标服务端口 | 目标业务地址 | 允许代理节点访问目标服务 |
配置完安全组后,建议等 1 到 3 分钟再测试。不同云环境生效时间不同,别刚点完就判断失败。
测试顺序:别一上来就怀疑代理IP
固定IP代理端口映射出问题,建议按这个顺序查:服务是否监听、本机是否可达、转发是否生效、安全组是否放行、目标地址是否可访问。这样能少绕很多弯。
# 第一步:看监听
ss -lntp | grep 8081

# 第二步:本机端口测试
nc -vz 127.0.0.1 8081

# 第三步:映射端口测试
nc -vz 固定代理IP 8080
如果本机正常、映射端口不通,重点看转发规则;如果映射端口通但数据不对,看代理进程日志和目标地址;如果完全超时,先看安全组入站和源IP限制。
固定IP代理场景下,映射规则更适合这样设计
固定IP代理适合需要稳定入口、稳定出口、长期对接的场景。比如公开数据采集、AI大模型训练、市场研究这类需要持续访问目标地址的业务。因为IP稳定,端口映射规则不需要频繁调整,但安全边界要更清楚。
如果你需要长期稳定的固定出口,可以考虑神龙HTTP的固定IP代理。它支持HTTP/HTTPS/SOCKS5,可用率99.9%,并有国内三大运营商正规授权。对于固定IP代理端口映射来说,稳定的IP意味着转发规则、安全组规则和业务对接配置可以沉淀下来,不用反复改。
实际配置时,建议把“固定代理IP、映射端口、目标服务、安全组IP”写进文档。后面不管是扩容、迁移,还是排查超时,都能快速定位。
常见问题
Q: 固定IP代理端口映射一定要开放映射端口给所有IP吗?
不建议。能限定业务IP就限定业务IP。固定IP代理的IP稳定,安全组规则可以长期保存,越精确越容易维护。只有业务IP不固定时,才考虑放宽,并且只开放必要端口。
Q: 映射后一直超时,先查哪里?
先查三处:代理进程是否监听目标端口,本机是否能访问目标端口,安全组入站是否允许业务IP访问映射端口。这三处正常后,再看转发规则和目标地址。
Q: 转发规则配了,为什么业务侧还是连不上?
常见原因是目标服务只监听 127.0.0.1,或者转发目标地址写错。如果服务在容器里,还要确认容器端口是否发布到宿主机,以及宿主机转发目标是否指向容器实际监听地址。
Q: 固定IP代理和动态IP代理在端口映射上有区别吗?
有。固定IP代理IP稳定,映射规则和安全组规则可以长期保存;动态IP代理IP会变化,端口映射规则通常需要跟随IP调整,或者改用API、动态接入方式,避免规则失效。