联调第三天,卡住的往往不是业务代码
上周帮一个做本地生活的团队看联调问题。他们的下单接口在测试环境跑得好好的,一切到带代理的预发环境,第三步的库存校验就开始飘:十次里有两次返回 403,还有一次直接超时 30 秒。业务同学以为是并发写错了,翻了半天日志,最后发现问题出在代理这一层——出口 IP 落在了对方风控名单里,而且请求头里莫名其妙多了一个 X-Forwarded-For。
这类场景其实很常见。接口联调本身不复杂,复杂的是"中间多了一跳"。这一跳如果匿名度不够、IP 不稳定,排查成本会成倍上升。下面这份内容,就是我们自己踩过坑之后整理出来的配置路径和观察方法,照着做能省下不少来回。
动手之前,先把这三件事定下来
很多人一上来就写代码,结果换个语言就得重写一遍。建议先花十分钟把下面三件事确认清楚,后面无论用什么框架,改动量都很小。
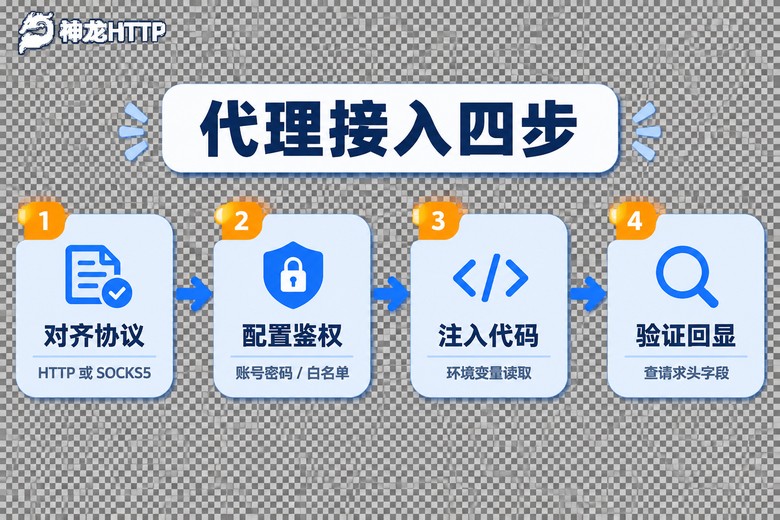
第一,协议先对齐。你的目标接口是 http 还是 https,决定了代理走 HTTP 隧道还是 SOCKS5。现在主流代理服务都会同时支持 HTTP / HTTPS / SOCKS5,选哪个取决于你的客户端库,比如 Python 的 requests 对 http 代理支持最顺,而一些长连接场景用 SOCKS5 更省心。
第二,鉴权方式选一种。要么账号密码,要么 IP 白名单,二选一即可。白名单适合固定出口的测试机,账号密码适合本地电脑和 CI 机器混用的团队。把账号密码硬编码进代码是最容易出事的一步,后面会讲怎么绕开。
第三,别在代码里写死 IP。联调阶段换 IP 的频率比想象中高得多,写死意味着每次都要改代码、提一次合并请求。正确姿势是从环境变量或者配置中心读,本地用 .env,流水线上用 CI 的变量注入。
顺便说一句,短效动态、长效静态、固定 IP 这三种在联调阶段的体验差别挺大:
| 类型 | 适合的联调场景 | 注意点 |
|---|---|---|
| 短效动态IP | 模拟多地区用户、压测不同来源 | 生命周期短,观察脚本要能容忍切换 |
| 长效静态IP | 需要连续跑几天的回归用例 | 数量要留余量,别一个IP打满 |
| 固定IP代理 | 对方接口要求报备出口地址 | 最适合预发环境,白名单一次配好 |
把代理写进代码:三种常见写法
先看 curl,这是最快的验证方式,不用改任何代码就能确认代理本身是通的:
export PROXY_URL="http://账号:密码@代理主机:端口"

curl -x "$PROXY_URL" -sS -o /dev/null \
  -w "状态码:%{http_code} 建连:%{time_connect}s 总计:%{time_total}s\n" \
  https://example.com/api/ping
time_connect 这个值特别有用,它反映的是"连上代理"的耗时,跟你自己的业务逻辑无关。联调时如果发现这个数飙到 1 秒以上,基本可以判定是代理侧的问题,不用再怀疑业务代码。
Python 项目里,用环境变量 + 会话对象的方式最稳,别用 requests.get(..., proxies=...) 到处散写:
import os, requests

PROXY = os.environ["PROXY_URL"]
session = requests.Session()
session.proxies = {"http": PROXY, "https": PROXY}
session.headers.update({"User-Agent": "integration-check/1.0"})

resp = session.get("https://example.com/api/ping", timeout=(3, 8))
print(resp.status_code, resp.elapsed.total_seconds())
注意 timeout 写成了元组:3 秒建连、8 秒读。联调时把建连超时压短一点,能让你更快发现代理不可用,而不是干等半分钟。
Node 这边,axios 自带 proxy 配置,但要记得同时设环境变量,不然某些库会忽略它:
import axios from "axios";

const agent = new (require("https-proxy-agent").HttpsProxyAgent)(
  process.env.PROXY_URL
);

const res = await axios.get("https://example.com/api/ping", {
  httpsAgent: agent,
  proxy: false,
  timeout: 8000,
  headers: { "User-Agent": "integration-check/1.0" },
});
Java 的 OkHttp 走的是系统级 Proxy 对象,账号密码要放在 Proxy-Authorization 头里自己拼 base64,这点容易漏。写完之后一定要打一行日志,把实际用的代理地址打出来,否则线上排查时你根本不知道请求走了哪条链路。
高匿名到底怎么看:抓一次请求头就够了
"高匿名"不是宣传词,是可以自己验证的。找个会回显请求头的调试接口,把返回的 headers 打印出来看一眼就知道:
resp = session.get("https://example.com/api/echo-headers", timeout=(3, 8))
for k, v in resp.json()["headers"].items():
    print(k, "=", v)
如果返回里出现 X-Forwarded-For、Via、X-Real-IP、Proxy-Connection 这几个字段,说明这一跳会主动告诉目标服务器"我是代理"。这类透明或普通匿名代理在联调时问题不大,但一旦对方接口做来源校验,就会变成莫名其妙的 403。
高匿名代理的表现是:目标服务器看到的请求头跟你直连时几乎一样,唯一变化的是来源地址。验证完这个,你就不会再陷入"为什么本地能通、走代理就 403"的循环里了。
稳定性怎么观察:四个指标 + 一段小脚本
代理稳不稳,靠感觉是靠不住的。我一般会在联调阶段挂一个观察脚本,连续跑 200 次请求,把关键数字统计出来。逻辑很简单,不依赖任何框架:
import time, statistics, os, requests

PROXY = os.environ["PROXY_URL"]
s = requests.Session()
s.proxies = {"http": PROXY, "https": PROXY}

ok, costs, fails = 0, [], []
for i in range(200):
    t0 = time.time()
    try:
        r = s.get("https://example.com/api/ping", timeout=(3, 8))
        cost = time.time() - t0
        if r.status_code == 200:
            ok += 1
            costs.append(cost)
        else:
            fails.append(r.status_code)
    except Exception as e:
        fails.append(type(e).__name__)
    time.sleep(0.2)   # 别把对端打爆,也顺便观察持续表现

print("成功率 %.2f%%" % (ok / 200 * 100))
print("P50 %.0fms  P95 %.0fms" % (
    statistics.median(costs) * 1000,
    sorted(costs)[int(len(costs) * 0.95)] * 1000))
print("失败分布", {k: fails.count(k) for k in set(fails)})
跑完看四个数就够了:
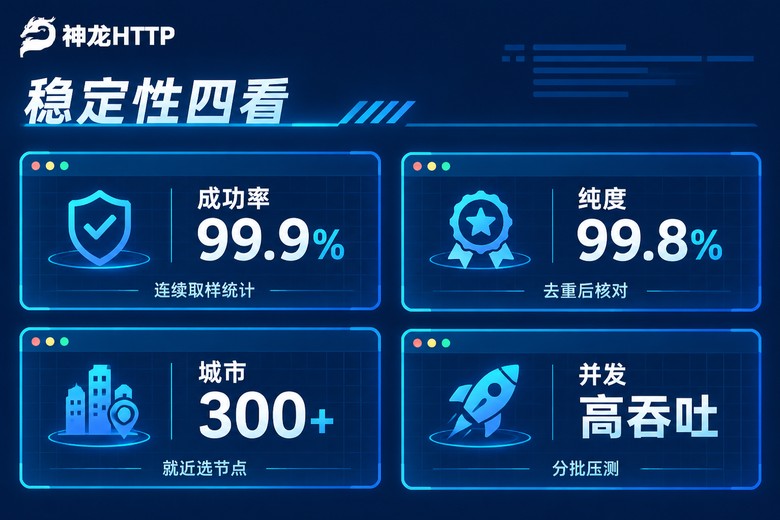
成功率——低于 95% 就别继续调业务了,先解决代理。P95 耗时——比平均值有用得多,它反映的是最差那一批请求,接口超时阈值一般就按这个值来定。失败分布——如果清一色是超时,问题在链路;如果混着 403 和 407,那是鉴权或来源校验。IP 重复率——短效动态场景下,同一个地址出现得过于频繁,说明池子没分好,抽查十几次就能感觉出来。
这套观察不用一直开着,联调前跑一次、上线前再跑一次,中间出问题随时跑一次,基本能覆盖九成情况。
报错别慌,对着这张表查
| 现象 | 大概率原因 | 动手改什么 |
|---|---|---|
| 407 Proxy Authentication Required | 账号密码没带上,或特殊字符没做 URL 编码 | 检查密码里的 @ / # 是否转义 |
| 403 但直连正常 | 出口 IP 触发了对端来源校验 | 换个地区的 IP,或核对请求头是否被改写 |
| 建连超时,time_connect 很高 | 代理节点本身不通或线路拥塞 | 换节点,用 curl 单独验一次 |
| 502 / 504 | 目标服务侧问题,不是代理 | 对比直连,确认后转给后端同学 |
| TLS 握手失败 | 走了不带加密的 HTTP 代理访问 https | 改用 HTTPS 隧道或 SOCKS5 |
为什么我们后来固定用神龙HTTP
试过几个方案之后,团队基本把代理这层固定下来了。原因不复杂:联调最怕"变量太多",而它的几个特性恰好把变量收窄了。
一个是资源池的规模。3000万+正规授权代理IP储备、覆盖 300+ 城市级精准定位,意味着你可以在联调时稳定地"换一个地区的 IP"来复现问题,而不是撞运气。另一个是协议和接入方式齐全,HTTP / HTTPS / SOCKS5 都支持,API 兼容主流爬虫编程语言,官方有文档和示例代码,上面那种会话对象写法对着改几分钟就能跑起来。
真正让我省心的是个人中心里的可视化用量统计和实时监控。联调阶段最常被问的一句话是"刚刚那批请求到底发出去了没有",在这里能直接看到趋势,异常也能识别出来,不用再靠翻日志猜。加上可用率 99.9%、IP 纯度 99.8% 这些指标,观察脚本跑出来的数字和面板上的对得上,排查时心里就有底。技术团队 7×24 小时在线,遇到线路问题不用等第二天上班。

常见问题
Q:账号密码放在环境变量里,团队其他人本地跑不起来怎么办?
把变量名统一写进一份示例配置,真实值各自填自己的。CI 上用流水线的密钥变量注入,别提交进仓库。这样本地、预发、流水线三套环境用的是同一份代码,只是变量不同。
Q:联调时到底该用动态 IP 还是固定 IP?
看你要验证什么。要复现"不同地区用户看到不同内容",用短效动态;要连续跑几天回归,用长效静态;对方接口要求报备出口地址,那就用固定 IP 代理,白名单一次配好,后面最省事。
Q:成功率跑到 99% 了,还有必要看 P95 耗时吗?
有必要。成功率只说明请求最终成功了,P95 说明的是最慢那批请求的体感。如果你的接口超时阈值设成 5 秒,而 P95 已经到 4.2 秒,那高峰期一定会出问题,提前调阈值比事后补日志划算。
Q:怎么确认代理是真高匿名,而不是普通匿名?
访问回显请求头的调试接口,把返回的 headers 跟你直连时的 headers 逐字段对比。多出 X-Forwarded-For、Via 这类字段就不是高匿名。这个动作三十秒能做完,比看任何说明都直接。