两个同事都问"代理怎么用",但需求根本不是一回事
上周有个做市场研究的团队来问配置,聊了十分钟才发现,他们内部其实有两拨人:一拨要每天固定时间跑一遍公开价格页面,跑完就走;另一拨是运维,想让异地分公司的同事能稳定打开总部的报表后台,而且不想每次都找他们手工加白名单。
这两件事表面都叫"用代理",配置思路却完全不同。前者在意的是能不能持续拿到干净、够用的IP;后者在意的是出口地址能不能长期不变。搞混了,钱就白花了——买了动态IP去做白名单,第二天白名单就失效;买了固定IP去抓页面,一个地址打到黑,速度还上不去。
所以这篇不急着贴代码,先花两分钟把选型讲明白,后面再带你从提取到跑通一步步做。
三种国内代理,先选对再谈配置
国内主流的产品线其实就三条:短效动态IP、长效静态IP、固定IP代理。名字听着像绕口令,落到使用上区别很直白——这个IP能在你手里待多久。
| 类型 | IP存活时间 | 典型用法 | 上手难度 |
|---|---|---|---|
| 短效动态IP | 几十秒到几分钟 | 抓取公开页面、查公开数据、跑一次性任务 | 低,接口返回即用 |
| 长效静态IP | 数小时到数天 | 需要保持会话的定时任务、需要登录态的操作 | 中,要留意到期时间 |
| 固定IP代理 | 长期不变 | 接口白名单、异地办公统一出口、合作方对接 | 低,配一次能用很久 |
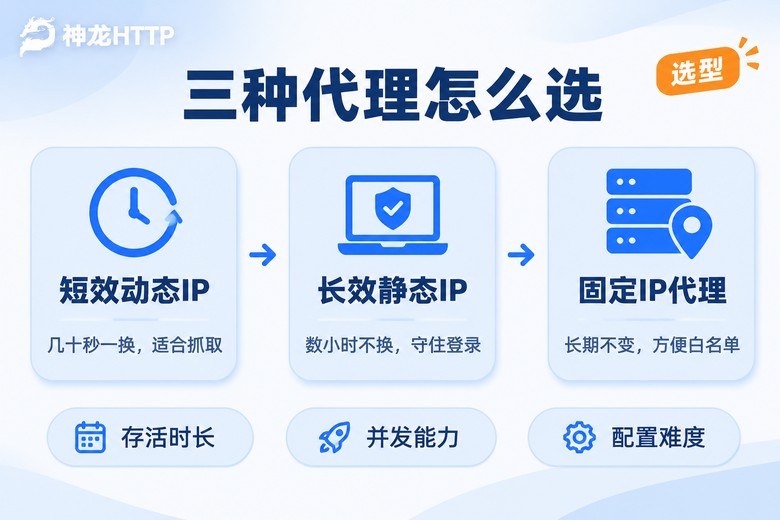
判断方法很简单,问自己一句:这个任务中间断了,我能不能重来?能重来、而且量大,就用短效动态;不能断、断了要重新登录重新翻页,用长效静态;压根和抓取无关,只是想让某个系统的出口固定住,直接上固定IP。
数据采集怎么配:从提取到跑通,四步走完
先说采集这条线。整个链路其实就四件事:拿到IP、验证它能通、塞进请求里、然后盯着成功率别掉。
第一步,在控制台生成提取链接。大多数情况下你会拿到一个返回纯文本的接口,格式是 IP:端口 一行一条。把这个链接先丢进浏览器里跑一次,确认有返回、不是空行——这一步能挡掉后面一半的"莫名报错"。
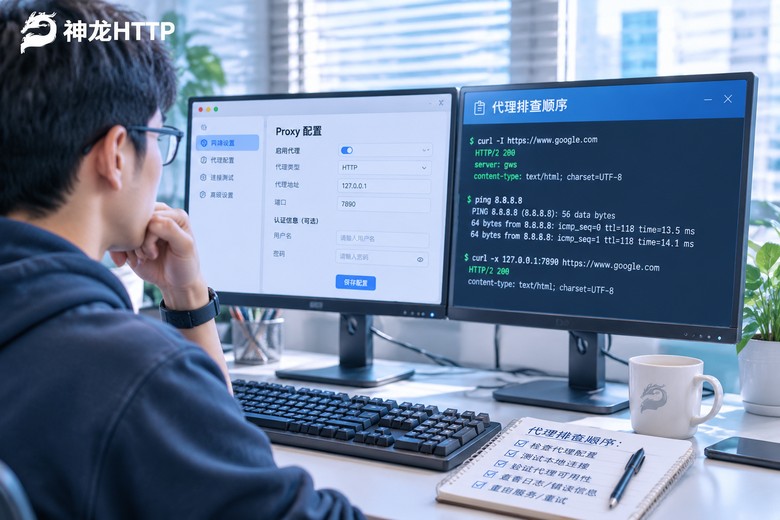
第二步,验证。拿到IP别急着上量,先用它请求一次你控制台提供的IP检测入口,确认出口确实变成了这条IP。很多人跳过这步,结果后面成功率低,排查半天发现是本地网络策略把代理请求拦了。
第三步,写进代码。用 Python 的话,核心就是给 requests 传一个 proxies 字典,剩下的和平时发请求没有任何区别:
import requests

API_URL = "你控制台生成的提取链接"
TARGET_URL = "你要采集的页面地址"

def get_proxy():
    r = requests.get(API_URL, timeout=5)
    ip, port = r.text.strip().split(":")[:2]
    return f"http://{ip}:{port}"

proxy = get_proxy()
proxies = {"http": proxy, "https": proxy}

resp = requests.get(TARGET_URL, proxies=proxies, timeout=10)
print(resp.status_code, len(resp.text))
第四步,加一层重试。动态IP会失效,这是它的工作方式,不是故障。所以代码里必须允许"这条不通就换一条",否则你会误以为接口有问题:
for i in range(5):
    try:
        proxy = get_proxy()
        resp = requests.get(TARGET_URL,
                            proxies={"http": proxy, "https": proxy},
                            timeout=8)
        if resp.status_code == 200:
            print("通了,用的是", proxy)
            break
    except Exception as e:
        print("这条没通,换一条", e)
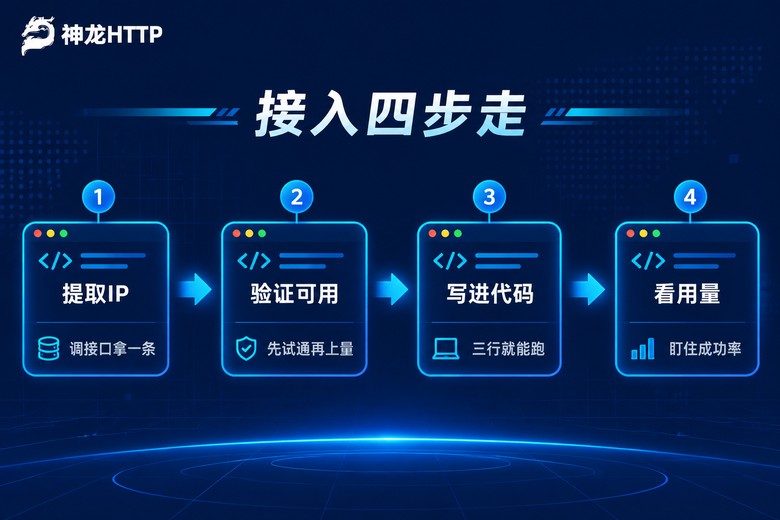
跑通之后再谈速度。别一开始就开几十个线程压上去,先用 5 个并发跑十分钟,看看成功率是多少,再一点点往上加。加并发的过程里成功率如果明显下滑,通常是目标页面本身有限流,不是IP不够,这时候该做的是放慢节奏而不是继续堆IP。
远程访问怎么配:核心是"出口固定"和"白名单"
再说另一条线。异地同事打不开总部系统、或者合作方要调你的接口却总被拦,本质上都是一个问题:对方只认某几个固定地址。手工加白名单的麻烦在于,人一多、办公网络一换IP,名单就得重来。
比较省事的做法是给这条访问链路配一个固定IP代理,让所有异地访问都从同一个出口出去,然后把这个固定IP加进系统的允许名单里。配完之后,谁在哪个城市办公、家里宽带怎么变,对系统来说都是同一个来源,运维只需要维护一条记录。
配置时注意两个细节:一是把所有需要走这个出口的请求都显式指向代理,别让程序一半走本地一半走代理,日志会变得很难看;二是记得在系统侧同时配好停用策略,人员或项目结束后及时把这批访问权限收回来,这是安全上的常规动作,别等审计来问。
跑起来之后,看三个数就知道配得好不好
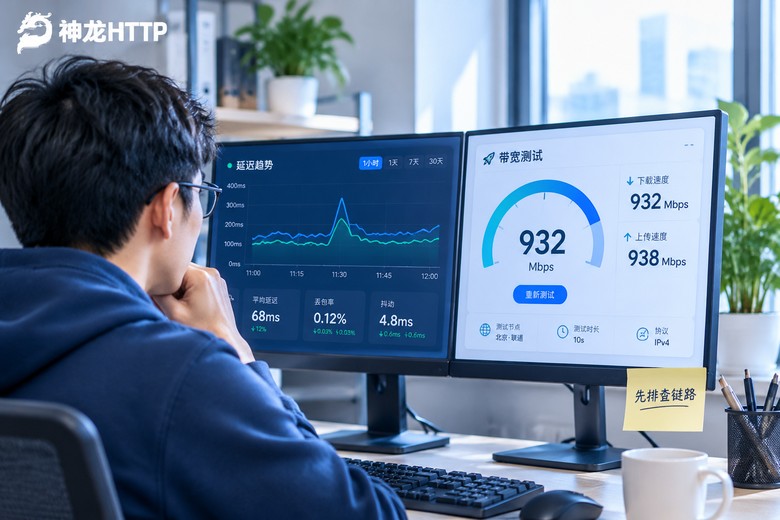
配置完成不代表就完事了。运维视角下,判断这套东西是否健康,其实就看三个数字。
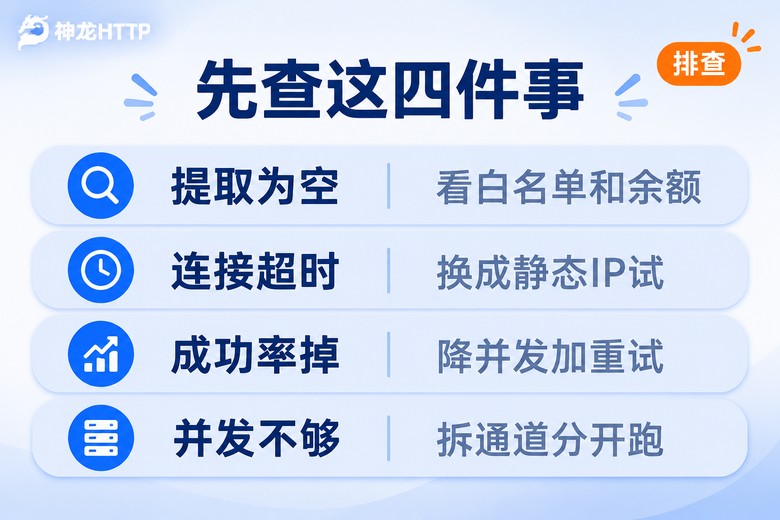
可用率。也就是你请求一百次,多少次是正常返回的。低于预期先别怀疑服务商,先查自己的超时设置是不是太短、目标页面是不是本来就慢。
IP纯度。简单说就是你拿到的IP是不是干净的、有没有被别人拿去干过乱七八糟的事。纯度低了,表现就是"能连上但页面返回的内容不对劲",这时候要换池子而不是加重试。
并发下的稳定性。同样一批任务,5并发和30并发的成功率差多少。差得多说明你需要的不是更多IP,而是更合理的提取节奏。神龙HTTP 的个人中心里有可视化的用量统计和实时监控,能直接把异常波动和使用趋势拉出来看,比自己在日志里翻要快得多。
为什么不少团队最后落在神龙HTTP上
说到底企业选代理,卡在两件事上:一是IP够不够用、干不干净,二是出了问题有没有人管。
神龙HTTP 手上是3000万+正规授权代理IP,来自国内三大运营商的合规授权,可用率99.9%、IP纯度99.8%,支持300+城市级精准定位,短效动态、长效静态、固定IP代理三条产品线是一站式提供的——也就是说你采集和远程访问两条线,不用找两家供应商对着扯。协议上 HTTP、HTTPS、SOCKS5 都支持,API 兼容主流爬虫语言,文档和示例代码直接可抄,接入基本不用额外学东西。
另一件容易被忽略的是提取层面的低延迟高并发,这对需要跑大规模采集的团队很实在:同样的时间窗口,能提出来的IP更多,排队等IP的时间更短。加上技术团队7×24小时在线,半夜任务挂了有人接,这比参数表上多几百万IP更让人踏实。
常见问题
Q:国内IP代理配好了,代码却报连接超时,第一步查什么?
先确认两件事:提取链接直接在浏览器打开有没有正常返回,以及这条IP是不是已经过期了。动态IP存活时间短,你从提取到发请求中间隔了几分钟,很可能已经失效。如果都正常,再确认本地网络有没有对代理端口做限制,换成静态IP试一次能快速区分是"IP问题"还是"环境问题"。
Q:采集成功率一直上不去,是不是要换更多IP?
不一定。先看失败的具体表现:如果是超时就调整超时时间并加一次重试;如果返回内容异常,多半是IP纯度或目标页面本身有反爬策略,这时候放慢频率比堆IP有用;如果只有高并发时才掉,说明当前节奏超过了对方能接受的量。加IP之前先花十分钟看日志,能省不少钱。
Q:动态IP和静态IP能一起用吗?
很常见,而且往往是最省钱的做法。比如主流程用短效动态IP跑公开数据采集,单独留一条长效静态IP做登录态维护,再配一个固定IP代理给白名单用。三条线各管各的,互不影响,出问题也容易定位。
Q:异地办公用固定IP代理,安全上要注意什么?
关键是权限收口。给固定IP开白名单之后,要把这份名单当成正式资产来管:谁在用、用在哪个系统、什么时候到期,都记清楚;项目结束或人员变动时及时收回。另外建议把走代理的请求和普通请求在日志里分开记,出问题时能一眼看出是从哪条链路进来的。