先把"安全"这两个字拆开看
上周有个做数据分析的朋友来找我,说他花三十块钱买了一个月的代理,用了不到两周,电商后台的询价数据老是抓不全,他第一反应是"是不是代理不安全,把我的事泄出去了"。
我问他一个问题:你担心的是代理服务商把你的数据卖掉,还是担心它偷看你在干什么?他愣了一下,说好像没分清。
这正是大多数人卡住的地方。谈国内IP代理安不安全,其实混着两件事:
第一件,是供应商那头的事——它为什么会知道你访问了哪些站点?它记录了多少?记录的东西会不会流出去?这属于数据边界和日志策略。第二件,是你这一头的事——你有没有把不该走代理的请求也扔进去?账号是不是和代理IP绑得太死?这属于使用规范。
两件事的解法完全不同。只盯着"这家靠不靠谱",等于只看了一半。
数据边界:代理到底能看到什么
很多人以为用了代理,就等于把自己的上网过程原封不动交给了别人。这里有个关键的技术事实值得先弄清楚。
现在的代理大多以隧道形式工作。当你访问的是 HTTPS 站点,从你电脑到目标网站之间的内容是加密的,代理服务器处在中间,它能看到的是:你连接了哪个域名、什么时候连的、传了多少字节、用了多久。它看不到的是:你在那个页面上提交了什么内容、看到了哪些商品、填了什么表单。
换句话说,代理看到的是信封上的收件地址和邮戳,不是信封里的信。这是它和数据包抓取类工具最本质的区别。
但这个边界有前提:
一是你访问的目标必须是 HTTPS。有些老旧接口还是 http,那种情况下内容确实是明文,走任何代理都一样,跟供应商无关,跟你自己的技术选型有关。
二是供应商不能要求你安装来路不明的根证书或者客户端插件。一旦你的设备信任了别人的证书,加密就不再是加密了,边界会被彻底击穿。这条比什么都能说明问题——正规服务商只需要你调一个接口,不需要你装东西。
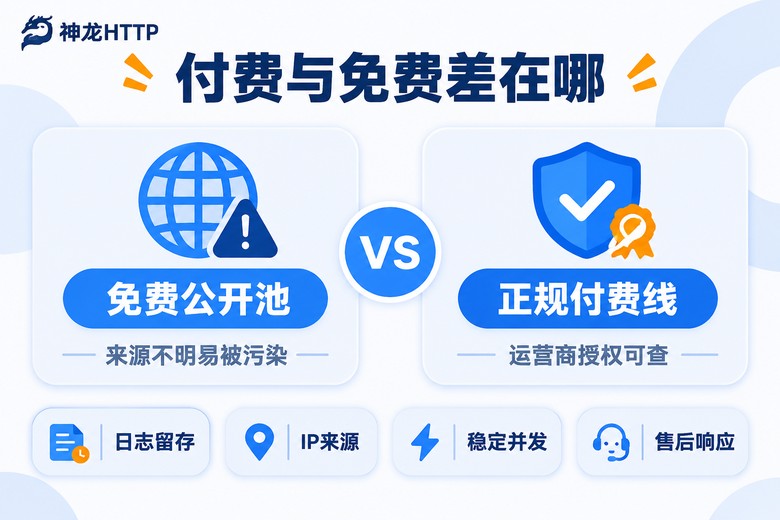
再说 IP 本身的边界。免费公开池的 IP 通常来自各种自助分享渠道,你不知道上一个使用者拿它干过什么,可能已经被目标站点标记过很多次,也可能背后是别人的设备。你获取到的不是一个干净的出口,而是一个带着历史包袱的出口。付费正规线路的价值,很大一部分就在这里:IP 从哪来、谁在用、可用率多少,供应商说得清。
日志策略:不问清楚,别签长约
数据边界是技术层面的事,日志策略是管理层面的事,而后者才是真正决定风险大小的东西。
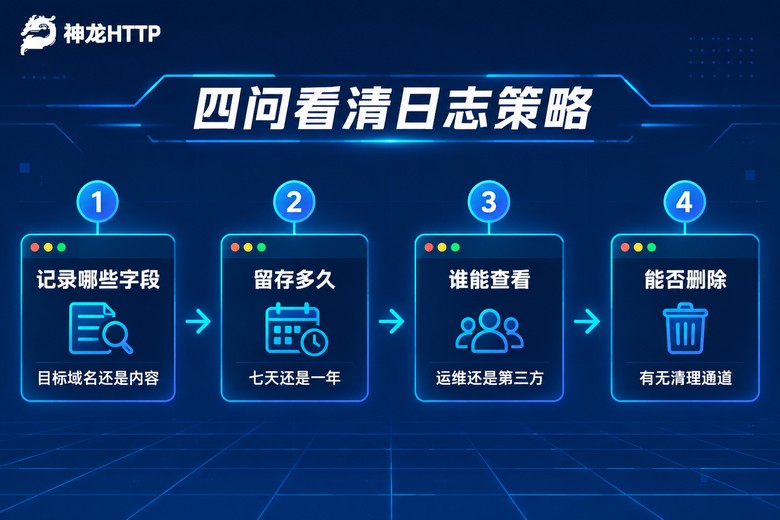
国内做代理服务,合规的供应商都需要保留一定的运行日志——这是行业基本要求,用来排查故障、处理滥用投诉。所以"零日志"这种说法,本身就值得警惕。真正该关心的是:记什么、记多久、谁能看、能不能删。
我一般建议直接拿这四个问题去问客服,看对方回答得利不利索。答得含糊其辞的,先别急着买年付。
| 要问的点 | 比较稳妥的回答方向 | 需要留神的信号 |
|---|---|---|
| 记录哪些字段 | 连接时间、出口IP、流量字节数等运行必需信息 | 声称会保存完整请求内容 |
| 留存多久 | 有明确期限,过了自动清理 | "一直存着""没有期限" |
| 谁能查看 | 内部运维按需调取,有权限控制 | 随便什么岗位都能翻 |
| 是否对外提供 | 除法定情形外不对外提供 | 含混其词,或提到"合作方共享" |
还有一个小动作很管用:看这家服务商的产品形态。如果一个所谓的代理服务,非要你装一个常驻电脑的客户端、还要开系统级权限,那你其实已经不太清楚它在本地做了什么。反过来,纯 API 提取、用标准的 HTTP/HTTPS/SOCKS5 协议接入的方式,边界相对清晰——你的请求通过标准协议出去,本地不留多余的东西。
使用规范:这五条比选服务商还重要
假设你已经选了一家说得清楚的供应商,风险并没有自动归零。日常用起来还有一些自己这边的规矩,漏掉一条就可能前功尽弃。
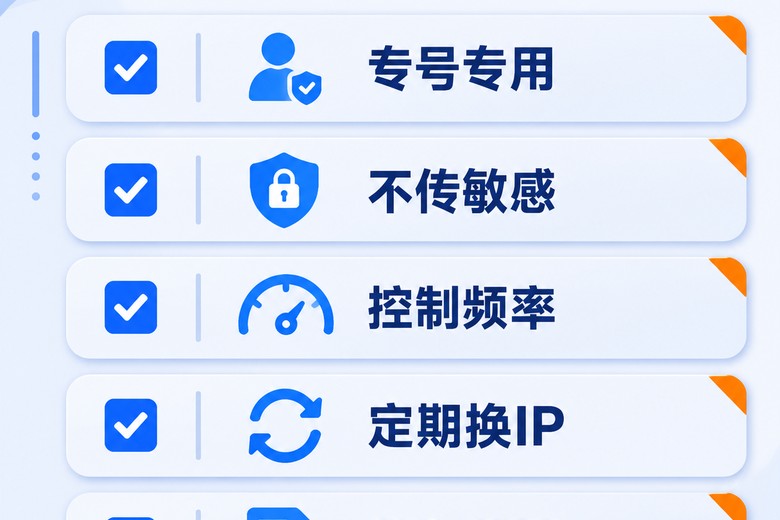
先看账号。做数据采集、做市场研究,最好给代理单独准备账号体系,别和你本人的主账号、常用邮箱、支付信息绑在一起。这不是多疑,是隔离。一旦某条线路出问题,损失范围可控。
再看内容。哪怕代理只看到域名,你也别把敏感信息往采集链路里塞。测试环境和生产环境分开跑,正式采集和内部调试用不同的线路,别图省事混在一起。
频率也要有个度。很多人以为买了代理就能随便跑,结果并发开太猛,目标站点的风控直接把整段 IP 段拉黑,然后回头怪"这家的 IP 质量差"。合理的请求间隔、失败重试的退避策略,这些是你自己该写的代码。
IP 的使用时长也需要规划。短效动态适合那种一次性的、量比较大的采集任务;需要保持会话连贯的操作,就用长效静态或者固定IP。混着用,往往两头都不讨好。
最后一条最容易被忽略:留好凭证。购买记录、服务条款截图、和客服确认日志策略的聊天记录,存一份。真遇到纠纷,这些东西比什么都管用。
顺手说一下代码层面。用 Python 接入代理其实就几行,关键是把线路选择和重试逻辑写清楚,别硬编码一条线路用到死。
import requests

# 从服务商的提取接口拿到一批出口,具体地址以你的后台为准
proxies_pool = get_proxies_from_api(your_extract_url)

def fetch(target_url, retry=3):
    for i in range(retry):
        proxy = pick_one(proxies_pool)          # 每次失败换一条干净的出口
        try:
            resp = requests.get(
                target_url,
                proxies={"http": proxy, "https": proxy},
                timeout=8,
                headers={"User-Agent": "your-normal-ua"}
            )
            if resp.status_code == 200:
                return resp.text
        except Exception:
            continue
        time.sleep(1.5 * (i + 1))               # 退避,别越失败越猛冲
    return None
选什么样的服务商,心里有底
讲到这里,判断标准其实已经很清楚了:来源说得清、边界划得明、日志有规矩、接入方式干净。
拿神龙HTTP举个例子。它的 IP 资源来自国内三大运营商的正规授权,储备量在 3000 万以上,可用率 99.9%,IP 纯度 99.8%,支持 300 多个城市级定位。来源正规这件事,直接决定了你拿到手的出口不会带着别人的历史包袱,这对采集稳定性影响很大。
另一个我觉得挺实用的点,是个人中心里的可视化用量统计与实时监控。你能看到每天消耗了多少、哪条线路出问题、趋势是不是异常。日志策略这件事,除了问客服,自己能从后台看到多少,也是判断依据之一——你能观测的越多,信息不对称就越小。
产品线上,短效动态、长效静态、固定IP都有,HTTP/HTTPS/SOCKS5 三种协议全支持,API 兼容主流编程语言,配了文档和示例代码,技术团队 7×24 小时在线。做公开数据采集、AI 大模型训练语料、市场研究这类活儿,基本上能对上号。
不过话说回来,再好的线路也只是工具。前面那五条使用规范,一条都不能省。
常见问题
Q:国内IP代理安全吗,会不会把我访问的网页内容记录下来?
绝大多数情况下,如果目标是 HTTPS 站点,代理只能看到域名、时间、流量大小这类连接信息,看不到页面里的具体内容。前提是你没有安装来路不明的证书或插件。如果供应商要求你装根证书才能用,这本身就是个危险信号,建议换一家。
Q:宣称"完全不记录日志"的服务商是不是更安全?
反而不建议轻信。合规运营的服务商通常需要保留一定期限的运行日志,用于故障排查和滥用处理。真正靠谱的做法是把留存范围、期限、访问权限讲清楚。你可以拿"记什么、记多久、谁能看、能否删"这四个问题去问,回答得清楚的,比一句"零日志"可信得多。
Q:付费代理比免费代理安全在哪里?
主要在来源和可追溯性。免费公开池的 IP 谁在用、用过什么,你完全不知道,上一任使用者留下的标记会算在你头上。付费正规线路的 IP 由运营商授权分配,可用率和纯度都有数字可查,出了问题也有售后可以对接。
Q:公司内部用代理,需要额外做点什么?
两件事。一是把代理账号和员工个人账号彻底分开,别共用一个;二是在内部约定清楚哪些业务允许走代理、哪些不允许,写下来。工具层面则优先选纯 API 接入的方式,别在办公电脑上装常驻客户端。