先看现象:什么情况下你会怀疑"这条请求走了代理"
做数据采集的人大多碰过这种场面:脚本跑得好好的,突然开始频繁返回 403,验证码一张接一张;或者你在自己服务器上用 curl 访问一个本地同城的接口,返回却慢得像跨了半个中国。这两种情况背后,最常见的解释就是——链路上多了一个代理节点,可能是别人加的,也可能是你自己配置后忘了关。
识别代理IP这件事,不用一上来就上高级工具。请求头、网络时延、环境一致性这三条线索交叉看一遍,八成的情况都能定下来。下面按"看什么、怎么查、看到什么算异常"的顺序来走。
线索一:请求头里那些"不该出现"的字段
HTTP 请求就像快递包裹,代理服务器在转发时,往往会顺手在包裹外面贴一张自己的转寄单。这张"转寄单"就是各种代理相关字段。你把请求打到任意一个能回显请求头的服务上,就能看到自己这一路到底被贴了几张单子。
# 找个能回显请求头的服务,看自己发出去的请求长什么样
curl -s http://your-echo-host/headers

# 带上自己常用的 UA 再试一次,对比两次结果有没有多出字段
curl -s -A "Mozilla/5.0" http://your-echo-host/headers重点看这几个键名:X-Forwarded-For、X-Real-IP、Via、Proxy-Connection、Forwarded、X-Proxy-ID。X-Forwarded-For 里通常是一串 IP,越靠前越接近真实发起方;Via 直接写着代理软件的名字和版本,等于自报家门;Proxy-Connection 是老式透明代理留下的习惯。只要出现其中一个,基本可以判定链路中至少经过了一层转发。
还有一种不那么直白的情况:字段全都干净,但请求头的排列顺序和正常浏览器不一样,或者少了 Accept-Language、Sec-Fetch-* 这类浏览器必带的头。很多采集代理只替换 IP,不会重新构造完整的请求头,顺序和内容就成了破绽。写个脚本批量对比一下,很容易看出规律。
import requests

SUSPECT = ["X-Forwarded-For", "X-Real-IP", "Via", "Proxy-Connection", "Forwarded"]

r = requests.get("http://your-echo-host/headers", timeout=5)
headers = r.json().get("headers", {})
hit = [k for k in headers if k in SUSPECT]
print("可疑字段:", hit if hit else "无")
print("头字段总数:", len(headers))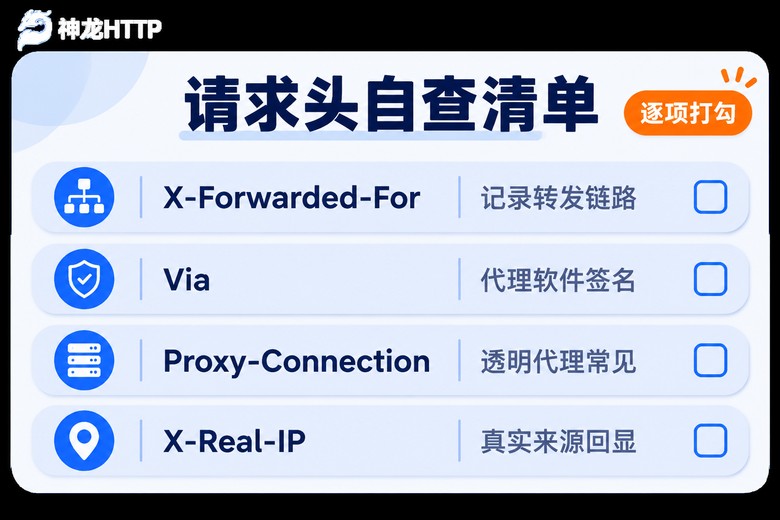
线索二:时延不会撒谎,但会绕路
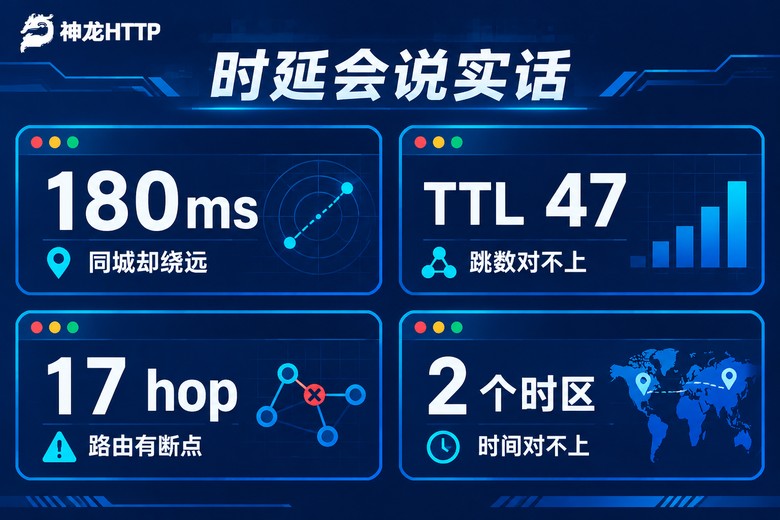
数据包跑得再快,也跑不过物理距离。代理节点如果在别的城市、别的机房,光路上就要多花时间,这个时间差骗不了人。拿同城一个目标地址做对比:直连通常 5~20ms,一旦中间插了一层异地代理,往返时延跳到 100ms 以上是很正常的事。
# 连续发 4 个包,看平均往返时延
ping -c 4 target-host

# 看数据包一路经过了哪些节点
traceroute target-host
ping 给出的是往返时延和丢包率。要留意的是时延和 IP 归属地对不上:对方 IP 查出来就在本市,你这边却要 180ms 才收到回包,这中间必然多绕了几跳。traceroute 更直接,输出的每一跳就是一台路由器,如果出现一段连续的私有网段地址(10.x、172.16.x、192.168.x),说明你正穿过一层内网代理或者企业出口。
TTL 值也值得顺手看一眼。常见的系统默认值是 64、128、255,每经过一台路由减一。如果你测到 TTL 是 47,粗略算下来中间过了 17 跳;而对方的 IP 显示在同一个城市,正常也就 8~10 跳。差得越多,越要怀疑路上有额外的中转设备。
| 检查项 | 直连的常见表现 | 疑似走代理的表现 |
|---|---|---|
| 请求头字段 | 只有 Host、UA、Accept 等常规项 | 多出 X-Forwarded-For、Via、Proxy-Connection |
| 往返时延 | 与物理距离匹配,同城 20ms 以内 | 同城地址却 150ms 以上 |
| 路由跳数 | 与目标网络层级基本吻合 | 多出私有网段、跳数明显偏多 |
| TCP 握手耗时 | 与往返时延大致成正比 | 握手时间远高于后续传输时间 |
线索三:把环境信息放在一起对一遍
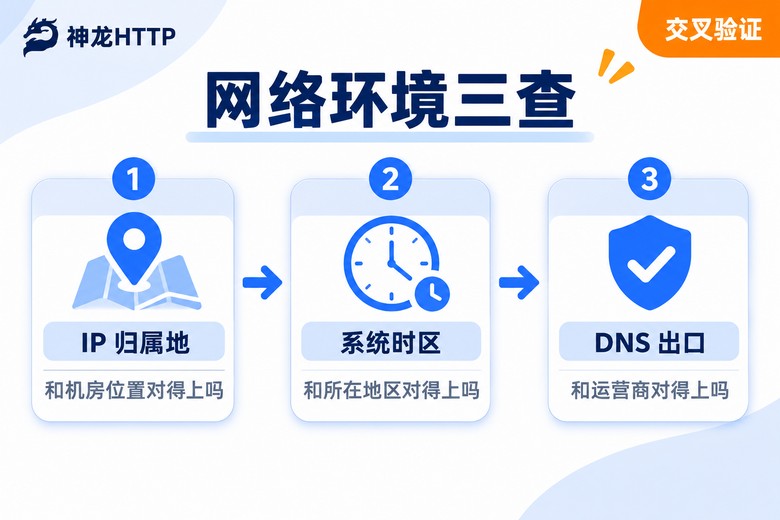
前两条线索如果都被"清理"干净了,还有第三条路:看各项环境信息能不能自洽。代理能换掉你的出口 IP,但换不掉你机器上的时间、语言和解析习惯,这些细节凑在一起,往往就露馅了。
IP 归属地 vs 系统时区。出口 IP 显示在某地,系统时区却是另一个时区,浏览器语言也跟着对不上,这就是典型的"三方不一致"。做风控校验的一方经常就查这一项,成本极低。
DNS 出口 vs 运营商。用 nslookup 看当前使用的解析服务器,正常情况应该和你的宽带运营商一致。如果解析服务器指向一个陌生的第三方地址,说明本地网络环境被改过。
浏览器侧的本地地址回显。在网页里跑一段读取本地候选地址的脚本,如果拿到的内网网段和你实际所处网络的规划完全不符,也说明中间有转发层。这一步主要用来自查,不是所有场景都需要。
IP 的"身份证信息"。把 IP 拿去查归属地,看它落在机房段还是家庭宽带段。机房段 IP 的访问特征非常集中——同一段地址短时间内来自大量不同 UA,这类 IP 在对方的日志里一眼就能识别出来。
把三招串成一条排查流程
实际操作时不用三样全查,按成本从低到高走一遍就够了:
1)先用 curl 拉一次请求头回显,看有没有代理字段,十秒钟的事;
2)有字段就基本定性了,没有的话做个 ping 对比,同城目标超过 100ms 就继续往下查;
3)最后把 IP 归属地、时区、DNS 解析服务器放在一起对一遍,三项里有两项对不上,链路里八成有代理。
反过来,如果你是在做采集,想知道自己用的代理IP为什么老是被对方识别出来,思路是一样的:拿一批 IP 抽样跑一遍上面的检查,看看有多少会带上 X-Forwarded-For,有多少归属地和预期城市不符。这类问题的根源往往不在脚本,而在 IP 本身的质量——共享池里的 IP 被反复使用、归属地标注不准、匿名级别不够,都会让对方一眼看穿。
自查之后,IP 源头的干净程度更值得花心思
排查归排查,真到了要稳定跑采集任务的阶段,与其每次都花时间做检测,不如一开始就把 IP 源头选干净。神龙HTTP 这边提供的是国内三大运营商正规授权的代理IP资源,储备量 3000 万以上,可用率 99.9%,IP 纯度做到 99.8%——说白了就是拿到手的地址不掺水,不会出现一大堆被反复用烂、一上去就被拦的地址。支持 300+ 城市级精准定位,要按城市维度做本地化数据采集时,能直接指定地区提取,不用再靠时延去反推 IP 到底落在哪。
集成方式也不复杂,HTTP、HTTPS、SOCKS5 都支持,API 兼容主流爬虫编程语言,文档和示例代码都给全了,短效动态IP、长效静态IP、固定IP代理按任务类型挑就行。个人中心里有可视化的用量统计和实时监控,哪个地区的 IP 消耗快、哪段时间失败率抬头,看图表比翻日志快得多。技术团队 7×24 小时在线,遇到提取异常可以直接找人问。
常见问题
Q:请求头里没有 X-Forwarded-For,就一定没用代理吗?
不一定。高匿代理会把这些字段全部抹掉,从请求头上看不出来。这时候要靠时延和归属地一致性来判断,别只盯着一个维度。
Q:ping 不通但网页能打开,说明有问题吗?
很常见,多数服务器默认屏蔽 ICMP 回包。换成测 TCP 握手耗时,或者直接 traceroute,结果一样能用。
Q:IP 归属地查出来是机房地址,是不是就一定被判定成代理?
机房段地址本身不是什么问题,关键在于这个地址背后是不是有大量不同来源的请求挤在一起。如果一段 IP 短时间内出现几十种 UA,那基本跑不掉。
Q:自查发现时延确实偏高,怎么排除是本地网络的问题?
拿两个目标做对比:一个同城地址、一个跨省地址。如果只有同城那个异常慢,说明问题出在转发链路上;如果两个都慢,先检查自己这边的出口带宽和路由。