先打个比方:一个懂行,一个只管搬
把代理想象成快递中转站,区别就好理解了。
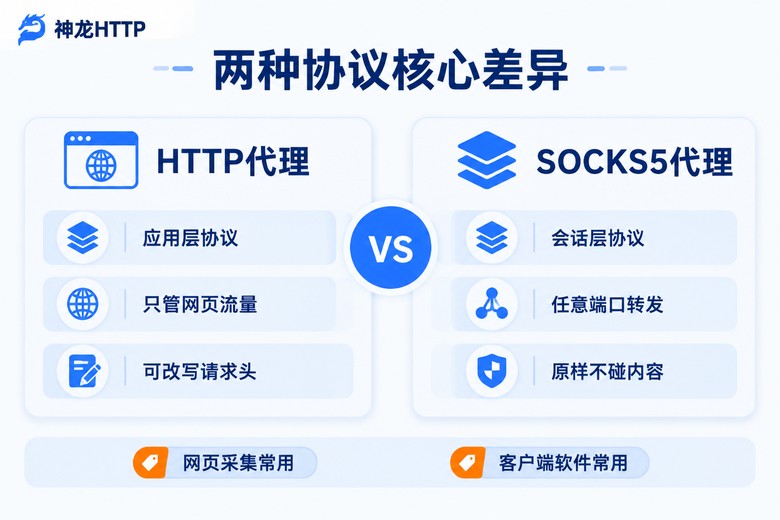
HTTP代理是个"懂行的中转站"。你寄过去的网页请求这个"包裹",它拆开能看懂里面写了什么——请求哪个地址、带了什么参数、用的什么浏览器身份。正因为它看得懂,所以能帮你补请求头、维持会话、判断返回的是正常页面还是异常响应。做网页采集的人,十有八九用的是它。
SOCKS5代理则是个"纯搬运工"。它不拆包、不看内容,你给它什么它原样转发什么,管你是网页请求、邮件还是别的数据。正因为什么都不管,它反而来者不拒——只要走TCP的流量都能转发,部分场景还能走UDP。
一个看得懂内容但只精通网页,一个看不懂内容但啥都能搬。这就是两种协议最本质的分野,后面所有的差异都是从这一点延伸出来的。
五个维度,一张表看明白
光打比方还不够,落到实际选型,主要看这五点:
| 对比维度 | HTTP代理 | SOCKS5代理 |
|---|---|---|
| 工作层级 | 应用层,看得懂网页请求 | 会话层,只管转发数据 |
| 支持的流量 | HTTP 和 HTTPS | 任意 TCP,部分场景支持 UDP |
| 对内容的处理 | 能读取、补充请求头 | 原样转发,不做改动 |
| 认证方式 | 标准的代理认证头 | 用户名加密码 |
| 典型场景 | 网页采集、接口调用 | 客户端软件、特殊端口 |
| 排错难度 | 报错信息明确,好排查 | 配置简单,排错靠经验 |
表格里最值得展开的是"对内容的处理"这一行。HTTP代理能读写请求头,意味着你可以自定义User-Agent、加Referer、带Cookie——采集时想模拟真实浏览器行为,全靠这个能力。SOCKS5不碰内容,好处是零干扰,坏处是协议层面帮不上忙,所有细节都得客户端自己处理。
这些活,交给HTTP代理
实际干活时,碰到下面几种情况,直接用HTTP代理基本不会走弯路。
一是网页数据采集。这是HTTP代理的主场。采集要模拟真实浏览器,就得设User-Agent、带Referer、管理Cookie,这些全依赖代理层能读写请求头。返回内容还能配合做校验,是正常页面还是被拦了,状态一目了然。
二是调用HTTP接口拿数据。现在绝大多数开放接口就是HTTP/HTTPS协议,请求-响应模式干净利落,HTTP代理配合起来严丝合缝。
三是要统一管理请求的团队场景。HTTP代理可以在中间层统一加头、记日志,出了问题好回溯。
用Python的requests接入,写法长这样:
import requests

# 服务商后台提取代理后拿到的连接信息
host = "代理IP地址"
port = "端口"
user = "用户名"
passwd = "密码"

proxies = {
    "http": f"http://{user}:{passwd}@{host}:{port}",
    "https": f"http://{user}:{passwd}@{host}:{port}"
}

target = "你要请求的目标网址"

resp = requests.get(target, proxies=proxies, timeout=10)
print(resp.status_code)
有个容易踩的坑提醒一下:https的流量也填http://开头的代理地址,这是requests的写法约定,实际走的是CONNECT加密隧道。不少人看到https就顺手把代理地址也改成https://开头,结果报一堆连接错误,问题就出在这。
这些场景,SOCKS5更顺手
反过来,遇到下面这些情况,SOCKS5会是更好的选择。
用现成的软件或客户端。很多桌面工具的代理设置里只给了SOCKS5一个选项,没得挑,按它的来就行,别硬绕。
转发非网页端口的通信。邮件客户端、一些桌面程序自己的数据通道,走的不是标准网页端口。SOCKS5不挑内容,都能搬。
不希望代理层碰你的数据。SOCKS5原样转发,不多做一件事,对中间层零干扰有要求的场景适合它。
接入代码只差一个协议头:
# SOCKS5需要先装一个依赖
# pip install requests[socks]

proxies = {
    "http": f"socks5h://{user}:{passwd}@{host}:{port}",
    "https": f"socks5h://{user}:{passwd}@{host}:{port}"
}

resp = requests.get(target, proxies=proxies, timeout=10)
print(resp.text)
再送一个实战细节:socks5和socks5h差一个字母,含义不同。socks5h是让代理服务器帮你解析域名,本地不碰DNS。如果你的运行环境域名解析老出问题,换成socks5h经常能直接解决,这个技巧很多人不知道。
还拿不准?三步定下来
前面讲的是原理,真到项目里,照着三步走就行。
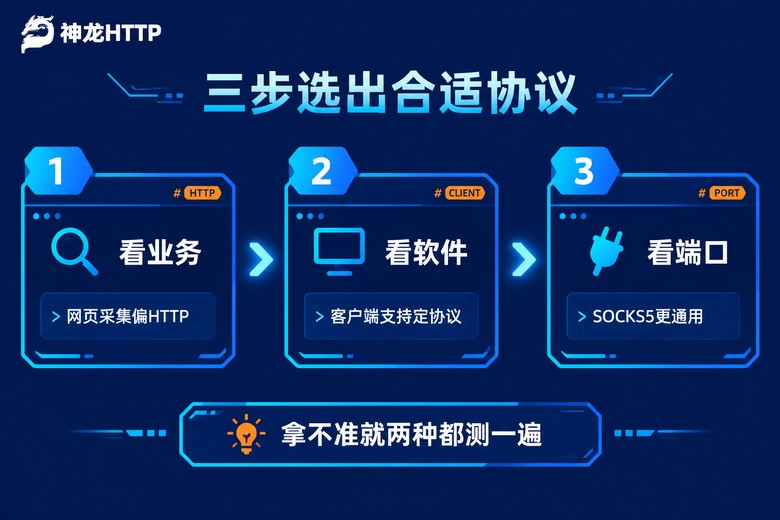
第一步,看业务类型。主体工作是抓网页、调接口,选HTTP;跑现成客户端、转发特殊端口,选SOCKS5。这一步能定下八成的情况。
第二步,看工具支持。你用的框架、软件支持哪种协议写法,按它的能力来。requests两种都吃,不少桌面软件只有SOCKS5入口,那就没悬念了。
第三步,实测两分钟。同一个目标地址,两种协议各跑一次,对比成功率和耗时,让数据替你做决定。如果用的服务两种协议都支持,测试成本几乎为零。
挑服务时,认准协议齐全的
协议选型只是第一步,代理资源本身的质量才决定项目稳不稳。挑服务的时候,建议把"协议是否齐全"当成一条硬标准——像神龙HTTP就同时支持HTTP、HTTPS、SOCKS5三种协议,同一批代理资源,采集脚本和桌面工具可以共用一套IP池,不用分开配置两套东西,混合业务也不用来回倒腾。
资源质量上,它背后是3000万+正规授权代理IP储备,来自国内三大运营商的正规授权,可用率做到99.9%,覆盖300多个城市。业务上需要换个地区的IP时,直接按城市筛选就行,定位能细到城市一级,这对采集这类对IP质量敏感的活来说很关键。
常见问题
Q:两种协议能同时用吗?
能。神龙HTTP这类服务,同一批代理IP同时支持HTTP、HTTPS和SOCKS5,提取之后按需填协议头就行。混合业务也不冲突——采集脚本走HTTP,桌面工具走SOCKS5,共用同一个IP池。
Q:SOCKS5是不是一定比HTTP快?
不一定。速度主要取决于代理服务器的线路质量和负载情况,协议本身的性能差距非常小,网页请求场景下基本感知不到。与其纠结协议快慢,不如多测几条线路,用耗时数据说话。
Q:挂HTTP代理请求HTTPS网站,数据安全吗?
安全。这种情况下代理走的是CONNECT隧道,数据在加密通道里原样通过,代理只负责转发,看不到具体内容。这也是前面强调"https流量也填http://开头"的原因——写法是http,加密效果和直连一样。
Q:配置完怎么确认代理真的生效了?
最直接的办法:挂代理前后各请求一次能返回本机出口IP的接口,两次结果不一样,就说明代理在工作。正式跑任务之前先小范围试跑,确认成功率正常再上量。用神龙HTTP的话,个人中心里有可视化用量统计和实时监控,有没有异常、趋势怎么样,后台一眼就能看出来。