拿到手的代理IP,为什么不能直接用
做过数据采集的人多半碰过这种场景:从服务商后台提取了一批IP,填进程序里跑,结果十次请求六次超时,剩下几次返回的还全是验证页面。回头查代码,逻辑没毛病;换批IP再试,问题又消失了。罪魁祸首往往就是那批IP里混着不少失效或质量不达标的节点。
代理IP干的是中间人的活:你的请求先交给它,它替你转发给目标网站,再把结果原路带回来。这条链路上任何一环掉链子——IP过期了、响应太慢、对方服务器直接拒绝——最后都表现为"请求失败"。所以拿到IP先别急着上业务,花几分钟做一轮检测,能省掉后面几小时的排查。
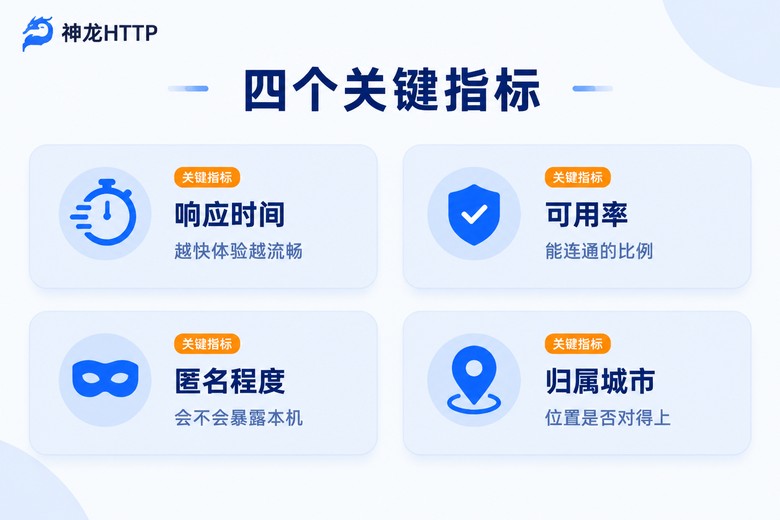
检测时重点盯这四个指标
检测不是随手ping一下就完事。下面四个数字,才真正决定一个IP能不能进你的可用池。
响应时间:从发出请求到收到回应的耗时,用毫秒计。做采集任务,300毫秒以内算优秀,500毫秒算合格,超过1秒的IP在大规模任务里会明显拖后腿。
可用率:一批IP里能正常完成请求的比例。这个指标要放在"一批"的维度看才有意义——单个IP偶尔失败一次很正常,但100个里只有60个能通,这批货的质量就有问题了。
匿名程度:分透明、普通匿名、高匿名三档。透明代理会把你的真实地址原样传给目标网站,等于没藏;高匿名则完全看不出你在走代理。凡是在意本机信息安全的场景,只认高匿名。
归属地一致性:服务商标注这个IP在杭州,实测却在别的城市,这种错位会让依赖地区逻辑的业务直接出错,检测时要顺手核对一下。
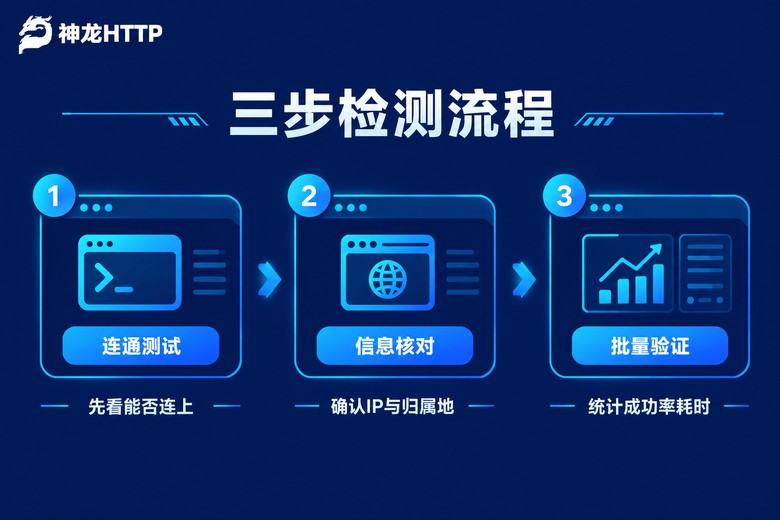
方法一:命令行一分钟快测
手上只有几个IP想快速验证,不用写代码,终端里敲两行命令就够了。Linux或Mac用户试试这个:
# 测试代理能否连通,并查看返回的请求信息
curl -x http://113.120.61.16:8080 http://httpbin.org/get --connect-timeout 5

# 只关心速度的话,加上计时输出
curl -x http://113.120.61.16:8080 http://httpbin.org/get \
  -o /dev/null -s -w "连接耗时:%{time_connect}s 总耗时:%{time_total}s\n"
-x 用来指定代理地址,--connect-timeout 5 表示5秒连不上就放弃。命令正常吐出一段包含IP信息的JSON,说明代理是通的;报超时错误,这个IP基本可以划掉。Windows用户在PowerShell里加个 curl.exe 前缀,效果一样。
这招胜在快,缺点是一次只能测一个,适合临时抽查,撑不起大规模验证。
方法二:浏览器里手动核对
命令行能回答"通不通",但回答不了"藏得好不好"。想看匿名效果,浏览器最直观。
操作不难:在浏览器或系统的代理设置里填入地址和端口,然后打开任意一个能回显请求信息的测试页面,页面上会列出当前请求的IP和请求头。重点看两处——
一看显示的IP是不是代理的地址,是,说明代理生效了;二看请求头里有没有 X-Forwarded-For 这类字段带着你的本机地址,有,说明这是透明代理,匿名不达标。顺手再感受一下目标页面加载快不快、有没有弹验证,这些细节命令行里体会不到。
方法三:十几行脚本一次测一批
几百上千个IP要验,手动测到天黑也不现实。写个十几行的Python脚本,让程序自己跑:
import requests

# 待检测的代理列表,格式为 ip:端口
proxy_list = [
    "113.120.61.16:8080",
    "121.33.226.167:8000",
    "219.135.164.245:3128",
]

test_url = "http://httpbin.org/get"

for proxy in proxy_list:
    proxies = {"http": f"http://{proxy}", "https": f"http://{proxy}"}
    try:
        resp = requests.get(test_url, proxies=proxies, timeout=5)
        ms = resp.elapsed.total_seconds() * 1000
        print(f"{proxy}  可用  响应{ms:.0f}毫秒")
    except Exception:
        print(f"{proxy}  不可用")
脚本逐个发请求,能通的打印响应时间,不通的标记弃用。跑完一遍,手里就多了一份干净的可用清单,直接喂给采集程序。
实际用的时候建议再加两个改进:一是并发,用多线程或协程同时测几十个,速度快一个量级;二是复测,每个IP测两三次取平均,避免网络抖动造成误杀。
测完之后,合格线定在哪里
数据测出来了,总得有把尺子去量。下面这套标准是从实际项目里磨出来的,可以直接抄走:
| 指标 | 优秀 | 合格 | 建议放弃 |
|---|---|---|---|
| 响应时间 | 300毫秒以内 | 500毫秒~1秒 | 超过1秒 |
| 单IP成功率 | 连测3次全通 | 3次通2次 | 3次只通1次 |
| 匿名等级 | 高匿名 | 普通匿名 | 透明代理 |
| 归属地 | 与标注一致 | 同省不同市 | 跨省错位 |
这张表不是铁律,得结合业务调。对速度不敏感的采集任务,1秒也能忍;实时性要求高的场景,500毫秒都嫌慢。关键是把标准固定下来,每次都按同一把尺子量,IP质量的波动才藏不住。
把检测变成使用流程的一环
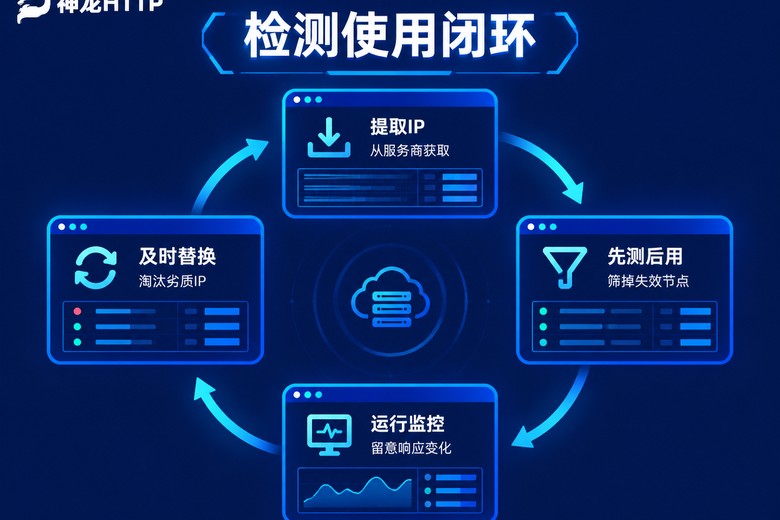
检测不该是一次性动作。代理IP有生命周期,短效IP可能几十分钟就换了状态,昨天测通的今天未必还在。比较稳妥的做法是把它嵌进流程:提取后先自动筛一轮,合格的进可用池;任务跑起来后定期复测,发现响应变慢、失败率抬头就及时淘汰补新。
当然,如果不想自己搭这套机制,选个检测环节做得扎实的服务商能省很多事。像神龙HTTP在IP质量上就有硬指标,可用率标注99.9%,个人中心里还带可视化用量统计和实时监控,哪个IP出异常、用量走势如何,后台一眼就能看到,手工排查的活儿省下大半。不过话说回来,不管服务商做得多到位,接入前自己抽检一轮的习惯值得一直留着——目标网站的状态、本机网络的情况,这些变量只有你自己最清楚。
常见问题
Q:检测代理IP用什么测试地址比较合适?
优先用能回显请求信息的公开测试站点,可以同时看到IP和请求头,一次判断连通性和匿名度。更贴近实战的做法是直接拿目标网站当测试对象,用真实业务请求去验证,测出来的结果最有参考价值。
Q:刚才测还是通的,过一会儿就失效了,正常吗?
正常。动态短效IP本身就有存活周期,短的几十秒、长的几分钟,到期自动更换。这类IP要现提现用,检测和使用之间隔得越短越好。如果业务需要长期稳定的入口,应该选长效静态IP产品,而不是指望短效IP撑住全程。
Q:检测全通过,程序里还是频繁超时,问题出在哪?
按顺序排查三件事:一是并发量,单个IP同时扛太多请求会被限速,试着把并发降一半再跑;二是目标网站的限制,有些站点会对特定IP段收紧,换个IP对比测试就能看出来;三是本机网络,换台设备或换个网络环境复测,基本能定位问题在哪一侧。
Q:检测本身会不会消耗代理的流量或额度?
会。每次检测请求都走代理通道,按流量计费的产品会计入消耗,按提取量计费的模式则看提取环节。建议控制并发规模、合理安排检测频率,比如接入前抽检一部分,而不是全量反复测,把成本花在刀刃上。