先说个真实场景:测试跑到一半,出口被限流了
做过授权渗透项目的人,多半碰过这种局面:目录爆破跑到第三轮,工具突然齐刷刷报超时,一查才知道,目标的防护设备把你这个出口IP临时限制了。测试窗口就批了三天,干等解封黄花菜都凉了。
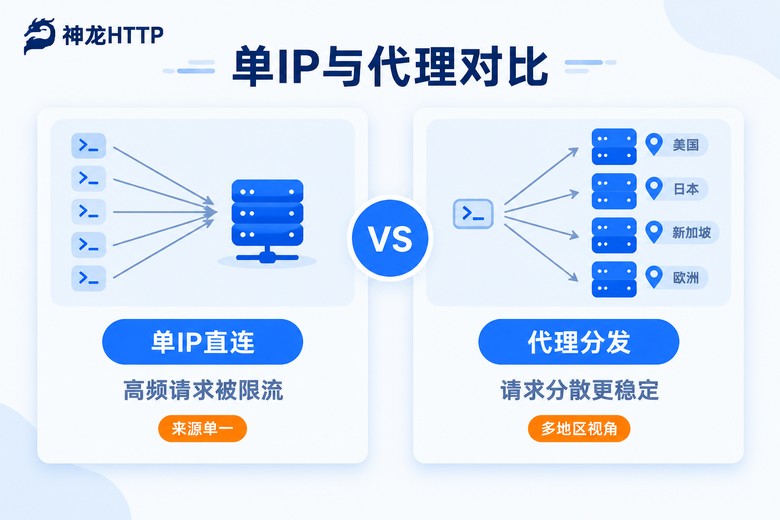
这时候如果手里有一批可用的代理IP,把请求来源分散开,测试就能接着往下跑。所以代理IP在渗透测试里不是花活,而是保障测试连续性的基础配置。当然,前提得说在前面:所有操作必须在客户书面授权的范围内进行,授权书里没写的目标和动作,一个数据包都别发出去。
代理在测试里到底解决三个问题
头一个是稳定性。信息收集和扫描阶段请求量最大,单IP高频打过去,很容易触发对方的限流策略。把请求分散到多个出口上,每个出口的频率就降下来了,测试不容易中断,对目标服务器也更友好——毕竟没人想把授权测试做成压力测试。
第二个是视角。有些目标的调度逻辑跟访问来源有关,比如不同地区的请求会解析到不同节点。想验证这套逻辑对不对,就得换个地区的IP去访问,对比返回结果有什么差别。
第三个是可追溯。正经项目要求测试日志能对上账:什么时间、从哪个出口、发了什么请求。把代理出口记录进日志,写报告的时候才能交代清楚。
动手之前,把三个参数搞明白
协议怎么选。常见的就三种:HTTP、HTTPS、SOCKS5。浏览器和抓包工具挂HTTP代理最省事;Nmap、sqlmap这类命令行工具走SOCKS5更顺。选SOCKS5时留意一点——要用支持远程DNS解析的模式,让域名解析也走代理出去,不然本地DNS的解析记录里会留下一串目标域名,测试意图提前暴露。
时效怎么配。短效动态IP的存活时间只有几分钟到几十分钟,过期自动换新,适合大流量的扫描阶段;长效静态IP能长时间保持不变,适合登录之后的功能测试——会话一断,Cookie失效,前面的登录又得重来一遍。
地域备几个。如果测试目标涉及地域调度,提前准备几个不同城市的出口。有些服务商能做城市级定位,直接指定具体城市的IP,验证调度逻辑时特别好用。
手把手配置:从抓包工具到命令行
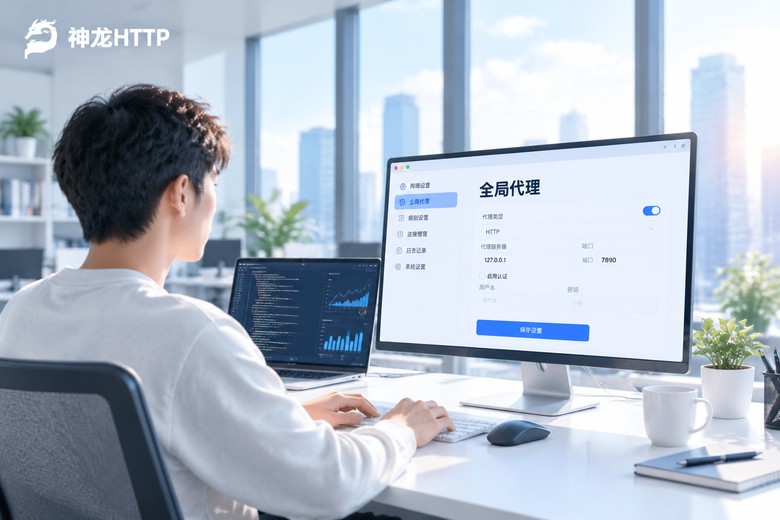
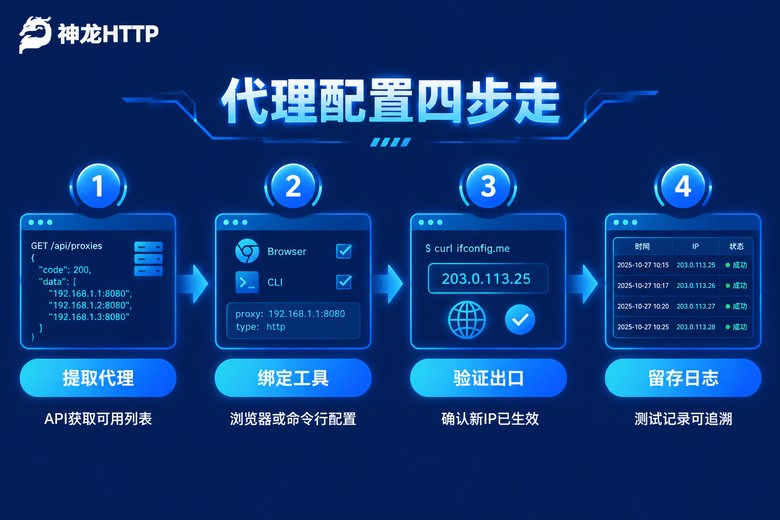
先说Burp这类抓包代理工具。思路是配一条上游代理,让本来直连目标的流量先经过代理服务器转发一遍。配置入口一般在用户选项的连接设置里,填上代理地址、端口和认证信息,然后访问一个能回显出口IP的页面,确认显示的是代理地址而不是自己的IP,才算配通。
命令行工具更简单,curl一个参数就搞定:
# 走 HTTP 代理
curl -x http://用户名:密码@代理地址:端口 http://目标站点 -I

# 走 SOCKS5(注意是 socks5h,h 表示域名远程解析)
curl -x socks5h://用户名:密码@代理地址:端口 http://目标站点 -I
Nmap配合proxychains是老搭配,配置文件末尾加一行代理,命令前面套一层就行。注意代理模式下只能用TCP全连接扫描:
# /etc/proxychains4.conf 末尾追加
socks5 代理地址 端口 用户名 密码

# 命令行调用,-sT 是关键
proxychains nmap -sT -Pn 目标IP
sqlmap直接挂 --proxy 参数:
sqlmap -u "http://目标站点/page?id=1" --proxy="http://用户名:密码@代理地址:端口"自己写脚本的话,以Python为例:
import requests

proxies = {
    "http": "http://用户名:密码@代理地址:端口",
    "https": "http://用户名:密码@代理地址:端口",
}

resp = requests.get("http://目标站点", proxies=proxies, timeout=10)
print(resp.status_code)提醒一句:认证信息别硬编码在脚本里提交到代码仓库,用环境变量或单独的配置文件管理,仓库凭据泄露这种事每年都在发生。
四个测试阶段,代理各有各的配法
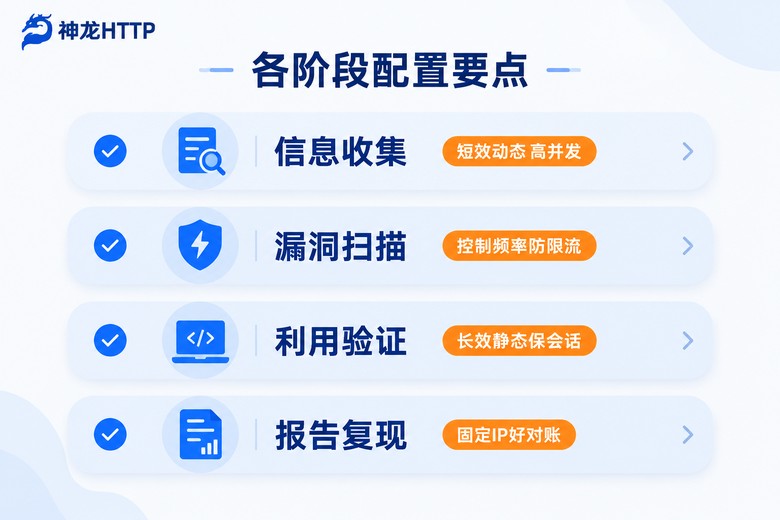
代理不是配上就完事,不同阶段的诉求不一样,配错阶段会白白折腾。拿一个常规的授权Web测试举例:
| 阶段 | 建议配置 | 原因 |
|---|---|---|
| 信息收集 | 短效动态IP,较高并发 | 请求量大,定期获取新的IP,避免单出口被限速 |
| 漏洞扫描 | 动态IP + 限速 | 扫描线程多,控制并发是对目标系统的保护 |
| 利用验证 | 长效静态IP | 保持登录态和Cookie,会话不能断 |
| 报告复现 | 固定IP代理 | 客户复现时来源一致,日志好对账 |
三个细节容易忽略:一是排除项,把目标域名和客户的内网地址段加进直连列表,别让本该直连的流量也绕到代理上;二是逐个工具验证出口,浏览器配了不代表命令行也生效,每个工具单独确认一遍;三是并发控制,代理把来源分散了,但几百个线程同时压过去,目标服务器先趴下,测试就得停下来等人家恢复。
几个坑,老手也中过招
坑一:DNS泄露。SOCKS5配成socks5(本地解析),域名解析还是走本地,等于半只脚露在外面。改成socks5h,让解析也走代理。
坑二:会话莫名丢失。短效IP到期换了新出口,服务器那边Session对不上,登录态就没了。验证阶段记得换成长效静态IP,或者把会话有效期和IP有效期对齐。
坑三:贪便宜用免费代理。免费代理速度慢、掉线勤,更麻烦的是你没法知道它有没有记录转发的数据。测试项目里经常带着客户系统的账号和数据,流量过别人的手,这个风险担不起。选正规服务商,至少资质和日志政策是清楚的。
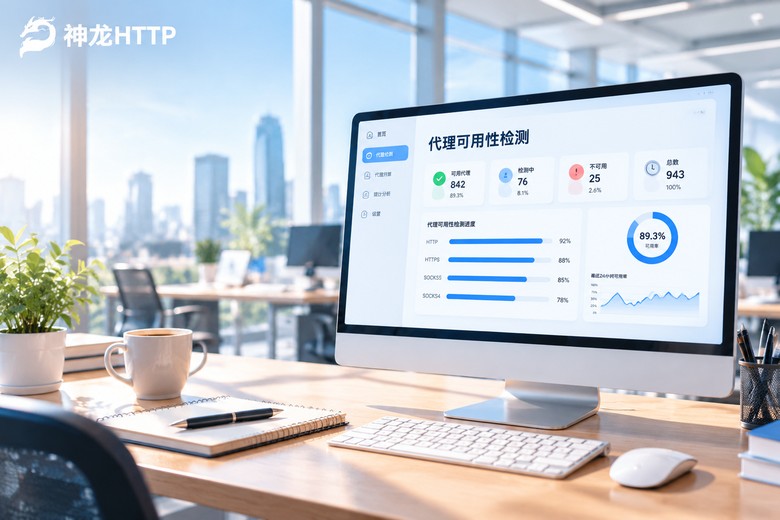
挑服务商的时候,我一般看四样:资源量和可用率、协议支持全不全、并发能力、有没有用量监控。拿神龙HTTP来说,3000万+正规授权代理IP储备,可用率99.9%,HTTP、HTTPS、SOCKS5都支持,300多个城市能精准定位——测试里需要换个地区的IP做对比时,直接指定城市出口,不用碰运气。另外它的个人中心有可视化用量统计和实时监控,哪个出口用量异常一眼就能看出来,测试期间对账、写报告都省事。API兼容主流编程语言,文档和示例代码齐全,接进自研脚本花不了多少工夫。
常见问题
Q: 渗透测试用代理IP合规吗?
合规,前提是测试在客户书面授权范围内进行。建议把代理出口IP也写进授权书或提前报备给客户,对方的安全设备好放行,出了告警也方便核对,免得被当成不明来源的访问处理。
Q: 短效动态IP和长效静态IP,测试时怎么搭配?
按阶段来。信息收集和扫描用短效动态,请求量大、需要经常获取新的IP;进入利用验证和复现阶段就换长效静态,保证会话稳定。一个项目两种都备上,按阶段搭配使用最省心。
Q: 代理延迟高,扫描速度上不去怎么办?
先单独测代理节点的延迟,优先选离目标服务器近的城市出口;再把扫描工具的线程数和超时时间跟着调。如果节点本身延迟就高,换一家低延迟、支持高并发提取的服务商,比反复调参更有效。
Q: 测试结束后,代理相关的配置要清理吗?
要。浏览器和各工具里的代理配置记得还原,不然日常流量会继续走代理;脚本里的认证信息改成环境变量管理;测试日志里的出口记录归档保存,客户审计时拿得出来。