上周帮同事排查一个采集脚本,报错信息翻来覆去看不出毛病,最后发现问题压根不在代码上——他在 SOCKS5 的地址前面写了 http://。改掉这两个字符,请求立刻通了。
这类事在刚接触代理的人身上特别常见。协议的差别看不见摸不着,但它决定了你的请求能不能出去、出去之后长什么样、以及目标站点看到的是谁。这篇就把 HTTP、HTTPS、SOCKS5 三种常见代理协议摊开讲清楚,什么时候用哪个,怎么在代码里写对。
三种协议放一块看,差别其实就三件事
你可以这么理解:代理服务器是帮你跑腿的中间人,协议就是你和中间人之间的"交接暗号"。三种暗号的区别,无非是——它懂不懂你在跑什么业务、跑的过程中数据有没有被裹一层、以及它能不能处理网页以外的东西。
| 对比项 | HTTP 代理 | HTTPS 代理 | SOCKS5 代理 |
|---|---|---|---|
| 常见端口 | 80 / 8080 | 443 / 3128 | 1080 |
| 看懂业务内容 | 能看懂,会改写请求头 | 仅建立隧道,看不到内容 | 完全看不懂,只搬字节 |
| 能否处理 HTTPS 站点 | 需要 CONNECT 方法支持 | 原生支持 | 支持 |
| UDP 流量 | 不支持 | 不支持 | 多数实现支持 |
| 认证方式 | 账号密码 / IP 白名单 | 账号密码 / IP 白名单 | 账号密码 |
| 典型用途 | 接口调试、简单页面抓取 | 登录态页面、加密接口 | 非网页流量、多任务混跑 |
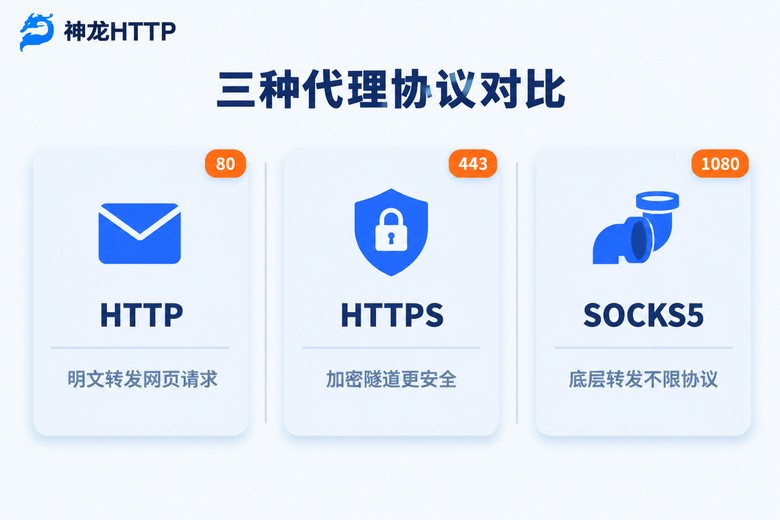
HTTP 代理:最轻的一种,适合盯网页和接口
HTTP 代理是最早也最直接的一种。你把请求发给它,它替你把请求发出去,然后原样把结果带回来。因为它"看得懂"HTTP 报文,所以能做点额外的事:加一个请求头、改一下 User-Agent、把返回的 Cookie 顺手带回去。
好处是轻、快、配置简单;代价是如果你的目标是加密站点,它就必须靠 CONNECT 方法开隧道,这时候它已经退化成一个"纯搬运工",能做的事和 SOCKS5 差不多,但没有 SOCKS5 灵活。
用到最多的地方是接口联调和结构比较规整的页面采集。下面这段是最常见的写法:
import requests

# 代理地址一般形如 用户名:密码@代理主机:端口
proxy = "http://你的账号:你的密码@代理主机:8080"
proxies = {
    "http": proxy,
    "https": proxy
}

resp = requests.get(
    "https://api.example.com/list",
    proxies=proxies,
    timeout=10,
    headers={"User-Agent": "Mozilla/5.0"}
)
print(resp.status_code, len(resp.text))
这里有个细节容易被忽略:proxies 字典里的 http 和 https 两个键,指的是目标地址的协议,不是代理服务器的协议。你要抓的是 HTTPS 页面,就得配 https 这一项。很多人只配了 http,结果抓 HTTPS 页面时压根没走代理,还以为是 IP 没换成功。
HTTPS 代理:不是另一种东西,而是把通道加密起来
严格来说,"HTTPS 代理"有两种理解,很多资料把它们混着说,才让人糊涂。
第一种,是指代理解析并转发 HTTPS 请求,实际底层还是靠 CONNECT 建立一条加密隧道,代理只能看到你要连哪个域名和端口,看不到里面的内容。
第二种,是指代理服务器本身用 TLS 加密,也就是你和代理之间的连接是加密的,通常跑在 443 端口上,看起来和正常访问一个加密站点没什么区别。
不管哪种,它解决的都是同一类问题:目标站点必须走加密连接,而你又需要中间人帮你转发。做登录态页面的采集、对接需要加密传输的接口,优先选它。
用 curl 验证最省事,一条命令就能看出通不通:
# 显式指定 HTTPS 代理
curl -x https://账号:密码@代理主机:443 "https://api.example.com/list" -v

# 看返回的出口 IP,确认代理真的生效了
curl -x https://账号:密码@代理主机:443 "https://api.example.com/ip"
加 -v 之后你会看到 CONNECT 那一行,这就是隧道建起来的标志。如果这一步卡住不动,八成是代理端没开 CONNECT 权限,或者端口写错了。
SOCKS5 代理:不管上面跑什么,它只负责搬字节
SOCKS5 是三种里最"底层"的。它不关心你发的是网页请求、文件传输还是别的什么,只要告诉它目标地址和端口,它就把数据搬过去。因为不解析内容,所以适用面最宽,也天然支持 UDP。
它的握手分两步:先协商认证方式,再发具体的连接请求。整个过程代理只知道"谁要连哪里",不知道"连上之后说了什么",所以速度上通常也更占优势,尤其是在多任务并行的时候。
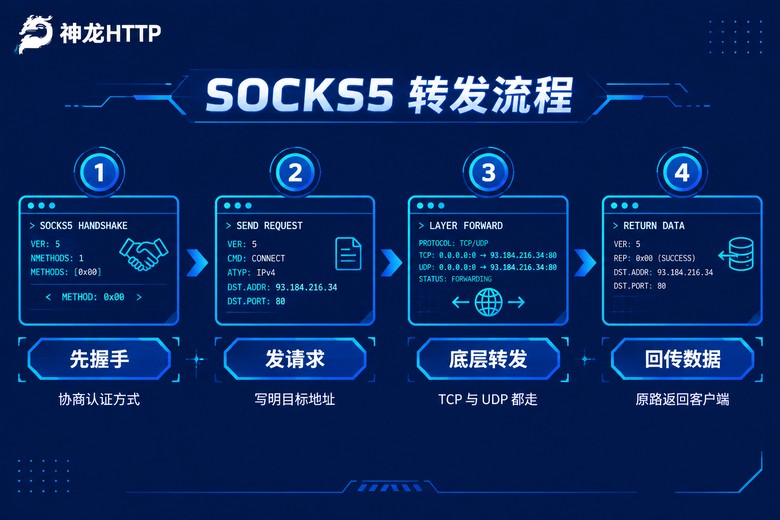
什么情况下该优先考虑它?举几个真实场景:
一,你要跑的流量里有相当一部分不是网页请求。HTTP 代理遇到这类流量基本没辙。
二,一条脚本里同时要抓网页、调接口、传文件,用 SOCKS5 一套配置就能全包,不用为不同任务切来切去。
三,目标站点对请求头的异常比较敏感,你希望代理尽量"不作声",少改东西。
Python 里用 SOCKS5 需要额外装一个依赖,不装会直接报错:
pip install "requests[socks]"

import requests

proxies = {
    "http": "socks5://账号:密码@代理主机:1080",
    "https": "socks5://账号:密码@代理主机:1080"
}

resp = requests.get("https://api.example.com/list", proxies=proxies, timeout=10)
print(resp.status_code)
注意协议前缀必须是 socks5://,写成 http:// 就会出现开头提到的那种错误——连接是能建立的,但目标服务器收到的报文格式对不上,返回一堆莫名其妙的错误码。
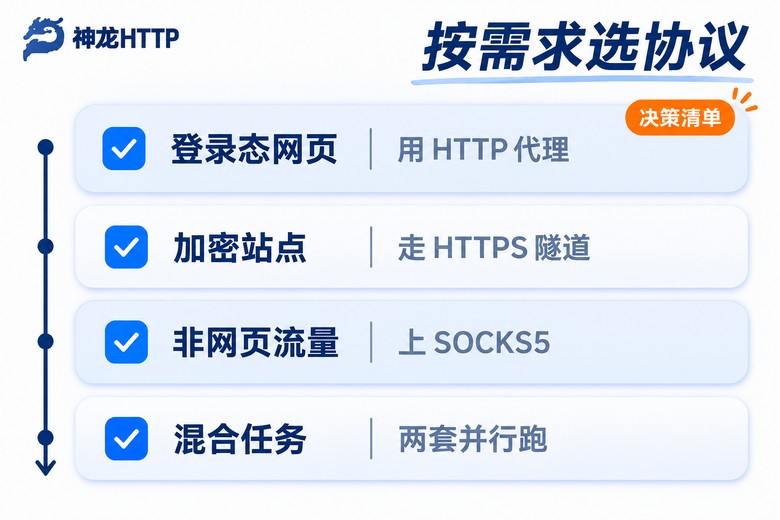
怎么选:照着需求对号入座
不用背规则,问自己三个问题就够了。
问题一:我要访问的目标,是不是全是网页或接口?是的话,HTTP 或 HTTPS 代理足够,配置最简单,出了问题也好排查。
问题二:目标站点是不是必须走加密连接?是的话直接上 HTTPS 代理,别在 HTTP 上折腾 CONNECT 权限。
问题三:有没有非网页的流量要一起走?有的话 SOCKS5 是唯一省心的选择。
如果是混合任务,也不必非选一个。两套配置并行跑完全没问题,按任务类型分流就好:
import requests

PROXIES = {
    "web":    "http://账号:密码@代理主机:8080",     # 普通页面
    "secure": "https://账号:密码@代理主机:443",     # 加密站点
    "any":    "socks5://账号:密码@代理主机:1080"    # 混合流量
}

def fetch(url, kind="web", **kw):
    return requests.get(url, proxies={"http": PROXIES[kind], "https": PROXIES[kind]},
                        timeout=15, **kw)
把协议当成一个参数抽出来,后面换协议只改一行,不用翻遍整个项目找代理配置。这是个小习惯,但排查问题时能省不少时间。
接入时最容易踩的四个坑
坑一:认证方式没对上。账号密码认证和 IP 白名单认证是两种模式。如果你在代码里写了账号密码,后台却是白名单模式,请求会直接被拒。反过来也一样。
坑二:超时设得太短。默认超时经常只有几秒,跨境或者高负载时段根本不够。建议连接超时和读取超时分开设,给到 10 到 15 秒更稳。
坑三:只配了一种协议的键。前面提过,http 和 https 两个键都得配,少一个就会在特定请求上"绕过"代理。
坑四:并发上去之后不看监控。并发一高,失败率往往不是线性增长的。你得能看到每个请求到底卡在哪一步,否则只能靠猜。
为什么这类活儿更适合用神龙HTTP
协议选对了,还得有稳定的 IP 池托底。神龙HTTP 在这块的特点比较明确:HTTP、HTTPS、SOCKS5 三种协议都支持,上面讲的场景不需要换供应商来凑,一套账号就能覆盖网页采集、加密接口对接和混合流量转发。
另一个实用点是300+ 城市级精准定位。做区域化的市场研究时,你需要的是"换到某个具体城市的 IP",而不是笼统的"换个地区的 IP"。这个粒度对数据准确性影响很大。底层是 3000 万+正规授权代理 IP 储备,可用率 99.9%,IP 纯度 99.8%,运营商正规授权这条也摆在那里,用在公开数据采集和 AI 大模型训练这类场景上比较踏实。
接入层面,API 兼容主流爬虫编程语言,文档和示例代码都给到位,短效动态、长效静态、固定IP 三条产品线按需选。个人中心里有可视化的用量统计和实时监控,异常能及时看见,使用趋势也一目了然——这点在并发跑起来之后特别有用,比事后翻日志强。技术团队 7×24 小时在线,遇到协议配置这类问题,直接问比自己试快。
常见问题
Q:HTTP 代理和 HTTPS 代理是同一个东西吗?我该选哪个?
不是。HTTP 代理会解析并改写请求内容,适合普通网页和接口;HTTPS 代理走加密隧道,代理看不到内容,但能处理必须加密的站点。简单判断:目标地址是 https:// 开头、且对加密有要求,就用 HTTPS 代理;纯调试普通接口,HTTP 代理更轻。
Q:SOCKS5 能不能完全替代前两个?
技术上大部分场景可以,它是更底层的转发,兼容性最好。但没必要一律用它。HTTP/HTTPS 代理在排错时信息更透明,配置也更简单。选协议的原则是"够用就好",不是"越底层越强"。
Q:代码里代理配置写对了,为什么还是没换 IP?
先确认三件事:一是目标地址的协议和 proxies 字典的键对上了没;二是认证方式(账号密码还是 IP 白名单)与后台设置一致没;三是请求有没有被系统的环境变量代理覆盖掉。这三个查完,基本能定位问题。
Q:并发量大时,协议选择会影响成功率吗?
会。SOCKS5 因为不解析内容,单连接开销更小,多任务并行时通常更稳;HTTP 代理在高并发下更容易在连接复用上出问题。但无论选哪个,都要配合合理的超时和重试策略,并且盯着实时监控看失败率变化,不能配完就不管了。