先弄明白:代理说的"匿",匿的是什么
很多人第一次接触代理,以为"换了IP"就万事大吉。结果接口该拒还是拒,账号该限还是限,回头一查日志才发现——IP确实变了,可请求里明晃晃写着"我是通过代理来的",甚至把你本机的真实地址也一并交代了。
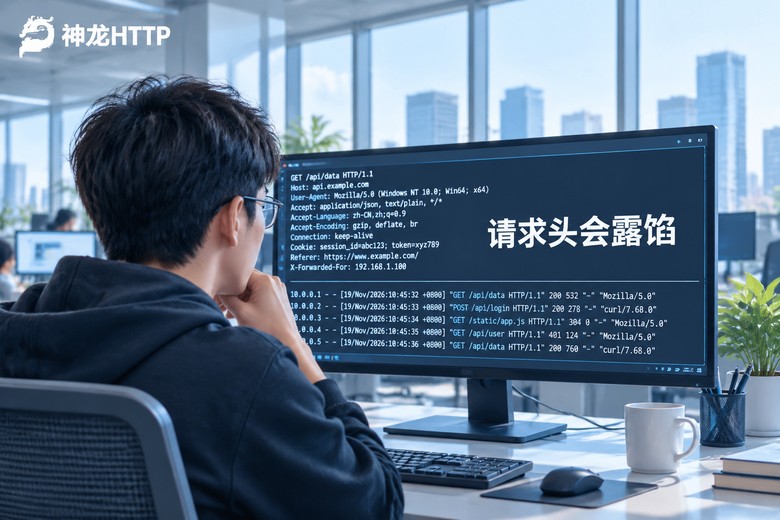
代理的匿名度,说的不是"IP藏得好不好",而是除了IP之外,你还会不会主动向目标站点交代更多身份信息。这部分信息就藏在请求头里。浏览器或程序发出一个请求时,HTTP头里本来就有 User-Agent、Accept、Cookie 这些常规字段;一旦经过某些代理,代理会额外塞几行进去,比如 X-Forwarded-For、Via、Proxy-Connection、X-Real-IP。这几行加不加、加多少,直接决定了你在对方眼里是"一个普通访客"还是"一个挂着代理的访客"。
所以代理按匿名度分三档,业界说法比较统一:透明代理、普通匿名代理、高匿代理。前两个都或多或少的"自报家门",只有高匿代理,发出去的请求跟你在家直接上网几乎一模一样。
请求头里那几行,是怎么把你出卖的
先看一个最常见的坑。有人写了个采集脚本,前面几万条跑得挺顺,跑到某个量级突然全部返回 403,换IP也没用——因为问题根本不在IP,而在头。
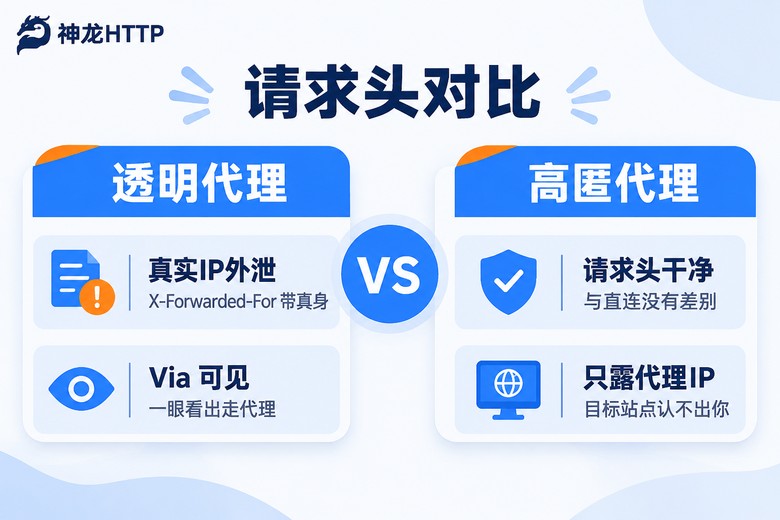
透明代理的典型行为是:它把你的真实出口地址写进 X-Forwarded-For,同时在 Via 里标注自己是个代理。目标服务器收到的头大概长这样:
GET /api/list HTTP/1.1
Host: 目标站点
User-Agent: Mozilla/5.0 (...)
Accept: application/json
X-Forwarded-For: 你的真实IP, 代理IP
Via: 1.1 proxy-gateway
Proxy-Connection: keep-alive看到没?服务器一行代码就能判断:这不是自然流量。X-Forwarded-For 里第一个地址通常是客户端原始地址,代理只是追加在后面的链条。你以为自己藏起来了,其实等于在信封背面写了自己的家庭住址。
普通匿名代理好一点,它不会泄露你的真实IP,但 Via 或者 X-Real-IP 之类的字段还留着,"我在用代理"这件事依然是公开信息。很多内容平台对这类请求的容忍度介于两者之间:不一定直接拒,但会降权、弹验证、限流。
高匿代理的做法是:不追加任何暴露身份的头字段,User-Agent、Accept-Language、Cookie 这些原样透传,出口IP就是目标站点唯一能看到的地址。从对方服务器的视角,这次请求和你用家里的宽带打开网页没有区别。这才是"高匿"两个字的真实含义。
三种代理的横向对比,一张表看懂
把上面的差异摊开成表格,选型的时候心里就有数了。注意"被识别概率"这一列不是精确数字,而是长期跑量下来的一种体感——同样是高匿代理,IP段的质量也会影响结果,这一点后面单独说。
| 代理类型 | 请求头里会多出什么 | 目标站点看到的IP | 被识别概率 | 适合拿来干什么 |
|---|---|---|---|---|
| 透明代理 | X-Forwarded-For、Via、Proxy-Connection 全带上,真实IP外泄 | 你的真实IP + 代理IP,链条完整 | 接近 100% | 内网调试、缓存转发、公司统一出口 |
| 普通匿名代理 | 通常残留 Via 或 X-Real-IP,暴露"正在使用代理" | 只有代理IP,但明确标注了代理身份 | 较高,易触发验证与限流 | 对匿名要求不高的普通页面访问 |
| 高匿代理 | 不追加任何身份字段,与浏览器直连请求一致 | 只有代理IP,看不出代理痕迹 | 低 | 公开数据采集、市场研究、模型训练语料获取 |
还有一个容易被忽略的点:并不是"头干净"就万事大吉。有些透明代理你可以在配置里手动关掉头字段的追加,但出口IP本身落在机房段、并且被大量人共用,风控照样能从另一条路径认出来。请求头和IP画像是两条独立的判断线。
风控那边到底在看什么
站在平台的角度想一下就明白了。它每天要挡住大量非自然请求,能用的信号无非三类,而且通常是叠加打分,不是一刀切。
第一类是请求头一致性。一个正常的浏览器请求,UA、Accept、Accept-Language、Referer、Cookie 这一套是自洽的。如果你的 UA 写着某个手机型号,头里却有 Via,或者 HTTP/2 请求里出现了 Proxy-Connection 这种老古董字段,前后矛盾,评分立刻往下掉。有些平台还会核对 UA 里的系统版本和 TLS 指纹是否匹配,这一步跟代理其实无关,但如果代理把头改坏了,反而更容易露。
第二类是IP画像。这个IP属于哪个运营商、是家庭宽带还是机房段、历史上有多少个账号在上面登录过、地理定位跟请求的其他信号对不对得上。机房IP天然会被打个"非住宅"标记,这不是惩罚,但会让后续判断更严。所以做公开数据采集时,光有高匿头不够,还得看IP本身的来源和纯度。
第三类是行为轨迹。访问节奏是不是均匀得像机器、单IP在短时间内打了多少请求、路径是不是总从那几个入口进。这一类靠的是累计数据和统计模型,单个请求看不出来,跑上一段时间就非常明显。
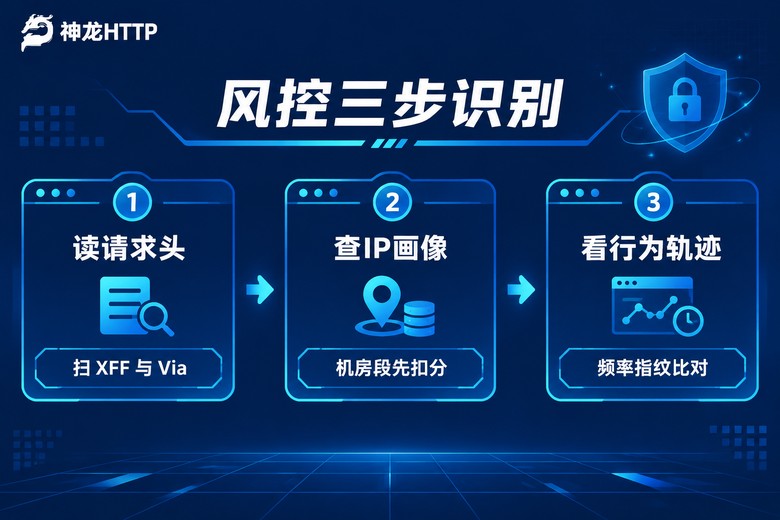
把这三条串起来看,你就明白为什么"换个IP就好了"经常不灵:换IP只解决了第二条里的一小部分,头的问题和节奏的问题还在原地。反过来,如果你的请求头干净、IP画像合理、访问节奏有起伏,被拦的概率会低一大截。
自己动手验一遍:三步确认匿名度
别信宣传语,自己测。找任意一个能回显请求头的接口(自己搭一个最简单的回显服务也可以),把代理挂上去,看它到底吐回来什么。
第一步,用命令行先看一眼原始请求。加 -v 参数,把发出去的头部全部打出来:
curl -x http://用户名:密码@代理地址:端口 "https://目标站点/api/echo" -v重点看 > GET /api/echo 下面那几行。如果出现 X-Forwarded-For、Via、Proxy-Connection、X-Real-IP 中的任何一个,说明这次用的不是高匿代理。
第二步,用脚本把回显内容打出来,确认对方眼中的你长什么样。这段代码在采集项目里可以直接复用成一个自检函数:
import requests

proxies = {
    "http":  "http://用户名:密码@代理地址:端口",
    "https": "http://用户名:密码@代理地址:端口",
}

resp = requests.get(
    "https://目标站点/api/echo",
    proxies=proxies,
    timeout=10,
    headers={"User-Agent": "Mozilla/5.0 (Windows NT 10.0; Win64; x64)"}
)
print(resp.status_code)
print(resp.text)   # 看返回里有没有 X-Forwarded-For / Via
第三步,对比直连和走代理两次的回显结果。理想状态下,除了出口IP不同,其余字段应该完全一致。如果多了东西,或者原本的 UA 被改写了,这个代理就不合格。
顺便提一句,测试的时候别只测一次。同一条代理线路,在不同时间点拿到的出口IP、头字段表现可能不一样,抽样测个十几次再下结论更靠谱。
选型建议:头干净只是起点,IP质量才是续命的关键
过了请求头这一关,剩下的战场基本就是IP本身了。做公开数据采集、市场研究或者给AI大模型准备训练语料,这类任务的特点是请求量大、周期长,对IP的纯净度和稳定性要求比单次访问高得多。机房段IP被反复使用之后,画像会越来越差,这时候哪怕请求头再干净,也会莫名其妙被拦。
神龙HTTP在这块的产品设计思路比较对路:3000万+正规授权代理IP储备,IP纯度做到99.8%,可用率99.9%,短效动态IP、长效静态IP、固定IP代理一条线都能选,城市级定位覆盖300+城市。需要按地区取IP的时候,直接在提取参数里指定就行,不用自己维护一堆地址池。
另一个实用点是API兼容主流爬虫编程语言,文档和示例代码都给到位,前面那段自检脚本里的代理地址,换成接口返回的内容就能直接跑。个人中心里有可视化用量统计和实时监控,哪条线路异常、哪个时段失败率高,一眼能看出来,排障的时候省很多时间。技术团队是7×24小时支持,跑量任务半夜出问题也有人接。
一句话总结选型逻辑:先确认请求头不泄露,再确认IP来源干净,最后用访问节奏把行为特征做自然。三件事都做了,才算真正把匿名度握在手里。
常见问题
Q:我怎么快速判断手上这条代理是不是高匿的?
找一个会回显请求头的接口,走代理请求一次,看返回里有没有 X-Forwarded-For、Via、X-Real-IP、Proxy-Connection 这几个字段。全都找不到,同时出口IP跟你的本机地址不同,基本就是高匿。只要多出任何一个,就不是。
Q:透明代理既然会暴露真实IP,为什么还有人用?
因为它本来就不是给隐蔽场景用的。公司统一出口、内网访问外部服务、缓存转发这类需求,需要的就是让后端知道原始来源是谁,透明代理反而更合适。拿它去做采集,属于用错了工具。
Q:用了高匿代理,为什么还是被拦?
大概率不在请求头上。先查两件事:一是IP段是不是机房IP而且被大量共用,二是访问节奏是不是太机械。请求头干净只解决了身份识别的一部分,IP画像和行为特征同样进风控模型。把这三块一起调整,成功率才会有明显变化。
Q:高匿代理能保证百分百不被识别吗?
没有任何服务能给出这种承诺。风控是动态的,平台会不断加入新信号,比如TLS指纹、行为序列模型。能做的是把可控的部分做到位——请求头不泄露、IP纯度高、节奏自然,让被标记的概率降到很低。真遇到拦截,也要先从日志里找原因,而不是盲目换IP。