HTTPS代理IP先用对:别把证书问题当成网络问题
很多团队第一次接 HTTPS 代理,卡住的地方往往不是代理地址没填,而是证书校验和请求转发参数没配好。请求看起来像超时,实际是 TLS 握手失败;看起来像地区不对,实际是代理池里混进了低质量 IP。下面按实际配置顺序讲,尽量落到能直接改参数的那一步。
先分清代理在 HTTPS 里做什么。普通 HTTP 代理直接转发请求,HTTPS 目标通常走 CONNECT 隧道:客户端先和代理建立通道,再在通道里和目标站完成 TLS 握手。如果代理只是隧道,客户端看到的还是目标站证书;如果代理做 TLS 检测,就会用代理 CA 签发证书,这时客户端必须信任代理 CA。判断方法很简单:看证书链,或者在测试环境打印证书信息。
import requests

proxies = {
    "http": "http://user:pass@proxy:port",
    "https": "http://user:pass@proxy:port"
}

session = requests.Session()
session.proxies = proxies
session.verify = True

# 如果代理提供企业CA,可以指定证书包
# session.verify = "/certs/proxy-ca-bundle.pem"

resp = session.get("https://目标域名", timeout=(3, 10))
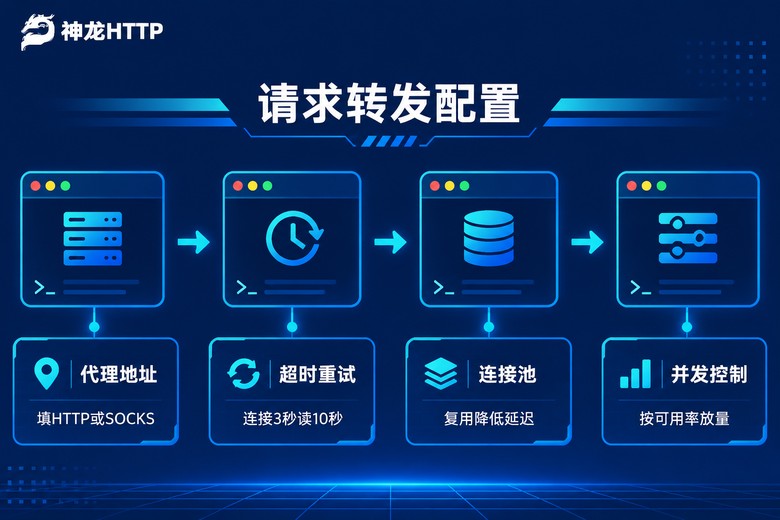
这里有个容易踩的点:HTTPS 目标地址的代理地址,多数情况仍写成 http://账号:密码@代理地址:端口,或者 socks5://账号:密码@代理地址:端口。协议写错,请求会直接失败,而且报错不一定直观。
证书校验:生产环境先信任,再谈效率
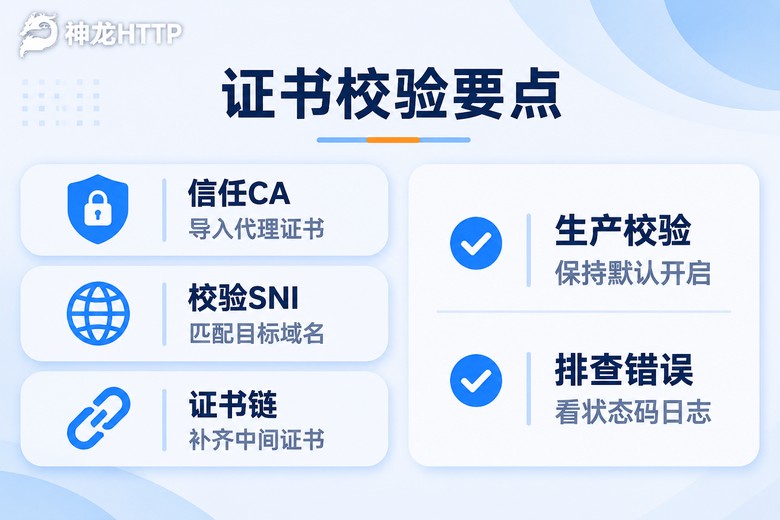
证书问题不要靠关校验解决。生产环境保持 verify=True,测试环境可以临时关闭,但必须限定在测试目标。证书校验失败通常有四种情况:代理 CA 没导入、证书链缺中间证书、SNI 和目标域名不匹配、系统时间不对。
| 现象 | 常见原因 | 处理 |
|---|---|---|
| certificate verify failed | 代理 CA 未信任、证书链不完整 | 导入 CA 或指定证书包 |
| hostname mismatch | SNI 与目标域名不匹配 | 检查代理配置和目标域名 |
| 407 | 代理未认证 | 检查账号密码和代理地址 |
| 502 / 504 | 上游超时或代理链路异常 | 增加超时、重试,获取新的 IP |
处理顺序建议:先确认代理是否提供 CA,再导入 CA 或指定证书包;再检查目标域名是否匹配;最后看代理返回的状态码。407 多半是账号密码问题,502 / 504 多是上游超时,SSLError 才优先查证书。不要一看到证书报错就关校验,那样会让问题在后面变成数据质量问题。
请求转发:代理地址、超时、重试和连接池
证书配通之后,稳定性主要看转发参数。代理请求和直连不一样,链路多了一跳,超时不能设得太短,也不能无脑拉长。我的经验是:连接超时 3 到 5 秒,读取超时 10 到 30 秒。如果目标是大文件或者接口响应慢,读取超时再放宽。
重试也不要太激进。一般做 2 到 3 次,指数退避,比如 0.5 秒、1 秒、2 秒。对 429、502、503、504 这类可以重试;对 403、404 这类业务错误,重试通常没有意义,反而会增加日志噪音。
import time
import requests

url = "https://目标域名"

for attempt in range(3):
    try:
        resp = session.get(url, timeout=(3, 10))

        if resp.status_code in (429, 502, 503, 504):
            time.sleep(0.5 * (2 ** attempt))
            continue

        break

    except requests.exceptions.SSLError as e:
        # 证书问题优先查 CA、SNI、证书链和系统时间
        print("SSL error:", e)
        break

    except requests.exceptions.ProxyError:
        # 代理链路异常,获取新的 IP
        break
连接池也很关键。用 requests.Session 可以复用连接,减少 TLS 握手次数。如果并发量高,还要控制连接池大小,避免把代理池和目标站都打满。并发不是越高越好,最好按代理可用率、目标站承受能力和任务优先级来放。
日志要记录代理 IP、地区、状态码、耗时、证书错误。没有日志,后面排查只能靠猜。尤其是要区分“代理池问题”和“目标站问题”,日志里最好能一眼看到异常集中在哪一类。
用神龙HTTP跑稳定HTTPS采集流程
如果你不想自己维护代理池,可以用神龙HTTP。它支持 HTTP / HTTPS / SOCKS5,提供城市级精准定位,可用率 99.9%,IP 纯度 99.8%。对需要按地区采集公开数据、做市场研究或 AI 训练数据准备的场景,城市级定位和稳定可用率比较关键。
配置上,通常从 API 获取代理地址,填入 proxies;按地区筛选;失败时获取新的 IP。神龙HTTP 提供文档与示例代码,API 兼容主流爬虫编程语言,接入成本不高。个人中心有可视化用量统计与实时监控,能看请求量、异常和使用趋势,方便判断是代理池问题还是目标站问题。
这里要强调合规边界:只采集公开数据,遵守目标站条款,不用于干扰站点正常访问。代理 IP 的价值在于稳定、可控、可追溯,而不是把配置做黑箱。证书校验和转发参数配清楚,后面扩容、排障、做数据质量分析都会顺很多。
常见问题
Q: HTTPS代理必须配置代理证书吗?
不一定。如果代理只是做 CONNECT 隧道,客户端通常仍然校验目标站证书;如果代理做 TLS 检测,就需要信任代理 CA。判断方法是查看证书链,确认签发方是不是代理提供的 CA。
Q: 为什么同一代理地址有时成功有时失败?
常见原因是代理 IP 质量波动、上游超时或地区风控。建议记录状态码、耗时和代理 IP,异常时获取新的 IP。如果失败集中在某一地区或某一批代理地址,优先排查代理池质量,而不是直接改业务代码。
Q: 证书校验失败能直接关闭校验吗?
测试环境可以临时关闭,但生产环境不建议。关闭校验会让证书错误变成隐性风险。更稳妥的做法是先查 CA、SNI、证书链和系统时间,确认是代理证书问题还是目标站证书问题。
Q: 如何判断是代理问题还是目标站问题?
用同一代理访问多个公开域名。如果多个域名都失败,优先查代理链路、证书和代理账号;如果只有单个域名失败,优先查目标站状态码、地区策略或目标站访问限制。日志里把代理 IP、状态码和耗时记全,排查会快很多。