出口不稳定,系统对接先卡在白名单
一个很常见的情况是:接口调通了,测试也过了,上线后却被对方系统拦下来。原因往往不是业务逻辑,而是出口IP不稳定。第三方平台、合作伙伴系统、监控告警、财务对账,很多系统都会做来源校验,常见做法就是白名单。出口地址一变,请求就可能被当成陌生来源。
这就是为什么 2026 年做国内系统对接时,很多团队会优先考虑静态代理IP。它不是单纯“多一个代理”,而是把出口地址固定下来,方便登记、放行、审计和排查。对系统对接来说,固定出口带来的不只是稳定,还有更低的沟通成本和更清晰的责任边界。
固定出口和随机出口,差别到底在哪
随机出口适合需要多个来源的场景,比如公开数据采集、市场研究。但系统对接更看重“可预期”。对方系统只要知道你的出口在哪里,就能做放行;如果出口频繁变化,白名单就会变成维护负担。
| 对比项 | 随机出口 | 固定出口 |
|---|---|---|
| 白名单登记 | 需要频繁更新 | 一次登记长期有效 |
| 故障定位 | 来源难追踪 | 出口可追溯 |
| 接口稳定性 | 易触发风控 | 更容易通过校验 |
| 审计要求 | 记录复杂 | 日志更集中 |
简单判断:如果对接对象要求“来源可登记”,就优先考虑固定出口;如果业务需要不断获取新的IP,再考虑动态代理。两者不是谁替代谁,而是场景不同。
白名单配置前,先把这 4 项写进工单
很多对接失败,是因为信息没对齐。别急着让运维加白名单,先把下面几项确认清楚。
出口IP:是单个IP,还是一组IP段?固定出口最好能给出明确地址,方便对方登记。
协议与端口:HTTP、HTTPS、SOCKS5 对应不同调用方式。对方系统如果只放行特定端口,提前说清楚。
地区与运营商:有些系统会按地区或运营商做校验。国内静态代理IP如果支持城市级定位,就能减少这类误判。
并发与有效期:高并发场景下,固定出口是否够用?IP有效期是否覆盖业务周期?这两项不确认,后期很容易出现“能通但不够用”。
# 白名单登记示例
allow:
  - 203.0.113.10/32
  - 203.0.113.11/32
note:
  purpose: 系统对接
  protocol: HTTP/HTTPS/SOCKS5
  region: 国内城市级定位
把这些信息写进工单,后续不管是对方系统维护,还是自己排查异常,都更容易定位。
三类常见场景,固定出口这样配
系统对接不是单一场景。不同业务对出口的敏感程度不一样,配置方式也有区别。
| 场景 | 出口要求 | 白名单方式 | 建议 |
|---|---|---|---|
| 企业系统对接 | 长期固定 | 按IP或IP段放行 | 保留出口与业务映射 |
| 监控告警 | 低延迟稳定 | 固定出口加端口校验 | 设置响应时间告警 |
| 数据同步 | 高并发可用 | 按出口分组放行 | 做连通性巡检 |
这里有个实用原则:能固定就固定,能分组就分组,能监控就监控。固定出口不是配完就不管,而是要持续观察响应时间、失败率和异常日志。
用神龙HTTP做固定出口,重点看这里
如果系统对接需要长期稳定出口,神龙HTTP的固定IP代理和长效静态IP比较适合。它支持HTTP/HTTPS/SOCKS5,资源来自国内三大运营商正规授权,可用率99.9%,适合把固定出口写进白名单。集成侧提供文档与示例代码,技术团队7×24小时支持,遇到出口异常可以先查配置,再查IP状态。
对于需要长期运行的系统,固定出口最大的价值是“可预期”。对方白名单不用频繁更新,内部日志也能按出口做归类。相比临时获取新的IP,固定出口更适合承担关键接口、长期服务和审计要求较高的业务。
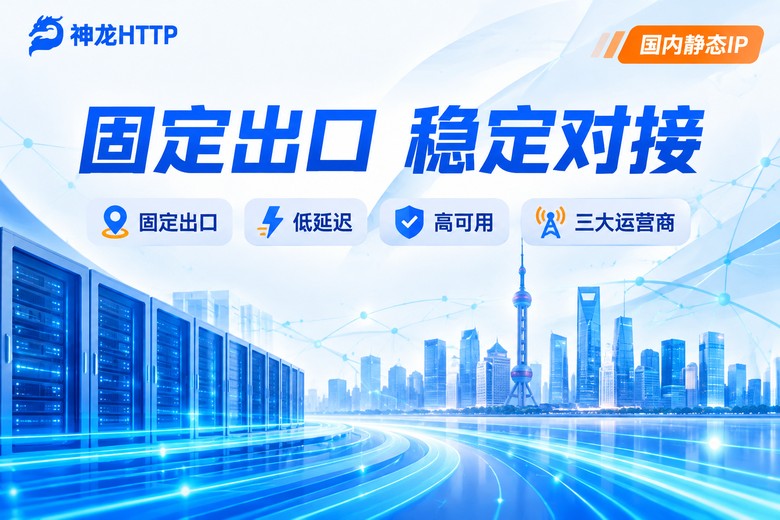
配置完成后,做 3 个验收动作
白名单加完不等于结束。建议做三个动作:连通性验证、日志核对、异常监控。
连通性验证:从业务侧发起请求,确认对方系统返回正常。不要只看代理是否可达,要看整条链路是否通。
日志核对:检查对方系统是否记录了正确出口,自己侧是否记录了请求时间、接口名称和失败原因。
异常监控:设置响应时间、失败率、出口异常告警。固定出口一旦出现问题,监控比人工发现更快。
# 验证出口是否稳定
# 连续请求同一接口,记录返回的出口地址
request("your-api-endpoint", proxy="http://user:pass@proxy-host:port")
# 预期:多次返回同一出口IP,响应时间稳定
如果多次请求出口一致,且对方系统没有拦截记录,基本可以认为白名单配置生效。
常见问题
Q: 静态代理IP和动态代理IP怎么选?
看场景。系统对接、白名单配置、长期服务,优先选静态代理IP,因为出口稳定、便于登记。公开数据采集、市场研究等需要多个来源的场景,更适合动态代理。
Q: 白名单只配一个IP,还是配多个?
固定出口通常配一个主出口即可。如果业务需要高可用,可以准备备用出口,但需要提前和对方确认是否支持多IP或IP段放行,并做好连通性验证。
Q: 出口被对方临时拦截,先查哪里?
先查端口、协议、地区是否匹配,再看对方风控是否把来源标记为异常。保留请求日志和失败时间,再联系代理服务商核对IP状态。不要一上来就频繁获取新的IP,这样容易让问题更难定位。
Q: 国内静态代理IP一定要选城市级定位吗?
不一定。如果对方只按IP放行,城市定位不是必须。如果系统会按地区、运营商或业务区域校验,城市级定位会更稳妥,能减少来源误判。