不少人第一次用代理IP,是被"能藏住真实IP"这句话吸引来的,可要问它背后到底怎么运作,多半答不上来。这篇文章不堆术语,用寄快递的思路把请求转发讲明白,再把透明、匿名、高匿三个等级一次说清。看完你就能自己判断,手里的代理属于哪一档,该用在什么地方。
先建立直觉:代理IP就是个"中间人"
正常情况下,你的程序向一个网站发请求,路线是直的:设备 → 网站服务器。网站那边记日志,记下来的就是你的出口IP,也就是宽带分配给你的那个地址。
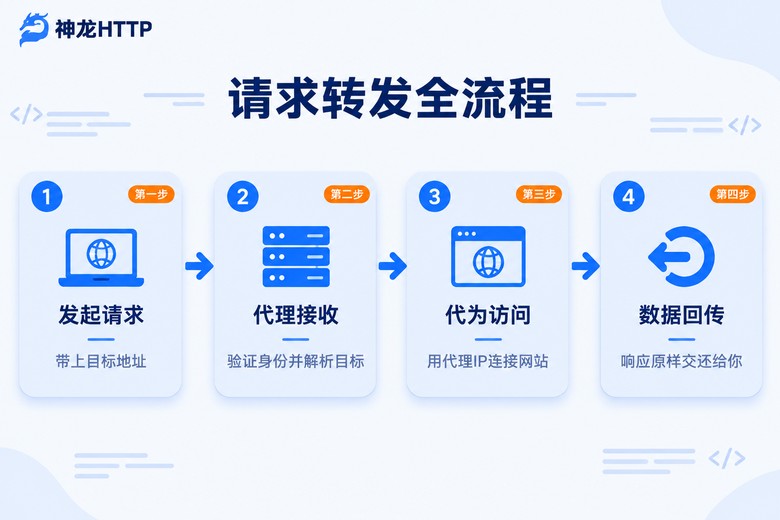
挂上代理之后,路线拐了个弯:设备 → 代理服务器 → 网站服务器。你的请求先交给代理,代理替你去访问网站,拿到数据再原路转交给你。网站全程只跟代理打交道,它日志里记下的,是代理服务器的IP。
打个比方,这就像网购时填驿站的地址。你不想让卖家知道家门牌号,就写"某某驿站代收",卖家把包裹发给驿站,驿站再转交给你。卖家眼里,收件人就是驿站。代理服务器就是这个驿站,目标网站看到的是驿站的"门牌"(代理IP),你的真实IP从头到尾没露过面。
这里顺带纠正一个常见误解:用代理IP,不是把你设备里某个设置改掉,而是发请求时多指定了一个中转地址。这些IP本质上是服务商机房里服务器的出口地址,你借用它们去跟目标网站沟通。所以IP的"身份"干不干净,完全取决于服务商的资源质量——这也是后面选型部分的伏笔。
拆开看:一次请求在代理里走了五步
把上面那条弯路再放大,一次典型的代理请求实际经历了这么几步:
第1步,你的程序发出请求,但接收方写的是代理服务器,并在请求里注明真正要访问的目标地址。第2步,代理收到后先验身份,账号密码或IP白名单对得上才放行。第3步,代理从自己的IP池里选一个出口IP,用这个IP去连目标网站。
第4步,网站返回数据,落到代理手里。第5步,代理把数据原封不动转回给你。整条链路通常几十到几百毫秒,你基本感觉不出中间多了个人。用Python的requests库,几行代码就能跑通:
import requests

# 代理地址、端口、账号密码,从服务商后台获取
proxy = "http://用户名:密码@代理服务器地址:端口"

proxies = {
    "http": proxy,
    "https": proxy,
}

# 请求一个会回显访客IP的检测页面
resp = requests.get("https://example.com/ip", proxies=proxies, timeout=10)
print(resp.json())
# origin字段显示的是代理IP还是你的宽带IP,一看便知
还有个容易被忽略的细节:代理对不同协议的"参与深度"不一样。普通的HTTP请求是明文的,代理能看懂内容,拆开检查后再转发;HTTPS请求是加密的,代理看不懂里面是什么,只能建一条隧道,把加密数据原样搬运过去。换句话说,走HTTPS时,代理只经手"密封的包裹",碰不到里面的东西。这也是很多人偏好HTTPS目标站点的原因之一。
匿名等级:对方到底能看穿你多少
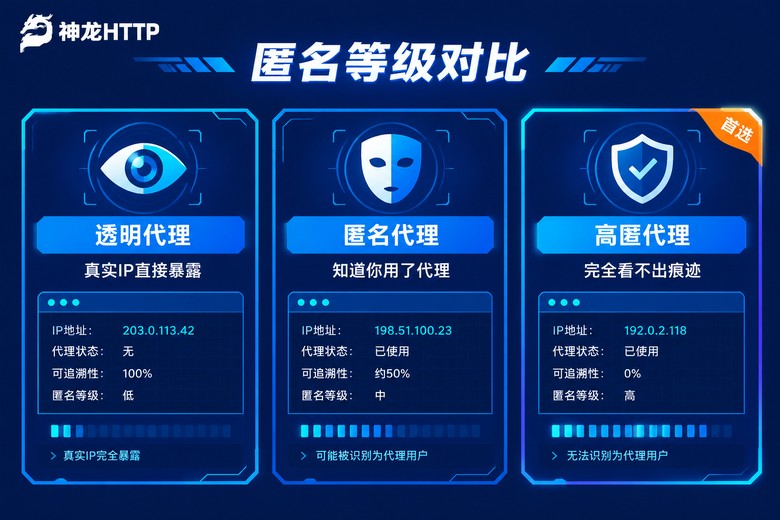
同样是转发请求,不同代理"留痕迹"的程度差别很大,这就是匿名等级的由来。判断依据主要看请求头里的两个字段:X-Forwarded-For 和 Via。前者记录请求链路上的真实来源IP,后者标识请求经过了哪些代理。
透明代理:会把你的真实IP写进 X-Forwarded-For,对方一眼看穿。相当于寄快递时在包裹上贴了张纸条:"实际寄件人另有其人"。转发是转发了,但等于没藏。
匿名代理:不带你的真实IP,但会留下 Via 之类的痕迹,等于告诉对方"我是个中间人"。对方不知道你是谁,但知道你用了代理。
高匿代理:既不写真实IP,也不留代理痕迹。对目标网站来说,你就是一个从代理IP所在地区来的普通访客,和直接访问没区别。
| 匿名等级 | 真实IP是否暴露 | 对方知道你用了代理吗 | 适合的场景 |
|---|---|---|---|
| 透明代理 | 暴露 | 知道 | 内网统一出口、访问审计 |
| 匿名代理 | 不暴露 | 知道 | 一般性的匿名需求 |
| 高匿代理 | 不暴露 | 不知道 | 公开数据采集、市场研究 |
一句话总结:做公开数据采集,透明代理基本白搭,直接从高匿起步。匿名代理处在中间,看你的任务对"被知道用了代理"这件事的容忍度有多高。
实操环节:怎么验证匿名等级,怎么挑代理
验证方法在上面的代码里已经埋了伏笔。除了看回显的IP是不是代理的地址,再请求一次头信息:
# 看看请求头层面留下了什么痕迹
resp = requests.get("https://example.com/headers", proxies=proxies, timeout=10)
print(resp.text)
# 重点检查两个字段:
# X-Forwarded-For —— 有它说明真实来源IP可能被带了出去
# Via / Proxy-Connection —— 有它们说明代理身份被暴露了
两个字段都没有,才是货真价实的高匿。建议拿到一批代理后先抽测十几个,别等任务跑到一半才发现用的是透明代理,白白浪费时间和额度。
至于怎么挑服务商,重点盯两个硬指标:IP纯度和可用率。纯度低,意味着你拿到的IP可能被大量用户用过、目标网站早有"印象",高匿也救不回来;可用率低,则意味着任务跑到一半频繁断线。以神龙HTTP为例,这两项分别做到了99.8%和99.9%,IP来自国内三大运营商的正规授权,来路干净,配合300多个城市级的精准定位,还能让出口IP落在你要的具体城市,访问特征更自然。
产品形态按任务周期选就行:需要频繁获取新的IP的高频采集任务,用短效动态IP,生命周期只有几分钟到几十分钟,到期自动失效,每次拿到的都是新鲜的地址;需要长期维持同一出口身份的任务,用长效静态IP更省心。接入层面,神龙HTTP的API兼容主流爬虫编程语言,文档里带示例代码,把地址和账号填进去就能跑,遇到问题还有技术团队7×24小时支持。
常见问题
Q: 挂了代理之后,请求速度会明显变慢吗?
多一层转发理论上会增加一点耗时,但正规服务商的线路做了低延迟优化,正常也就多几十毫秒,感知不强。如果慢得离谱,多半是节点本身质量差、距离远,或者并发超出了套餐承受范围,从这几个方向排查,别急着否定代理本身。
Q: 透明代理会暴露真实IP,那它还有存在的必要吗?
有,它的价值不在隐藏,而在统一出口和管理。比如公司内网让所有员工走同一个透明出口,方便记录访问日志、做内容过滤。它面向的是管理场景,不是匿名场景,用对了地方就是好工具。
Q: 用了高匿代理,是不是就绝对不会被目标网站认出来?
不绝对。高匿解决的是请求头层面的暴露问题,但如果你的请求频率机械、间隔规律得像闹钟,行为特征照样会露馅。控制好频率、模拟正常访问节奏,再配上纯度高的IP,才是完整的方案。
Q: HTTP代理和SOCKS5代理该怎么选?
HTTP代理工作在应用层,主要转发网页类的HTTP/HTTPS请求,做网页数据采集够用且配置简单;SOCKS5工作在更底层,几乎什么流量都能转发,通用性更强。只跑网页任务,选HTTP/HTTPS就行;需要更广泛的协议支持,再考虑SOCKS5,神龙HTTP两种都支持,按需取用即可。