花钱买的代理,商品页写着"高匿"两个字,用起来到底是不是真高匿,很多人心里没底。这事其实不用猜——匿名等级是有客观标准的,自己动手测一遍,十分钟就能见分晓。这篇文章把检测方法、判断标准一次讲清楚。
先把概念捋顺:匿名等级分三档,差别就藏在请求头里
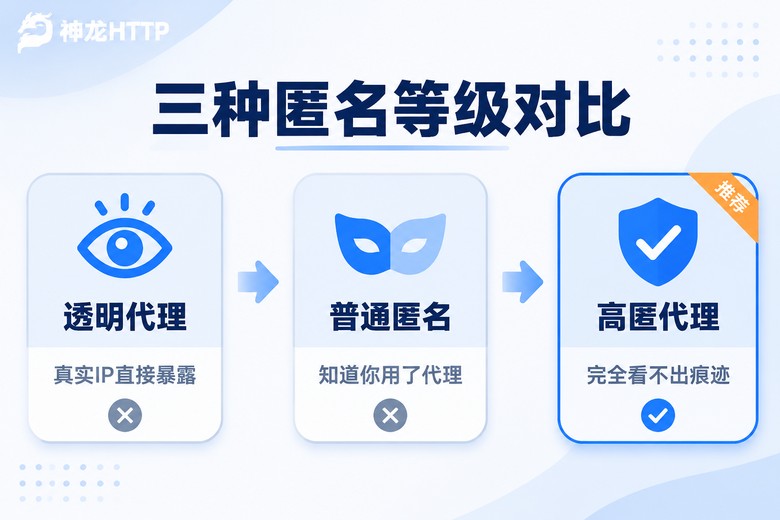
代理按匿名程度分三档:透明代理、普通匿名(也叫匿名代理)、高匿代理。分档的依据不是商家说了算,而是目标服务器实际收到的请求头。你发出去的每个请求都会带一堆头字段,代理在转发时动没动手脚、动了多少,直接决定了你暴露多少。
三档的具体表现是这样的:
- 透明代理:请求头里的 X-Forwarded-For 会原封不动带着你的真实IP,对方一眼看穿,等于没藏。
- 普通匿名:真实IP看不到,但 Via、Proxy-Connection 这类字段会告诉对方"这是个代理转发来的请求"。
- 高匿代理:既不携带你的真实IP,也没有明显的代理特征字段,在对方眼里你就是一个普通访客。
| 等级 | 真实IP是否泄露 | 能否看出用了代理 | 典型表现 |
|---|---|---|---|
| 透明代理 | 泄露 | 一眼看出 | X-Forwarded-For 带真实IP |
| 普通匿名 | 不泄露 | 能看出 | Via 等字段暴露代理身份 |
| 高匿代理 | 不泄露 | 看不出 | 头字段干净,像普通用户 |
要提醒一句:同样标着"匿名代理",不同服务商的实现差距非常大,有的确实做到了高匿,有的只是普通匿名换了种说法。所以买之前,一定要自己测。
最省事的检测方法:挂上代理,看对方"收到了什么"
想知道自己藏得好不好,最直接的办法是看请求到达服务器时长什么样。网上有不少"请求头回显"检测页,你挂上代理访问它,它就把你这次请求携带的头信息原样列出来,一目了然。
操作就三步:
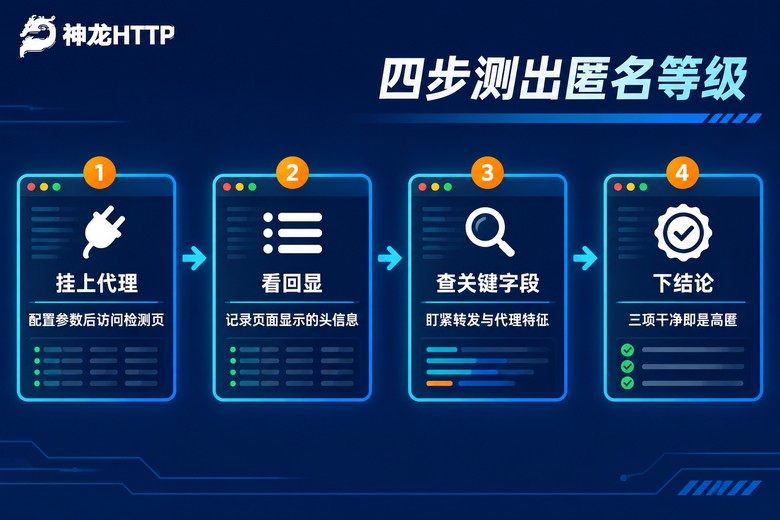
第一步,拿到代理的地址、端口和认证信息,在浏览器或程序里配置好;第二步,用这个代理访问回显检测页;第三步,对照着看三个地方——有没有你的真实IP(重点看 X-Forwarded-For)、有没有代理痕迹(Via、Proxy-Connection 等字段)、对方看到的IP是不是代理的出口IP。
结果怎么判:
如果 X-Forwarded-For 里出现了你的真实IP,那是透明代理,赶紧弃用;真实IP没出现、但 Via 之类字段还在,属于普通匿名;三处都干净,对方只能看到一个陌生的出口IP,这才够得上高匿。
两个容易踩的坑:一是别只测一个页面,有的网站自己会往请求头里加字段,多换几个目标对比,结论才靠谱;二是 HTTP 和 HTTPS 各测一遍,有些代理在 HTTPS 请求下表现更好,有些反而露馅。
想一次测几十条?自己搭个检测口更高效
回显页适合零散测几条。如果你手上有一批代理要筛选,逐个打开网页太慢,不如在自己服务器上跑一个极简接口,让每条代理都来"自报家门"。十来行 Python 就够了:
from flask import Flask, request
import json

app = Flask(__name__)

@app.route("/check")
def check():
    info = {
        "对方看到的IP": request.remote_addr,
        "请求头": {k: v for k, v in request.headers.items()}
    }
    return json.dumps(info, ensure_ascii=False, indent=2)

app.run(host="0.0.0.0", port=8000)
服务跑起来后,再写个循环,让代理逐条来访问:
import requests

proxy = "http://用户名:密码@1.2.3.4:8080"   # 换成你拿到的代理信息
proxies = {"http": proxy, "https": proxy}

for i in range(3):
    resp = requests.get("http://你的服务器IP:8000/check",
                        proxies=proxies, timeout=10)
    print(resp.text)
看输出时盯三个点:请求头里有没有 X-Forwarded-For、Via、Proxy-Connection,值分别是什么;"对方看到的IP"是不是代理的出口IP,连续请求三次是否一致;把接口换成 HTTPS 形式再跑一遍(给接口配个证书,或者配合回显页验证),看字段有没有变化。
这套自建接口还有个额外好处:把每条代理的检测结果连同信息一起存下来,测完直接生成一份合格名单,后面写采集程序时只从名单里取IP,能省掉大量排查时间。
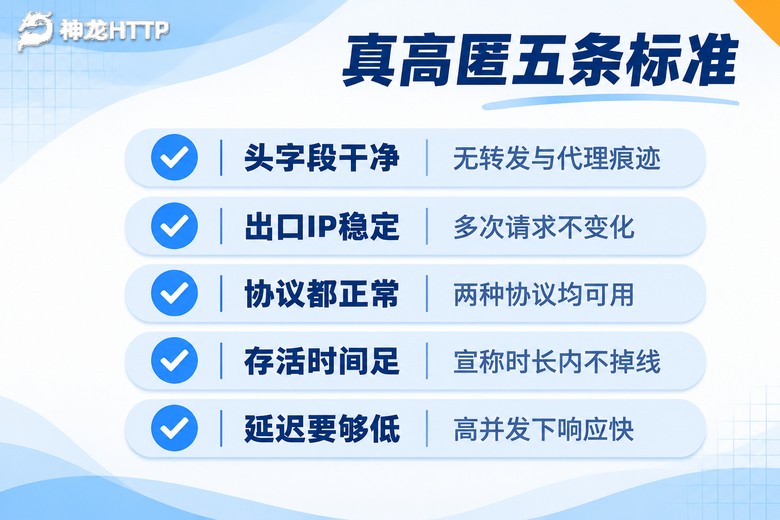
判断标准:这五条全过,才算真高匿
检测做完,怎么算"过关"?给你一张可以照着打的表:
| 检测项 | 合格线 | 不合格的典型表现 |
|---|---|---|
| 头字段 | 无真实IP、无代理特征 | X-Forwarded-For 带真实IP |
| 出口IP | 多次请求保持一致 | 每次请求都在变 |
| 协议 | HTTP/HTTPS 都干净 | HTTPS 下泄露字段 |
| 存活 | 达到宣称时长 | 几十秒就失效 |
| 性能 | 低延迟、扛得住并发 | 一上量就超时 |
展开说两句。头字段这一条是底线,X-Forwarded-For、Via、Proxy-Connection 要么不出现,要么不能包含你的真实IP和明显的代理软件标识。出口IP稳定这条常被忽略——有些劣质代理每次请求都换出口,波动大了很容易被目标站的风控盯上。存活时间要按商家宣称的来验,说短效能用几分钟就测满几分钟,宣称长效静态IP的,挂一小时再看看还通不通。延迟和并发则是做公开数据采集时最实在的指标,直接决定干活效率。
与其买回来再筛,不如源头就选对
检测方法掌握了,反过来也能帮你挑服务商:敢让你随便测的,才是真有底气。
以神龙HTTP为例,它有3000万+正规授权代理IP储备,全部来自国内三大运营商的正规授权,IP纯度做到99.8%,高匿是基本属性而不是包装出来的卖点。HTTP、HTTPS、SOCKS5 协议都支持,你用上面哪套方法去验,结果都经得起看。
实际用的时候还有个顺手的点:个人中心里有可视化用量统计和实时监控,哪条IP出了状况、整体用量趋势如何,后台看得一清二楚,不用等业务出了问题再回头翻日志。
我的建议是:先小规模试用,按第四节的五条标准抽测一批,数据达标之后再放量。检测脚本就摆在那儿,多跑一轮,比看任何宣传页都实在。
常见问题
Q: 免费代理能测出高匿吗?测出来高匿就能放心用吗?
能测,方法完全一样。但免费代理波动很大,这一秒测是高匿,下一秒可能就掉线,或者因为使用者太多被目标站标记过。建议每次使用前都重新测一遍,重要业务还是用正规服务商的付费IP池更稳。
Q: X-Forwarded-For 里出现两个IP,还算高匿吗?
要看里面是什么IP。如果带着你的真实IP,那连普通匿名都算不上;如果只是请求经过了多层代理转发,记录的是链路上代理节点的IP,你的真实IP没出现,匿名性不受影响,只是链路层数多了会拉高延迟。
Q: 为什么同一条代理,有的网站识别出代理,有的识别不出来?
因为不同网站核验的维度不一样:有的只看请求头字段,有的会拿IP去比对属性库(判断这个IP是不是登记为机房或代理用途),还有的结合访问频率等行为来判断。所以测高匿时要多换几个目标对比,别凭单一结果下结论。
Q: 用 HTTPS 请求时,高匿代理还会泄露信息吗?
规范实现的高匿代理不会。正规服务商会在两种协议下都保持头字段干净,这也正是前面反复强调"HTTP 和 HTTPS 都要测"的原因——有些代理只在 HTTP 下装得像,HTTPS 一跑就露馅了。