先想清楚一件事:公司用代理IP,到底图什么
上个月帮一家做电商的朋友排查问题。他们市场部每天要抓几十个公开网站的价格数据,用的是公司固定宽带。跑了两周,主出口IP被好几个目标站点限流,采集任务大面积超时,连员工正常查资料都跟着变慢。最后加了一套代理IP方案,把采集流量和办公流量分开走,当天就缓过来了。
这个案例基本覆盖了企业用代理IP的三大典型诉求:
一是公开数据采集。比价监测、舆情跟踪、市场研究、给AI模型准备训练语料,这些业务都要高频访问大量公开网页。拿公司原始IP硬扛,很容易被限流,业务稳定性没保障。
二是业务验证。广告投放后想看看页面在各地实际展示成什么样,或者新功能上线前想模拟不同地区用户的访问效果,都需要能指定城市的IP资源。
三是流量隔离。把采集类流量从办公网里剥出去,办公带宽不被占满,公司主IP也不用替采集业务"背锅"。
先提醒一句:企业用代理IP,合规是底线。只碰公开数据、遵守目标站点的访问规则,这是所有部署动作的前提。下面讲的具体做法,都建立在这个前提上。
部署之前,先把三件事定下来
很多公司一上来就问"怎么配"。其实配置本身不难,难的是前面这几步选型,选错了后面返工的成本很高。
先定产品类型。市面上的代理IP按存活时间分,常见就三种,对号入座就行:
| 类型 | 特点 | 适合场景 |
|---|---|---|
| 短效动态IP | 存活几分钟到几十分钟,量大成本低 | 高频采集、大规模抓取公开数据 |
| 长效静态IP | 存活数天,稳定性好 | 需要登录态的业务、持续监测类任务 |
| 固定IP代理 | 长期固定不变 | 对IP稳定性要求极高的长期业务 |
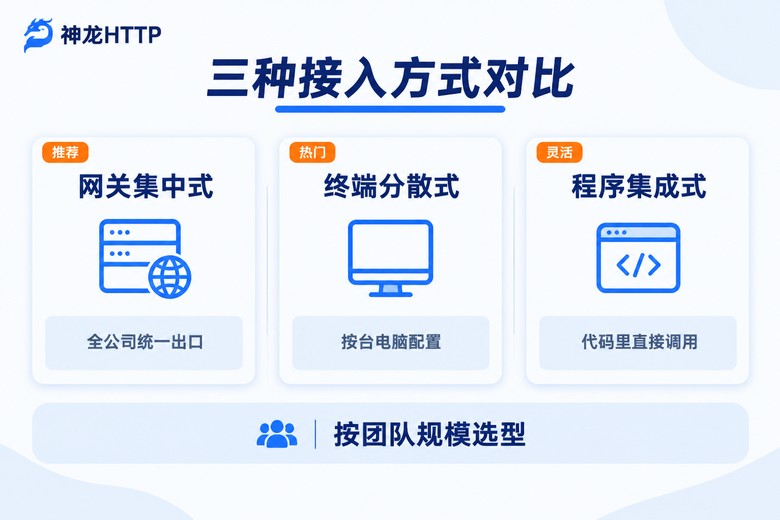
再定接入方式。全公司走一个统一网关,还是每台终端各配各的,还是只在程序代码里调用?三种方式各有适用面,下一节展开讲。
最后定协议。HTTP、HTTPS、SOCKS5覆盖的场景不一样。网页采集用HTTP/HTTPS基本够用;如果有需要更底层转发的业务,比如部分桌面软件、邮件客户端,就得用SOCKS5。选供应商时确认协议支持齐全,省得中途换方案。
三种部署方式,逐个配给你看
方式一:网关集中式——全公司一个出口
思路很简单:拿一台内网服务器装正向代理软件,全公司设备把上网请求发给它,它统一转发出去。好处是管理集中,调策略、换供应商只动这一台机器。
以Nginx为例,核心配置长这样:
http {
    resolver 223.5.5.5;
    server {
        listen 8888;
        location / {
            proxy_pass http://$http_host$request_uri;
            proxy_set_header Host $http_host;
        }
    }
}
配置完,在员工电脑的浏览器或系统代理设置里填上这台服务器的内网地址和8888端口就能用。对采集类业务,还差一步——网关收到请求后,要把请求再转发给代理IP服务商的隧道地址,形成"终端→网关→代理池→目标网站"的链路,具体转发规则按服务商文档配即可。
方式二:终端分散式——每台电脑单独配置
适合只有少数几台机器需要走代理的情况,比如市场部两三台专门跑监测任务的电脑。Linux和macOS直接设环境变量:
export http_proxy=http://用户名:密码@代理地址:端口
export https_proxy=http://用户名:密码@代理地址:端口
Windows在"设置→网络→代理"里填服务器地址和端口即可。这种方式互不影响,一台出问题不牵连别人;缺点是机器一多就管不过来,账号密码散落各处,人员离职交接容易漏。
方式三:程序集成式——在代码里直接调用
这是技术团队最常用的方式,采集脚本、数据管道里直接嵌入代理逻辑。以Python为例:
import requests

# 从服务商API提取IP后,按此格式组装
proxies = {
    "http": "http://用户名:密码@代理地址:端口",
    "https": "http://用户名:密码@代理地址:端口"
}

resp = requests.get("https://目标网站.com/data",
                    proxies=proxies, timeout=10)
print(resp.status_code)稍微像样的服务商都提供API提取接口,兼容主流编程语言,配上文档和示例代码,一个熟练的后端半天就能接完。像神龙HTTP的API返回格式比较规范,接进现有采集框架基本不用改架构。我们给客户做方案时通常优先推荐这种方式——权限、用量、日志都能收在代码层统一管理,后续扩展也省事。
合规管理:四个动作,一个都不能省
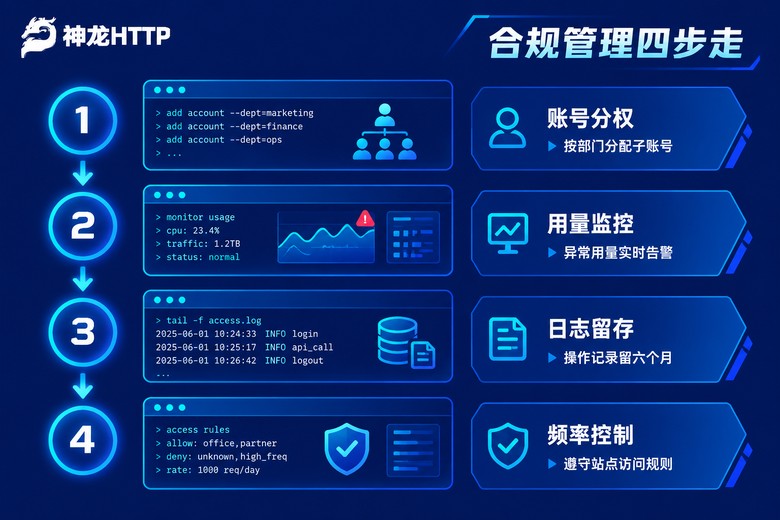
代理IP用起来之后,管理跟不上,迟早出事。下面这四件事,建议直接写进公司的IT管理制度。
1. 账号分权。别把主账号密码发遍全公司。正规服务商都支持子账号体系,按部门或项目组开子账号,各自设置提取上限和有效期。人员离职直接停用子账号,主账号密码永远不外流。
2. 用量监控。开通服务商后台的用量统计,每天看一眼提取量和成功率曲线。神龙HTTP的个人中心有可视化用量统计和实时监控,哪个项目用量突然翻倍、成功率异常下跌,后台一眼能看出来——要么是脚本写出了死循环,要么是目标站点调整了规则,早发现早处理。
3. 日志留存。谁、什么时间、用了哪些IP、访问了什么目标,这些记录建议留存六个月以上。一方面出了问题能回溯定位,另一方面也符合网络安全相关法规对日志留存的要求。
4. 频率控制。给每个采集任务设合理的请求间隔和并发上限,遵守目标站点的访问规则。把对方服务器打挂了不叫技术强,叫给自己找麻烦。
选供应商,盯死这几个硬指标
企业级采购和个人玩家不一样,稳定性和合规资质比价格重要得多。谈之前把这几个问题列出来问清楚。
IP从哪来的?必须是正规渠道授权的资源。像神龙HTTP背后是国内三大运营商正规授权、3000万以上的IP储备,来源干净,出问题的概率和追责风险都小得多。来路不明的便宜IP,省下的钱迟早变成隐患。
可用率多少?口说无凭,让对方给后台实测数据。99.9%的可用率意味着一万次请求里失败的不超过10次,采集任务不用频繁重试,这个指标直接决定你的带宽和人力成本。
定位能到多细?做地区性业务验证的话,城市级精准定位是刚需,才能保证"指定哪个城市就是哪个城市"。
出问题找谁?企业业务跑在代理上,半夜挂了没人管是灾难。确认对方有7×24小时技术支持,最好签约前先提个工单试试响应速度。
把这几条过完,基本能筛掉大部分不合格的供应商。预算允许的话,先小规模试用一两周,拿真实业务跑数据,比看任何宣传页都准。
常见问题
Q: 公司用代理IP上网,合法吗?
A: 合法。代理IP本身是中性的网络技术,企业用于公开数据采集、市场研究、业务测试都属于正常用途。注意两点即可:一是数据来源必须公开可访问,不碰涉及个人信息保护的敏感数据;二是选择正规授权的服务商,保留使用记录,做到全程可回溯。
Q: 办公网和采集业务能共用一套代理吗?
A: 不建议。两类流量特征差别很大:办公流量请求量小但持续,采集流量请求量大且集中。混在一起,一是用量统计对不上账,二是一旦采集任务触发目标站点限制,容易误伤办公体验。分开两套子账号、两条链路,管理清晰,出问题也好定位。
Q: 提取的IP用一会儿就失效了,正常吗?
A: 正常,这取决于你选的产品类型。短效动态IP本来就是几分钟到几十分钟的生命周期,用完即换,适合高频采集;如果业务需要IP长期稳定,比如要保持登录状态,那就该选长效静态IP或固定IP代理,而不是抱怨动态IP活不长。选型对路,问题就消失了大半。
Q: 怎么估算公司大概需要多少IP量?
A: 用一个简单公式倒推:日采集请求量 ÷ 单个IP生命周期内可承载的请求数 ÷ 目标成功率,再上浮30%做冗余。比如每天100万次请求,单个短效IP存活期内跑2000次,按95%成功率算,大约需要550个IP/天,留足余量就是700个左右。拿这个数去和服务商谈,不容易被带偏。