先看匿名等级:三档代理,安全程度天差地别
上周帮朋友排查一个采集脚本:跑了两天一切正常,第三天开始返回的全是验证页面。翻日志才发现,他用的那批代理是透明级别的——目标网站不光知道请求走了代理,连他的真实出口地址都看得一清二楚,识别之后直接把整个IP段拦掉了。
这是特别典型的误区:以为"挂上代理就万事大吉"。实际上代理和代理之间的差距非常大,而第一道分水岭,就是匿名等级。行业里通常分三档:
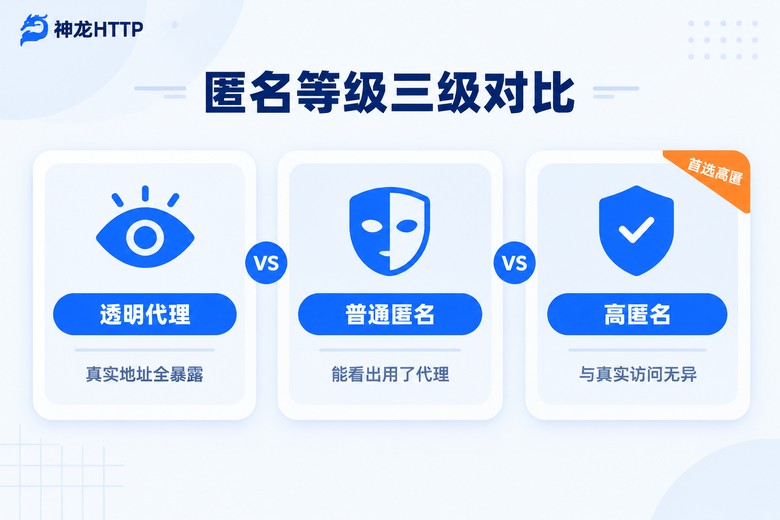
透明代理:请求头里的 X-Forwarded-For 字段会原样带上你的真实地址,等于隔着玻璃办事,对方全看得到。这类代理一般只用于内网调试或缓存加速,拿去跑公开数据采集基本等于裸奔。
普通匿名:真实地址藏住了,但请求头里会留下 Via、Proxy-Connection 这类痕迹,有经验的运维一眼就能认出"这是个代理"。应付识别不严的页面还行,碰到风控严格一点的网站,存活时间会非常短。
高匿名:从请求头到行为特征都不带代理痕迹,对方看到的就是一个普通访客。做需要长期稳定运行的任务,高匿不是加分项,而是底线。
| 匿名等级 | 请求头表现 | 对方能看到什么 | 适合场景 |
|---|---|---|---|
| 透明代理 | 带 X-Forwarded-For | 真实地址 + 知道有代理 | 内网调试 |
| 普通匿名 | 带 Via 等痕迹字段 | 知道是代理,不知道你是谁 | 识别不严的普通抓取 |
| 高匿名 | 无代理特征字段 | 只看到一个普通访客 | 长期稳定的数据采集 |
光有高匿标签还不够,四个硬指标才是底线
同一个"高匿"标签下面,质量可能差出十万八千里。拿到一个代理服务,别急着跑业务,先核对四个数字。
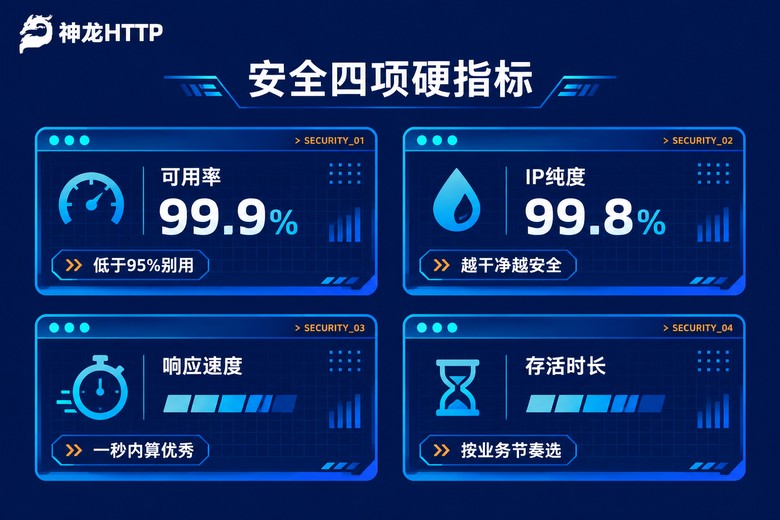
可用率是第一道门槛。提取100个IP,实际能连通的有多少。低于95%的服务可以直接放弃——相当于每发20个请求就有1个在白白浪费时间和重试成本。正规服务商能把这个数字做到99.9%,比如神龙HTTP,每提一批IP几乎不需要二次筛选,脚本也不用为失败重试写一大堆补丁逻辑。
IP纯度决定上限。指的是这个地址之前被多少人用过、有没有被目标网站标记过。纯度低的IP哪怕匿名等级是高匿,也可能一上手就被拦。99.8%纯度的池子和七成纯度的池子,用起来完全是两种体验。
响应速度影响效率。延迟一旦超过1秒,整个任务的节奏会被严重拖累,高并发场景下尤其明显。合格线应该在几百毫秒以内,而且波动要小。
存活时长要和业务对齐。短效动态IP几分钟到几十分钟一换,适合单次请求即走的高频场景;长效静态IP能稳定保持几天甚至更久,适合需要登录态、会话不能断的任务。类型选错,要么浪费钱,要么任务频繁中断。
稳定性别听商家吹,自己动手测一遍
宣传页上的数字只能当参考,真正的稳定性要靠自己验证。方法不复杂,三步:
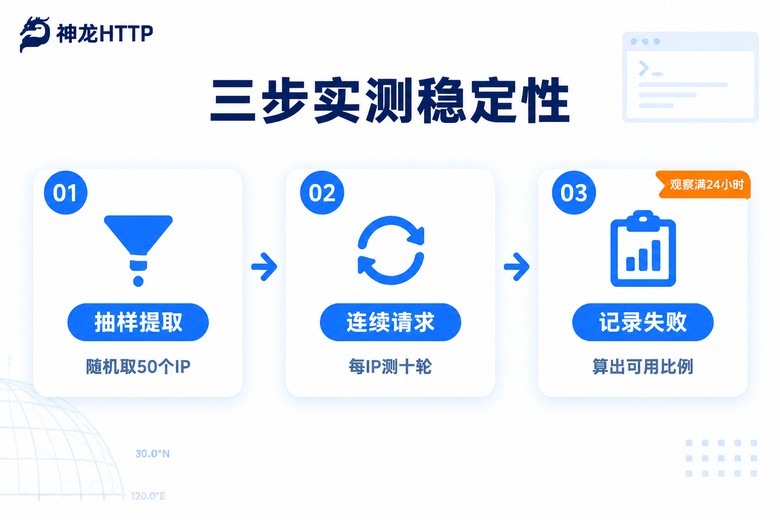
第一步,抽样。从服务里随机提取50个IP,不要人工挑拣,样本越随机越接近真实水平。
第二步,连续请求。让每个IP对同一个回显接口连续请求10次,记录成功次数和平均耗时。顺手把返回的请求头也存下来,检查有没有 X-Forwarded-For、Via 这类暴露字段。
第三步,拉长时间观察。有些IP白天表现正常,到了晚高峰就开始超时。稳定性问题往往要在24小时的时间维度上才会暴露,测得越久,结论越可靠。
核心检测逻辑用几行Python就能写出来:
import requests, time

# 换成你自己的回显检测接口
test_url = "http://你的回显接口/get"

def check(ip, port):
    proxies = {"http": f"http://{ip}:{port}",
               "https": f"http://{ip}:{port}"}
    start = time.time()
    try:
        r = requests.get(test_url, proxies=proxies, timeout=5)
        cost = round(time.time() - start, 2)
        headers = r.json().get("headers", {})
        # 回显头里没有暴露字段,匿名性才算过关
        leak = "X-Forwarded-For" in headers or "Via" in headers
        return (not leak), cost
    except Exception:
        return False, 5.0
判断标准说人话就是三条:请求能通、耗时不长、回显头里没暴露代理痕迹。三项全占,才算一个合格的IP。
照着这份清单挑,能少踩一半的坑
最后把前面的内容收拢成一份可以直接对照的清单:
看来源资质。IP是不是正规授权来的,决定了池子干不干净。神龙HTTP的资源来自国内三大运营商正规授权,3000万以上的储备量,来源清晰可查——这一点比任何参数都优先。
看协议覆盖。至少要同时支持 HTTP、HTTPS、SOCKS5 三种协议,不管你的脚本是哪种写法,对接起来才不憋屈。
看定位精度。需要按城市维度取数的话,确认服务能精确到城市级,做区域性数据时才不会串到别的地区。
看配套工具。个人中心里有没有可视化的用量统计和实时监控很关键,出现异常能第一时间定位,而不是等业务挂了才发现。
看技术支持。能不能随时找到人。深夜排查故障的时候,一个响应及时的技术团队价值巨大,用过的人都懂。
常见问题
Q:免费代理能用吗?
拿来练手可以,跑正经任务不建议。免费池子的IP纯度普遍很低,匿名等级常常说不清,可用率波动也大。排查问题花掉的时间,往往比代理服务费贵得多。
Q:高匿名就百分之百安全吗?
高匿解决的是请求头特征这一层。如果你的请求频率、访问路径本身很反常,照样会被识别出来。安全是匿名等级、IP纯度、请求行为三件事叠加的结果,缺一不可。
Q:短效动态和长效静态,到底怎么选?
看业务对连接连续性的要求。要保持登录状态、会话不能断的任务,选长效静态;单次请求即走、需要频繁获取新的IP的高并发采集,短效动态更划算。拿不准就两种各小规模试一周,比一比失败率。
Q:怎么判断我手上的代理是哪个匿名等级?
请求一个回显接口,看返回的请求头:有 X-Forwarded-For 且填的是你的真实地址,就是透明代理;只有 Via 字段的是普通匿名;两个都没有,才是真正的高匿。