上个月有个做电商价格监测的朋友找我,说想自己搭一套动态IP代理,理由很直接:按量付费看着肉疼,不如买几台服务器一劳永逸。我没急着给答案,先让他报三个数字——每天要请求多少次、目标网站风控严不严、能不能接受偶尔请求失败。他报完,我心里就有数了。这篇文章不绕弯子,把2026年自建动态IP代理的完整流程从头到尾走一遍,连踩坑成本一起算给你看,最后帮你判断这活儿到底该不该自己干。
先想明白:动态IP的"动",到底动在哪
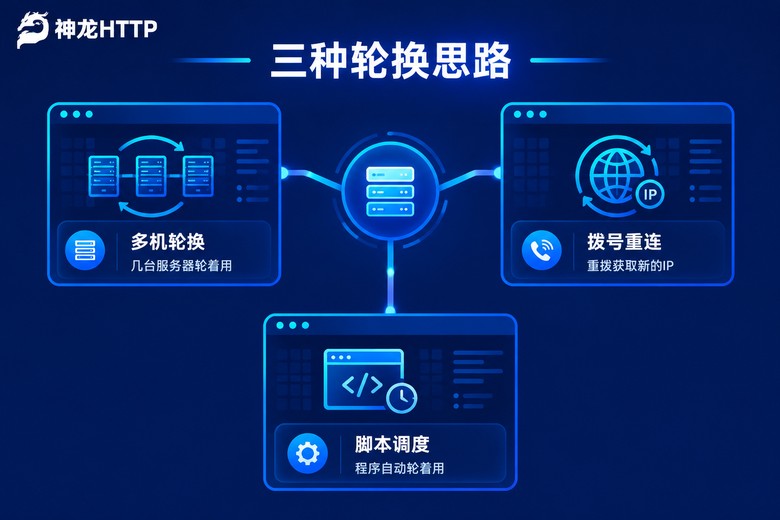
很多人以为装个代理软件,IP就自动"动"起来了,其实不是。一台云服务器买下来,分到的就是固定公网IP,装十遍代理软件,出口还是那一个。所谓"动态",靠的是外部的轮换机制,常见的路子就三种:多买几台服务器轮着用、用支持重拨的线路每次重连获取新的IP、或者写脚本定时换机器。搞清楚这一点,后面的流程才不会跑偏——你要搭的不是"一个动态代理",而是"一套能让出口IP轮起来的系统"。
第一步:挑服务器,别一上来就买贵的
自建代理对配置要求很低。跑一个Squid这类代理服务端,1核1G内存绰绰有余,真正吃的是带宽——你所有的请求流量都从这台机器过,带宽太小会直接拖慢速度。入门建议这样配:系统选Ubuntu 22.04或24.04,教程多、软件源全;地域就近选,延迟低;带宽按日均流量估算,5Mbps起步,不够再升。
买完第一件事不是装软件,是去控制台的安全组里放行端口,后面要用3128,现在就先开好。新手最容易栽在这儿:服务装好了、本机测试也通,就是外面连不上,折腾半天发现是安全组没放行。
ssh root@你的服务器IP
apt update && apt upgrade -y
第二步:装服务端,十分钟跑通第一个代理
代理服务端选Squid就行,老牌、稳定、文档全,一条命令装完:
apt install squid apache2-utils -y装好后先创建认证账号。这一步千万别跳过——不设密码的代理等于把服务器大门敞开,全世界的扫描器几个小时就能找到它,替你把流量费烧光。
htpasswd -c /etc/squid/passwd myuser然后编辑配置文件 /etc/squid/squid.conf,把认证和访问规则加上:
http_port 3128
auth_param basic program /usr/lib/squid/basic_ncsa_auth /etc/squid/passwd
auth_param basic realm Proxy Login
acl myuser proxy_auth REQUIRED
http_access allow myuser
http_access deny all
保存后重启服务,本地用curl验证一下:
systemctl restart squid
curl -x http://myuser:你的密码@203.0.113.10:3128 http://example.com/ip
返回的内容里显示服务器IP,说明第一个代理跑通了。熟练之后确实只要十来分钟,这也是很多人觉得"自建好像也不难"的原因——单点搭建确实不难,难的是后面。

第三步:让IP轮起来,三种路子任你选
单个代理跑通只是起点,真正的工作量在"轮换"这一层。三种方案,成本和效果差很多。
方案一:多机轮换。再买两三台同样的服务器,每台都走一遍上面的流程,然后写个调度脚本,请求按顺序轮流发往不同出口。实现最简单,但IP数量就等于机器数量,想多几个IP就得多掏几份钱。
方案二:重拨重连。部分云厂商和拨号类VPS支持重拨后获取新的IP,每重拨一次出口就变一次。IP成本最低,但重拨有间隔,期间服务会断,而且拿到的IP质量参差不齐,得自己写检测逻辑把不可用的过滤掉。
方案三:定时重建。用云厂商的接口写脚本,定时销毁旧实例、新建新实例,每次拿到全新的IP。听起来优雅,实际要先把环境做成镜像才能快速恢复,运维复杂度是三种里最高的。
给你一段能直接跑的Python轮换示例,对应方案一:
import itertools
import requests

pool = itertools.cycle([
    "http://myuser:密码1@203.0.113.10:3128",
    "http://myuser:密码1@203.0.113.11:3128",
    "http://myuser:密码1@203.0.113.12:3128",
])

for page in range(1, 21):
    proxy = next(pool)
    try:
        r = requests.get(
            "http://example.com/list?page=%d" % page,
            proxies={"http": proxy, "https": proxy},
            timeout=10,
        )
        print(page, r.status_code)
    except Exception as e:
        print(page, "失败,换下一台", e)
这段代码的问题也很明显:某台机器挂了,它还会被轮到;某个IP被目标站拒绝了,脚本并不知情。要做得像样,还得加上健康检查、失败重试、自动剔除,代码量翻着倍地涨。
第四步:上监控、看日志,别让代理裸奔
代理跑起来只是及格线,长期用还得盯三件事。
一是日志。Squid默认把每次请求记在 /var/log/squid/access.log 里,每天扫一眼,看看哪些出口被目标站拒绝得频繁——被拒多了说明这个IP快废了,要提前安排替补。
二是用量。云服务器的流量费是自建方案里最容易失控的一项,建议在控制台设置流量告警,超了阈值就发提醒那种。别问我怎么知道的,问就是交过学费。
三是可用率统计。自己维护一张简单表格,记录每个出口当天成功多少、失败多少,失败率超过两成就该处理了。这套东西没有现成的,全靠手工或者自己写——而这恰恰是自建方案里最耗时间的部分。
算一笔账:自建到底省不省钱
按三台服务器轮换的最小可用规模算:入门云服务器按每月40元一台,三台就是120元上下,再加带宽超额、重拨线路的费用,以及搭环境、写脚本、日常维护的时间投入。钱不算多,但时间成本经常被低估——第一次搭建顺利也要一两天,后续维护是持续的。
更关键的差距其实在IP本身。自建的出口全是机房IP,数量就那么几个,目标网站稍有点风控就能识别出来。而成熟的代理服务在这块积累深厚,拿神龙HTTP来说,3000万+正规授权代理IP储备,来自国内三大运营商正规授权,可用率99.9%、IP纯度99.8%,还有300+城市级精准定位——这些数字背后,是自建方案短期追不上的资源门槛。
| 对比项 | 自己搭建 | 神龙HTTP这类服务 |
|---|---|---|
| 上手时间 | 半天到几天 | 注册后几分钟接入 |
| IP储备 | 几台机器几个IP | 3000万+正规授权IP |
| 可用率/纯度 | 自己兜底 | 99.9%可用、99.8%纯度 |
| 城市定位 | 看机房在哪 | 300+城市可选 |
| 后期维护 | 全靠自己盯 | 技术团队7×24小时支持 |
所以我的建议是按需求分流:如果只是长期跑一两个固定任务,出口IP不需要经常变,自建几个静态出口完全够用,还省钱;如果任务量大、需要频繁获取新的IP、还要指定不同城市的出口,直接用现成服务更划算。神龙HTTP的短效动态IP按需提取,API兼容Python、Java这些主流爬虫编程语言,几十行代码就能接进现有项目;个人中心里还有可视化用量统计和实时监控,哪个时段用量异常、成功率有没有波动,一眼就能看出来,省掉了自建方案里最磨人的统计工作。

常见问题
Q: 自建动态IP代理一个月最低要花多少钱?
按最小规模算,一台入门云服务器每月40元左右,三台轮换就是120元上下,再加带宽费用。真正的成本是时间:首次搭建一到两天,之后每周都要花精力维护。如果需求量不大、出口不用经常变,这个投入可以接受;需求一大,服务的按量付费反而更省。
Q: 为什么自己搭的代理用几天就被目标网站拒绝了?
两个原因:一是机房IP特征明显,风控系统容易认出来;二是你的出口IP就那几个,请求频率一高必然触发限制。想缓解,可以降低单IP的请求频率、拉大轮换间隔;想根治,就得用IP池足够大的服务,神龙HTTP的IP纯度做到99.8%,命中率高很多。
Q: 代理不设密码,只靠IP白名单行不行?
只加白名单勉强可以,但你的本地出口IP一变就连不上了,维护起来麻烦。更稳的做法是账号密码认证加防火墙白名单双保险,密码别用弱密码,端口也可以改成高位端口——默认的3128太容易被扫描器盯上。
Q: 自建和服务可以混着用吗?
可以,而且这是不少团队的实际做法:长期稳定的固定任务走自建的静态出口,成本几乎为零;需要大量新IP、要指定城市的高并发任务走神龙HTTP的短效动态IP,API直接嵌进现有代码。两条线分开跑,账也好算。