先搞清楚:冒号后面那串数字到底管什么
刚接触代理的人,第一次看到 123.45.67.89:8080 这种写法,往往会愣一下——前面那段像 IP,后面那段又是什么?
后面那段就是端口。你可以把一台服务器想成一栋写字楼,IP 是这栋楼的地址,端口是具体的门牌号。快递只写楼名是送不到的,必须写清楚"3楼305"。代理服务也一样,IP 只告诉你服务器在哪,端口才告诉程序"去敲哪扇门"。
端口本质是一个 0 到 65535 之间的数字,同一台服务器上可以同时跑着网页服务、邮件服务、代理服务,靠的就是端口把它们区分开。所以一个代理能不能用,两个条件缺一不可:IP 要对,端口也要对。填错一个数字,哪怕只错一位,结果就是连不上。
实际使用中你会反复见到这几个数字:80、443、1080、3128、8080。它们不是随手编的,背后有约定俗成的对应关系,下面细说。
端口号不是随便填的:三类协议各走各的门
代理协议决定了该走哪个端口,反过来,端口填错了协议也就对不上。这是新手最容易踩的坑——从提取接口拿到一条 SOCKS5 的代理,却按 HTTP 的方式去请求,程序报个错就卡在那里,半天找不到原因。
| 协议类型 | 常见端口 | 认证方式 | 适合什么活 |
|---|---|---|---|
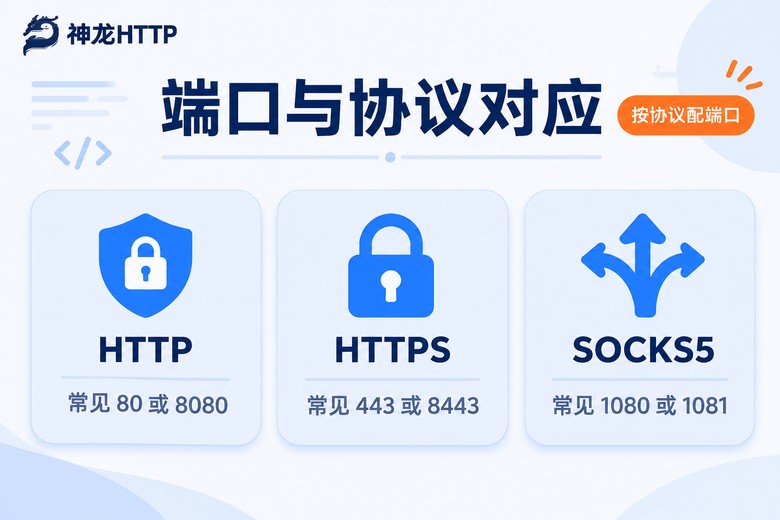
| HTTP 代理 | 80、8080、3128 | 用户名密码 / 本机IP白名单 | 普通网页采集,配置最简单 |
| HTTPS 代理 | 443、8443 | 用户名密码 | 需要加密隧道的请求场景 |
| SOCKS5 代理 | 1080、1081 | 用户名密码 | 转发 TCP/UDP,适配面更宽 |
几个细节值得注意。HTTP 代理的默认端口其实是 80,但实际业务里 8080、3128 更常见,因为它们不占用系统保留端口。SOCKS5 的 1080 是约定俗成的默认值,见到 1080 基本可以直接判断这是 SOCKS 服务。
还有个容易混的点:HTTPS 代理并不是"加密的代理协议",它指的是用 CONNECT 方法建立隧道,让客户端和目标站之间走加密通道,端口通常落在 443 上。你在代码里写 https://IP:端口 的时候,实际用的还是 HTTP 代理机制,只是目标地址是 https。
拿到一条代理,先别急着跑代码
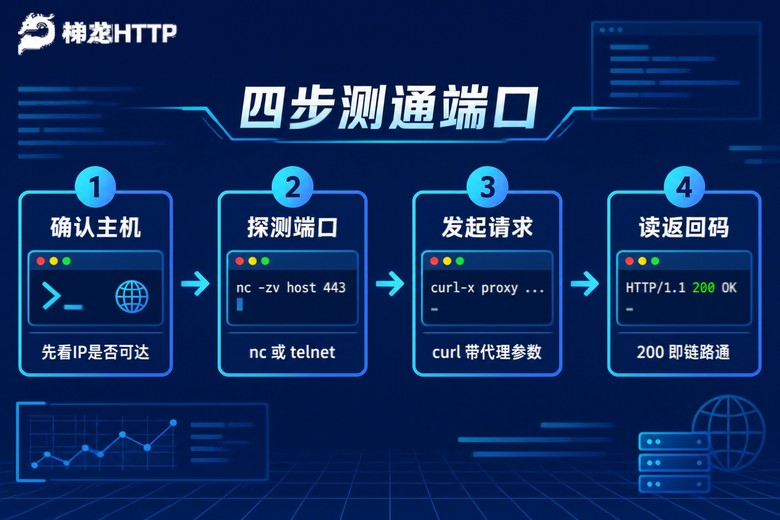
很多人拿到代理直接往项目里一贴,跑不通再回头查,一查就是一下午。其实两条命令就能把大部分问题挡在门外,顺序是:先确认主机活着,再确认端口开着。
第一件事,随手 ping 一下。能通当然好,但要注意——ping 不通不代表代理不能用。ICMP 协议在不少机房是被屏蔽的,ping 像是没人接电话,可人其实在屋里。所以 ping 只是参考,别拿它当判决书。
第二件事,直接探端口。这一步才是关键。Linux 或 macOS 上用 nc,Windows 用 PowerShell 自带的命令:
# Linux / macOS:探测端口是否真的开着
nc -zv 123.45.67.89 8080
# 看到 succeeded 字样,说明这扇门是开的

# Windows PowerShell:同样能测端口
Test-NetConnection 123.45.67.89 -Port 8080
# 关注 TcpTestSucceeded 这一项,True 就是通
如果 nc 提示 Connection refused,说明机器在、但那个端口上没服务,八成是端口写错了。如果一直挂在那儿超时,大概率是 IP 不对或者对端有防火墙策略。能把这两步分清楚,你就排掉了一半的故障。
用 curl 发一次真请求,才算真正验通
端口开着,不等于代理能用。端口通只能说明门开了,能不能进门还要看认证。用 curl 带上代理参数发一次请求,结果最直观:
# HTTP 代理:注意 -x 后面要带协议前缀
curl -x http://用户名:密码@123.45.67.89:8080 -I --max-time 10 https://example.com

# SOCKS5 代理:前缀换成 socks5,端口也跟着换
curl -x socks5://用户名:密码@123.45.67.89:1080 -I --max-time 10 https://example.com
看到 HTTP/2 200 这样的响应头,链路就是通的,可以放心往项目里接。--max-time 10 是个好习惯,避免命令一直卡住不返回。
顺带说一句,如果 curl 返回的是 407,那不是网络问题,是认证没过——要么用户名密码写错了,要么这条代理绑定了 IP 白名单,而你本机 IP 不在名单里。这两种情况的处理方式完全不同,别混为一谈。
换到代码里:三行就够确认端口通不通
命令行验通了,接到代码里通常不会有大问题。Python 里最省事的写法是这样:
import requests

proxy = "http://用户名:密码@123.45.67.89:8080"
proxies = {"http": proxy, "https": proxy}

try:
    r = requests.get("https://example.com", proxies=proxies, timeout=10)
    print(r.status_code)   # 200 说明整条链路是通的
except Exception as e:
print("连不上:", e) # 报错信息里会写清是超时还是拒绝两个地方别省。一是 timeout 一定要写,不写默认会一直等,一条坏代理能把整个采集脚本卡死。二是 http 和 https 两个 key 都要填,只填一个的话,访问另一半地址时会悄悄走本地网络,你以为在用代理,其实没有。
要走 SOCKS5,得先装 requests[socks],然后把地址前缀写成 socks5://,端口换成对应的 1080。协议前缀、端口、认证信息,这三样要一起改,改一半最容易出问题。
报错信息其实是路标,看你读不读得懂
代理不通的时候,报错文案五花八门,但它们指向的位置很明确,按下面这张对照表看就行:
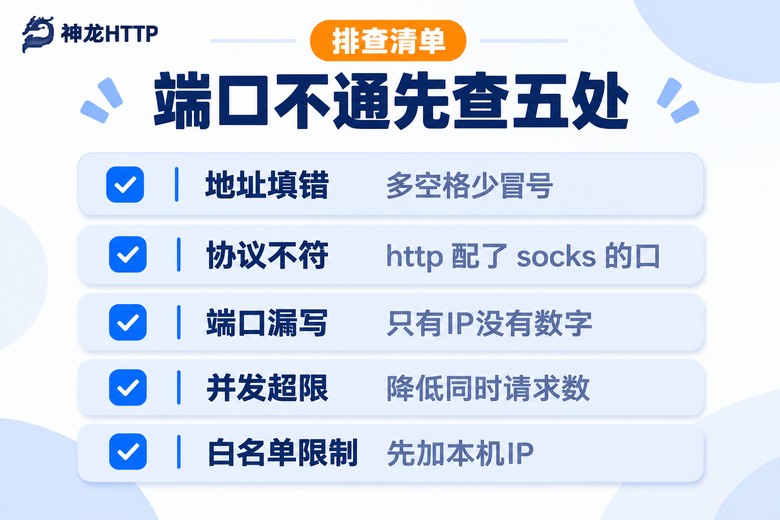
ConnectTimeout(连接超时):请求发出去没有回应。可能是 IP 写错了,也可能是端口被防火墙挡了。先确认地址字符串里有没有多余空格。
Connection refused(连接被拒绝):目标主机明确回了个"没人"。基本可以断定端口填错了,或者那台机器上代理服务没起来。
407 Proxy Authentication Required:门开了,但你没带证件。检查账号密码,以及是否需要先把本机 IP 加进白名单。
502 / 503:代理自己活着,但它连不上你要访问的目标站。这时候换一条代理试试,多半是那条线路的问题。
SSLError 或乱码响应:协议类型对不上。最常见的是把 SOCKS5 的端口当成 HTTP 用,或者反过来。协议和端口必须配套,这条前面说过,值得再说一遍。
端口明明对,却时通时断是怎么回事
还有一类情况特别磨人:刚才还好的代理,过几分钟就挂了,换一条又好了,过一阵又挂。这通常不是端口写错,而是下面几个原因在作怪。
第一,短效代理本身有有效期。短效动态 IP 本来就是用完即换的,你手里的这条可能刚好到期了,重新提取一次就好。第二,并发开太高。同一时间发出几百个请求,超过这条线路的承载能力,表现就是大面积超时,把并发降一半往往立刻恢复。第三,本机公网 IP 变了。家里宽带重播、公司出口切换,白名单就失效了,需要重新提交。
这些情况如果靠猜,效率很低。神龙HTTP 的个人中心里有可视化的用量统计和实时监控,能直接看到请求成功率、异常波动和用量走势,哪条线路在掉链子一目了然,比逐条手工试快得多。
选代理服务时,端口这块怎么少踩坑
说到底,端口问题里有一半是"信息不全"造成的:只给你一个 IP,不给端口、不给协议,剩下的全靠自己试。神龙HTTP 在这方面做得比较省心——提取结果里协议、IP、端口是一起给出的,HTTP、HTTPS、SOCKS5 三种协议都支持,拿到就能直接用,不用猜前缀该写哪个。
它的资源池是 3000 万+ 正规授权代理 IP,国内三大运营商授权,可用率 99.9%,支持 300+ 城市级精准定位,做公开数据采集、AI 大模型训练、市场研究这类需要高并发的活儿比较合适。产品线分短效动态、长效静态和固定 IP 代理,采集周期长的任务可以用长效静态的,省去频繁更换的麻烦。
接入上没什么门槛,API 兼容主流爬虫编程语言,文档和示例代码都给全了,接不上还能找 7×24 小时的技术支持问。相关的内容在前面的示例里已经写过一遍了,照着改就行。
常见问题
Q:代理IP只给了IP没给端口,能用吗?
不能。没有端口就像信封上只写了小区名,投递员找不到具体门牌。遇到这种情况,先回提取页面看看是不是字段被截断了,或者直接问服务方要完整信息。正常情况下 IP、端口、协议、账号密码这四项应该成套出现。
Q:端口 8080 和 1080 到底差在哪?
差在协议。8080 通常是 HTTP 代理的门,1080 通常是 SOCKS5 的门。你在代码里的前缀写 http:// 就配 8080 这一类,写 socks5:// 就配 1080 这一类。前缀和端口必须成对改,只改一个是新手最常见的失误。
Q:ping 得通,但代理就是用不了,为什么?
因为 ping 测的是主机在不在,测不到端口开没开、认证过没过。正确顺序是 ping 看主机,nc 或 telnet 看端口,curl 看认证和转发。三步都过了才算真的能用,只做第一步意义不大。
Q:端口探测显示通了,发请求却返回 407,该改哪里?
改认证部分。先检查用户名密码有没有抄错、有没有特殊字符需要转义;再确认这条代理是不是绑了 IP 白名单,如果是,把本机当前的公网 IP 加进去。跟端口本身没关系,不用再折腾数字。