代理明明买到了,请求却报 407 —— 先查协议
上周有个做电商公开数据采集的朋友找我,说他换了个代理服务商,代码里的 proxies 参数原样抄过来,结果十次请求八次失败,偶尔成功一次返回的还是乱码。他把账号、密码、IP、端口对着屏幕核对了三遍,全对。
问题出在哪?他把服务商给的 SOCKS5 地址,当成 HTTP 代理填进去了。
这类事情在刚接触代理IP的圈子里特别常见。很多人以为"代理"就是一根网线,插上就能用,其实它更像快递:你要寄的东西(数据包)得用对包装盒(协议)装起来,快递员才知道怎么送、送到哪、要不要拆开看。包装盒错了,东西不一定丢,但基本送不到。
代理IP常用的通信协议就三个:HTTP、HTTPS、SOCKS5。这篇就把它们仨掰开说清楚,最后给你一套能直接照抄的选型思路。
HTTP 代理:资格最老,误会也最多
HTTP 代理是最早普及的一类,工作方式很直白:你的程序把请求发给代理,代理看一眼请求里的地址,替你去把内容取回来,再原样递给你。整个过程它"看得见"你在访问什么——因为请求头、URL 全都是明文摆在它面前的。
这种"看得见"有两面性。好处是代理服务端能做缓存、能按规则过滤;坏处是你传输的内容在代理这一跳是裸露的,登录态、Cookie、表单内容都有可能被中间环节看到。所以只要是涉及账号信息的正式环境,纯 HTTP 代理基本不推荐单独使用。
还有一个高频误区:很多人以为 HTTP 代理只能访问 http 开头的网站。其实不是。现在的 HTTP 代理普遍支持 CONNECT 方法,你让它去连一个 443 端口,它会给你开一条隧道出来,https 站点也能走。只是它底层仍然是"按 HTTP 的规矩说话",遇到非 HTTP 的流量(比如 FTP、数据库连接、游戏长连接)就抓瞎了。
什么时候用它?纯网页公开数据采集、请求量大、对延迟敏感、且目标站本身就是 http 或你只需要拿到静态页面内容的时候,HTTP 代理是最轻的选择,速度往往也最快。
HTTPS 代理:不是"加密版 HTTP 代理",而是隧道
这里要先纠正一个流传很广的说法:HTTPS 代理并不是"用 HTTPS 协议跟代理服务器通信",绝大多数场景下,它指的是代理支持对 HTTPS 目标站点的转发,也就是支持 CONNECT 隧道。
隧道是什么意思?你可以理解为代理不拆箱了。你告诉它"帮我连 target.com:443",它建立连接之后,就是一根纯粹的字节管子,你的 TLS 加密握手、证书校验、正文加密,全部在你自己和目标站之间完成。代理只负责搬字节,看不见里面装了什么。
所以 HTTPS 代理真正的价值不是"代理本身加密了",而是你端到端的加密没有被代理破坏。这一点在采集需要登录的页面、提交表单、调用有鉴权的开放接口时非常关键。
实操中要注意两个细节:一是部分老旧的代理只支持 HTTP 转发不支持 CONNECT,你填了 https 地址就会直接报 400 或 501;二是在 Python 里用 requests 时,proxies 字典里 http 和 https 两个 key 最好都写上同一个地址,否则某些版本的库会绕过代理直连,你调试半天以为是代理不通,其实是请求压根没走代理。
SOCKS5:不挑食的那一个
SOCKS5 工作在更底层的位置,它不理解 HTTP,也不需要理解。你告诉它"去这个 IP 的这个端口",它就建连接、搬数据,仅此而已。正因为不管内容,它什么流量都能带:HTTP、HTTPS、FTP、SSH、TCP 长连接,甚至连 UDP 都支持(UDP ASSOCIATE)。
对做采集的人来说,SOCKS5 最实用的两个特性是:
一是支持 UDP。有些目标服务的接口基于 UDP,或者你要做 DNS 查询测试,HTTP 代理完全做不到,SOCKS5 可以。二是支持用户名密码认证,也支持无认证直连,配置灵活,很多客户端对它的兼容性反而更好。
代价是它比 HTTP 代理多一层封装,理论上开销略大一点点——注意是"一点点",在正常的公网延迟面前,这点差别基本测不出来。真正影响速度的是代理节点的物理位置、线路质量和并发承载,而不是你选了哪个协议。
另外提醒一句:SOCKS5 只负责转发,不负责加密。它不会给你套 TLS,安全性取决于你访问的目标本身是不是 https。别误以为挂了 SOCKS5 就等于加密了。
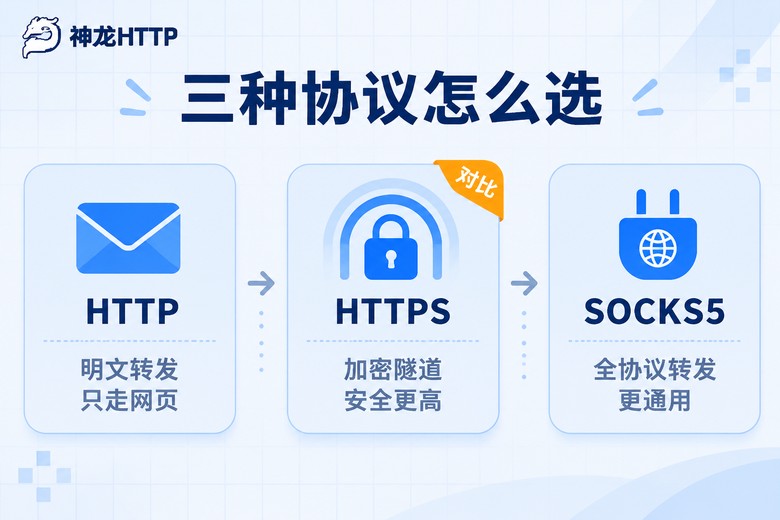
一张表看清三者的差别
把上面的内容压成表格,方便你对着自己的项目逐行确认:
| 对比项 | HTTP 代理 | HTTPS 代理 | SOCKS5 代理 |
|---|---|---|---|
| 工作层级 | 应用层(懂 HTTP) | 应用层(支持 CONNECT 隧道) | 会话层(只搬字节) |
| 能否转发 https 站点 | 支持 CONNECT 即可 | 原生支持 | 支持 |
| 代理自身是否加密 | 否,明文可见 | 隧道内端到端加密 | 否,需目标侧自行加密 |
| 是否支持 UDP | 不支持 | 不支持 | 支持 |
| 支持非 HTTP 流量 | 基本不支持 | 仅限 TCP 隧道 | 支持 |
| 相对开销 | 最低 | 低 | 略高,实际差异极小 |
| 典型用途 | 公开网页采集、静态页面抓取 | 登录态采集、接口调用、表单提交 | 多协议混合任务、长连接、UDP 场景 |
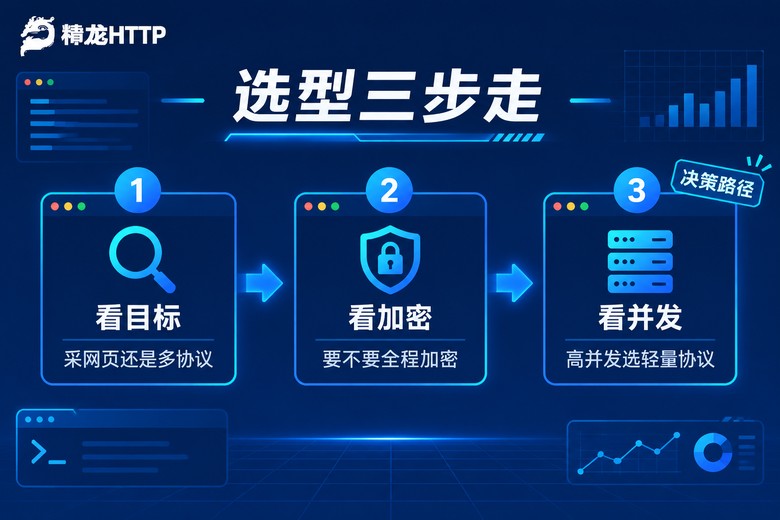
选型三步走:别问哪个最好,先问你要干什么
"哪个协议更好"这个问题本身就是错的,就像问螺丝刀和锤子哪个更好。给你一个三步判断法,照着走基本不会错。
第一步,看目标是什么。如果只是抓公开网页、文章列表、商品详情这类静态内容,HTTP 代理足够,速度快、资源多,成本也低。如果目标需要登录、要带 Cookie 走完整会话,或者你要调用的接口本身是 https,那就上 HTTPS 代理,保证端到端加密不被破坏。
第二步,看有没有非 HTTP 流量。只要有 UDP、FTP、长连接、自定义协议中的任何一项,答案就只有 SOCKS5。这时候别纠结性能,其他两个压根做不了。
第三步,看并发规模。请求量很大的采集任务里,连接建立和销毁的开销会被放大,建议统一用同一种协议、把连接复用做好,而不是三种混着上。混用带来的排查成本,远比省下的那点资源高。
还有一个实践层面的建议:先用小样本验证协议对不对,再上量。拿 20 个请求试跑,看返回码、看响应体是不是正常内容,确认没问题再放大。我见过太多人一上来就跑十万条,结果协议填错,白等两小时。
直接能用的配置写法
说三个最常见的场景,代码可以直接抄。
第一种,纯 HTTP 目标的公开采集,用 requests 最简单:
import requests

proxies = {
    "http": "http://用户名:密码@代理地址:端口",
    "https": "http://用户名:密码@代理地址:端口",
}

resp = requests.get("https://example.com/list", proxies=proxies, timeout=10)
print(resp.status_code, len(resp.text))
注意两个 key 都写上,这是前面提到过的坑。
第二种,走 HTTPS 隧道或需要更高安全性的场景,参数写法和上面一样,只是把地址换成服务商给的 https 入口即可,加密由 CONNECT 隧道自动完成。
第三种,SOCKS5。Python 里需要先装一个额外依赖,地址前缀要写成 socks5h(带 h 表示域名解析也交给代理做,这一点在采集里很重要,能避免本地 DNS 暴露):
pip install "requests[socks]"

import requests

proxies = {
    "http": "socks5h://用户名:密码@代理地址:端口",
    "https": "socks5h://用户名:密码@代理地址:端口",
}

resp = requests.get("https://example.com/api", proxies=proxies, timeout=10)
如果是用命令行或者 curl 调试,写法是 curl -x socks5h://地址:端口 https://example.com,注意 -x 后面别漏了协议名,这是排查时最容易写错的一处。
顺带说一句,如果你的采集程序不是 Python,主流的爬虫框架和语言基本都支持这三种协议,把服务商给的入口地址和账号密码填对就行,不用改业务逻辑。
协议选好了,节点质量才是天花板
协议决定了"能不能通",节点决定了"跑得快不快、稳不稳"。这两件事是分开的。
拿神龙HTTP来说,它在协议这块给得比较省心:HTTP、HTTPS、SOCKS5 三种都支持,你不需要为了换协议去换套餐,接口里改个前缀的事。底层是三大运营商正规授权的线路,3000万+代理IP储备,可用率 99.9%,IP 纯度 99.8%,城市级定位覆盖 300+ 城市——对做市场研究、公开数据采集这类需要稳定拿数的活来说,这些数字比什么花哨功能都实在。
产品形态上也分得清:短效动态IP适合请求量大、需要频繁更换出口的采集任务;长效静态IP适合需要固定出口、长时间保持会话的场景;固定IP代理则用于对稳定性要求更高的长期任务。三种形态都走同一套协议体系,选型的时候不用重新学一遍。
接入方面,API 兼容主流爬虫编程语言,官方给了文档和示例代码,基本上把示例里的地址和密钥换成自己的就能跑通。后台还有人中心的可视化用量统计和实时监控,能看趋势、也能及时发现异常调用,比盲跑强很多。真遇到连不上的情况,技术团队 7×24 小时在,这种时候有个能问的人比翻十篇文档有效。
常见问题
Q:三种协议能不能混着用?同一个项目里一部分走 HTTP,一部分走 SOCKS5?
技术上可以,但不太建议。混用之后出问题很难定位,到底是协议不匹配还是节点不行,排查成本会翻倍。更稳的做法是:先按前面说的三步选一个主协议统一走,只有碰到确实不支持的流量类型时,再单独给那部分任务开一个 SOCKS5 通道。
Q:填了 HTTP 代理,访问 https 站点返回 501 或者 400,是代理坏了吗?
八成不是。这通常说明该代理不支持 CONNECT 方法,只肯老老实实转发 http 请求。换成支持隧道的 https 入口,或者直接换 SOCKS5,问题就没了。先用一两个请求试,别一上来就跑大任务。
Q:SOCKS5 是不是比 HTTP 代理安全?
这个说法不准确。SOCKS5 本身不提供加密,它只是"什么都不看"地转发。安全性来自你访问的目标是不是 https。真正的区别在于:HTTP 代理能看见你的请求内容,SOCKS5 看不见。如果你传输的内容本身已经加密,两者在安全层面的差距就没那么大了。
Q:采集速度慢,是不是该换成 SOCKS5 提提速?
多数情况下换了也没用。影响速度的是节点的地理位置、线路质量和并发承载能力,协议本身的开销差异小到测不出来。先检查是不是请求超时设得太长、连接没复用、或者并发开得太高导致被目标站限流,这些原因比协议常见得多。
Q:怎么最快确认自己填的协议对不对?
拿一条最简单的请求试:访问一个返回纯文本的公开页面,看能不能正常拿到内容。能拿到说明协议通;报连接错误多半是协议类型填错或端口不对;报认证错误就是账号密码的问题。三种情况对应三种改法,比盲猜快得多。