从供应商拿到一批代理IP,或者自己收集了一堆免费代理,先别急着接进业务里。验货这一步省不得——IP能不能用、好不好用,测过才有底。下面三招,从三十秒的快速判断到十分钟的深度体检,照着敲就行。
先搞清楚:能连上 ≠ 真可用
不少人判断代理好不好,习惯先 ping 一下。这里有个坑:ping 走的是 ICMP 协议,很多代理服务器根本不响应 ping,但 HTTP 请求照样跑得欢;反过来,有些机器 ping 得通,代理端口却是死的。光凭 ping 下结论,误判率相当高。
比 ping 更隐蔽的,是下面这几种"假可用":
| 表面现象 | 背后原因 | 不检测的后果 |
|---|---|---|
| 能建立连接,几秒后断开 | 短效IP刚好到期 | 任务跑到一半集体失败 |
| 请求成功,返回的却是本机IP | 匿名度不够 | 真实IP暴露,容易被目标站限制 |
| 延迟忽高忽低 | 线路拥堵或超卖 | 采集效率时快时慢 |
| 返回验证码页或报错页 | IP已被目标站标记 | 拿到手的是脏数据 |
所以一套完整的检测,要按"连通 → 匿名 → 稳定"三层走,一层都别省。
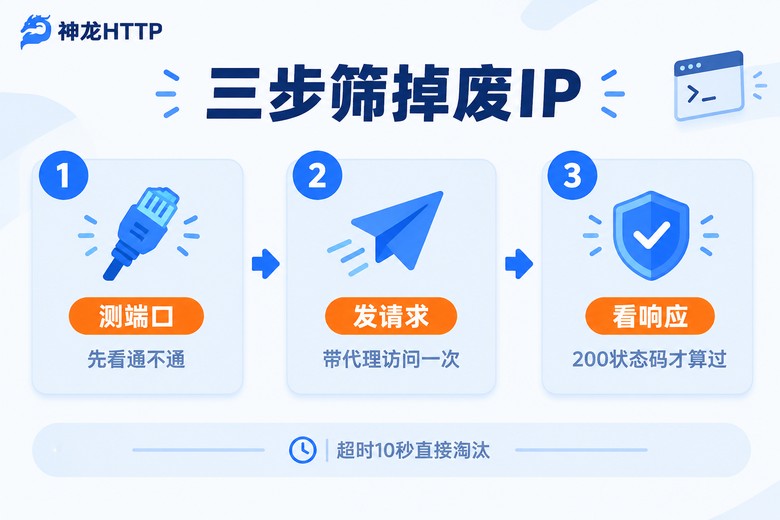
第一招:三十秒连通性检测,先筛掉一半废IP
最快的工具是 curl,Windows 10 以上、Mac、Linux 都自带,打开终端直接敲:
# 格式:curl -x 协议://IP:端口 目标网址
curl -x http://123.45.67.89:8080 -I https://www.baidu.com -m 10
-m 10 是限时10秒,防止卡死。看返回结果:
出现 HTTP/1.1 200 OK 或 HTTP/2 200,说明通了,这个IP基本可用;出现 Connection refused,端口没开,直接淘汰;一直转圈最后超时,线路不通或者慢得没法用。
SOCKS5 协议换个写法:
curl -x socks5://123.45.67.89:1080 -I https://www.baidu.com -m 10IP数量多、想先粗筛一轮的话,可以先测端口通不通:
telnet 123.45.67.89 8080Windows 用户如果提示没有这个命令,去"启用或关闭 Windows 功能"里勾选 Telnet 客户端,或者用 PowerShell 的 Test-NetConnection 123.45.67.89 -Port 8080,效果一样。不过要注意,telnet 只能证明"端口开着",不能证明"代理能干活",粗筛完还得用 curl 发一次真实请求才算数。
经验值:这一步通常能筛掉三到四成的死IP。免费渠道拿来的IP,十能剩下一两个就不错了。
第二招:看出口IP和请求头,匿名度一测便知
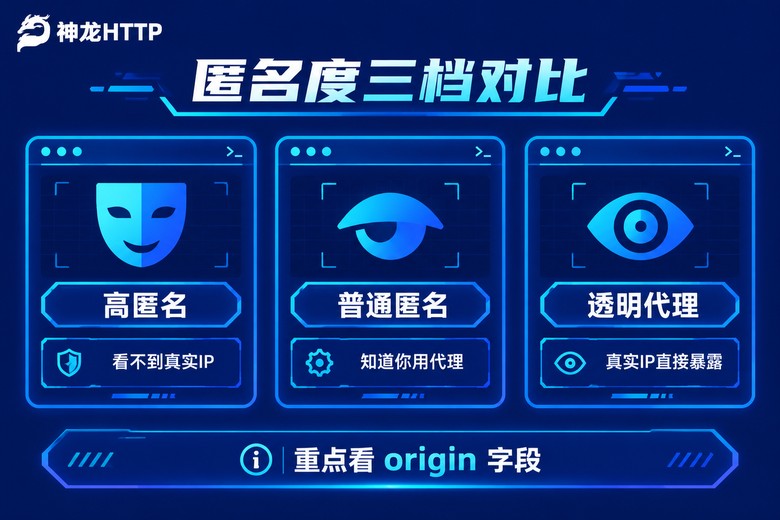
连上不代表没暴露。代理分三档:透明代理会把你的真实IP原样告诉目标网站,等于没藏;普通匿名会让对方知道"你在用代理";只有高匿,对方既看不到你的真实IP,也看不出你挂了代理。
检测方法是让代理替你访问一个回显IP的接口(比如 httpbin.org),看它返回什么:
import requests

proxies = {
    "http": "http://123.45.67.89:8080",
    "https": "http://123.45.67.89:8080",
}

r = requests.get("http://httpbin.org/get", proxies=proxies, timeout=10)
data = r.json()

print("出口IP:", data["origin"])  # 是不是代理自己的IP?
print("请求头:", data["headers"].get("X-Forwarded-For"))  # 有没有带出真实IP?
对照着判断:
origin 显示的是代理IP,且没有 X-Forwarded-For 字段——高匿,放心用;origin 是代理IP,但 X-Forwarded-For 里带着你的真实IP——普通匿名,看场景用;origin 直接就是你本机的公网IP——透明代理,基本白搭。
顺手把响应时间也记下来,超过3秒的IP,放进正式任务里就是拖后腿的。
第三招:并发压测加持续观察,留下真正能打的
前两招是单点体检,第三招是拉练——把手里几十上百个IP一起丢进去跑,模拟真实业务的压力:
import time
import requests
from concurrent.futures import ThreadPoolExecutor

proxy_list = [
    "123.45.67.89:8080",
    "234.56.78.90:3128",
    # 把你手里的IP都填进来
]

def check(line):
    ip, port = line.split(":")
    proxies = {"http": f"http://{ip}:{port}", "https": f"http://{ip}:{port}"}
    start = time.time()
    try:
        r = requests.get("http://httpbin.org/get", proxies=proxies, timeout=8)
        cost = round((time.time() - start) * 1000)
        if r.status_code == 200:
            return (line, "可用", cost)
        return (line, f"状态码{r.status_code}", cost)
    except Exception:
        return (line, "失败", -1)

with ThreadPoolExecutor(max_workers=20) as pool:
    results = list(pool.map(check, proxy_list))

ok = [r for r in results if r[1] == "可用"]
print(f"可用率:{len(ok)}/{len(results)}")
for r in sorted(ok, key=lambda x: x[2]):
    print(r)
跑完重点看三个数:
一是可用率。低于70%的批次别犹豫,整批换掉,逐个排查的时间成本比重取一批高得多。二是延迟排序。把最快的几个IP留给你最重要的任务。三是失败原因。全是超时说明线路质量差,全是拒绝说明端口已失效,两种情况的应对完全不同。
还有一点最容易被忽略:可用是动态的。今天测过能用的IP,半小时后可能就失效了,尤其是短效动态IP,生命周期本来就只有几分钟到几十分钟。所以正式跑任务时,建议把检测逻辑内置进去:每个IP用之前先快速验一遍,失败就自动换下一个备用IP,别让一个死IP卡住整条流程。
检测之外,源头选对能省一半功夫
如果每拿一批IP都要花半小时做全套体检,那问题可能不在检测,而在源头。正规的代理服务,出厂前就该把好质量关。
拿我们团队一直在用的神龙HTTP来说,底子是3000万+正规授权代理IP储备,来自国内三大运营商的正规授权,官方标称可用率99.9%。实际抽检十个,能稳定过九个以上,不用像筛免费代理那样大浪淘沙。
有两个点,对我们这种要长期跑采集的人特别实用:
一是IP纯度99.8%。纯度高意味着拿到手的IP很少是被目标站拉黑过的"二手脏IP",第二招里那种返回验证码页的情况明显少了很多,检测通过率天然就高。
二是个人中心的可视化用量统计与实时监控。每个IP的调用成功率和延迟趋势直接画成图表,哪个IP开始异常,一眼就能看出来——相当于把第三招的压测变成了常驻功能,省掉不少重复劳动。
当然,检测流程该做还是要做。哪怕供应商再稳,接入前跑一遍第三招的压测脚本,也就几分钟的事,图个踏实。
常见问题
Q: 免费代理IP检测通过后能放心用吗?
能通过检测说明当下可用,但免费IP的可用窗口很短,可能几分钟后就失效,匿名度也没有保障。拿来练手检测流程很合适,跑正式业务不建议。
Q: 检测的时候明明可用,跑任务时为什么还是失败?
常见原因有两个:一是短效IP的生命周期到了,只能靠任务内置复检解决,用前再验一遍;二是目标网站有访问频率风控,单IP请求太密会被拦,要控制节奏、配合高匿IP。
Q: 可用率和成功率是一回事吗?
不是。可用率指IP本身能不能连通并正常返回,是供应商侧的质量指标;成功率是跑具体业务时的成功比例,还受目标网站风控、请求频率、代码写法影响。选供应商看可用率,评估自己的业务看成功率。
Q: 隔多久检测一次比较合适?
短效动态IP建议"用时即检",每次取用前快速过一遍第一招;长效静态IP每天抽检一轮就够。如果供应商后台自带实时监控,日常只做抽检,发现异常再全量排查。