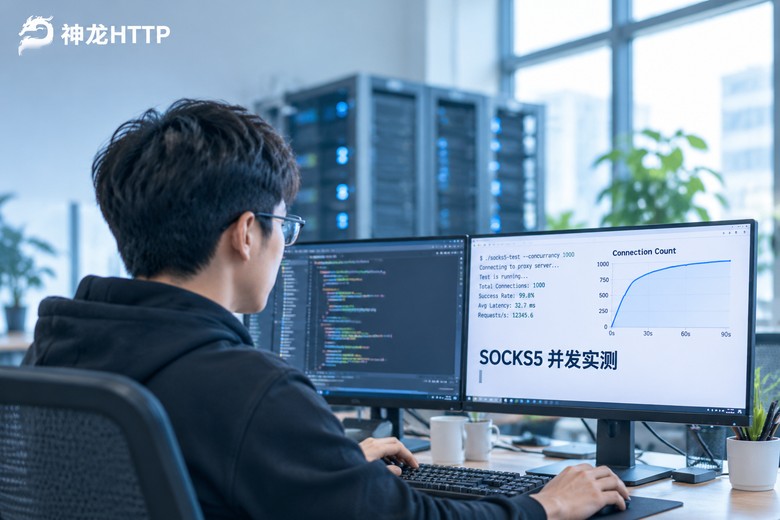
先捋直一件事:SOCKS5 转发的是字节,不是网页
不少人第一次买代理,看到产品页写着「支持 HTTP / HTTPS / SOCKS5」,随手勾了 SOCKS5,拿回来一跑——程序不是报错就是卡在那儿不动。这锅通常不在服务商身上,而在你手上那套工具链:它压根没装 SOCKS 的转发组件。
几个很常见的情况,你可以对着排查一下:Python 的 requests 默认不认识 socks5:// 开头的地址,得额外装 requests[socks];一些老牌采集框架只实现了 HTTP CONNECT,配置里填 socks5 会被静默降级成直连,你还以为代理生效了;还有些数据库客户端根本不支持 SOCKS,中间必须架一层转发。所以下单之前先问自己一句:我手上的工具,到底吃不吃 SOCKS5?
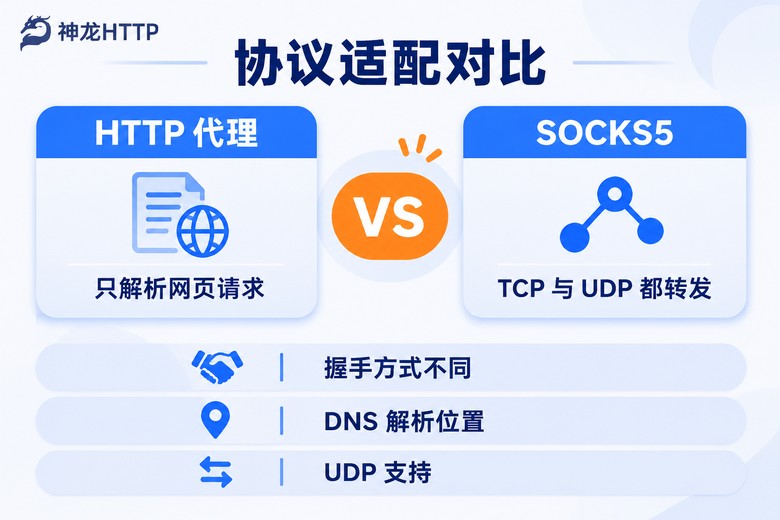
那它和 HTTP 代理到底差在哪?说人话——HTTP 代理只懂「网页」这一种话,它必须先读懂你请求里的网址,才能替你转过去;SOCKS5 不读内容,它只认「从 A 到 B 的一条通道」,你让它连哪它就往哪连,里面装的是什么它不关心。好处是通用:网页、长连接、二进制流、UDP 打的包,它都能转;代价是认证信息和目标地址得封进握手过程里,配错一个字符就不通。
有个细节特别容易踩:URL 里写 socks5:// 和 socks5h:// 完全不是一回事。
# socks5://  域名在本地解析,再把解析出的 IP 交给代理去连
curl -x socks5://用户名:密码@1.2.3.4:8080 https://example.com

# socks5h:// 域名原样交给代理,由代理那边去解析
curl -x socks5h://用户名:密码@1.2.3.4:8080 https://example.com
差在哪儿?如果你本地 DNS 不稳或者解析结果跟你拿到的那个地区对不上,用 socks5:// 出去的地址就是错的;而 socks5h:// 把域名甩给代理侧解析,拿到的地址更贴近这条线路的真实位置。做公开数据采集的时候,这个多加的字母 h 经常就是「能跑」和「跑得不对」的分界线。
认证方式:三种写法,选错了接口就白搭
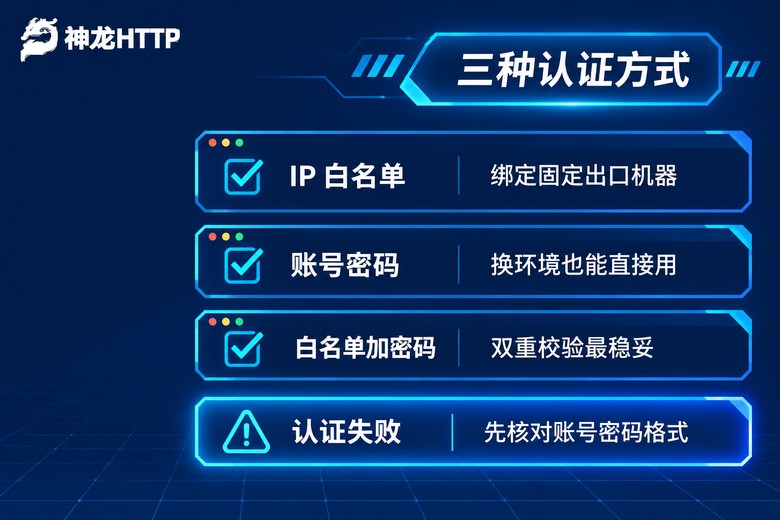
买 SOCKS5 代理时,服务商一般会给你两套凭据:一套账号密码,一套「把出口机器 IP 加进白名单」。看着像两件事,其实对应三种认证模式,各有各的适用场景。
第一种,IP 白名单。在后台把本机的公网出口 IP 填进去,之后这个 IP 发起的连接一律免密放行。配置最省事,代码里连用户名密码都不用写。缺点是机器一换就得回去改白名单——换了办公网、路由器重启拿到新 IP、任务跑到云端机器上,忘了改就是标准的 407 认证失败。
第二种,用户名密码认证。每次握手带上账号密码,跟你在哪台机器上跑没关系。适合换环境频繁、或者任务要分发到好几台机器上的情况。
第三种,两个一起开。白名单管住「哪台机器能来」,账号密码管住「是不是你本人」。看着麻烦,但多人共用一个代理池的时候最省心,谁超量了后台一眼就能看出来。
Python 里最省事的写法大概长这样:
import requests

proxies = {
    "http":  "socks5h://用户名:密码@1.2.3.4:8080",
    "https": "socks5h://用户名:密码@1.2.3.4:8080",
}

resp = requests.get(
    "https://httpbin.org/ip",
    proxies=proxies,
    timeout=(5, 15),   # (建连超时, 读取超时)
)
print(resp.status_code, resp.text)依赖别忘装:pip install "requests[socks]"。少了这一步,报错是 Missing dependencies for SOCKS support,看着一头雾水,本质就是转发组件没装。
还有一个更隐蔽的坑:密码里带 @ 或者 : 的时候必须做 URL 编码,否则解析器会把密码截断,表现出来就是「密码明明背得没错,却一直认证不过」。这种问题能查一下午。
并发承载:能连上,不等于能用
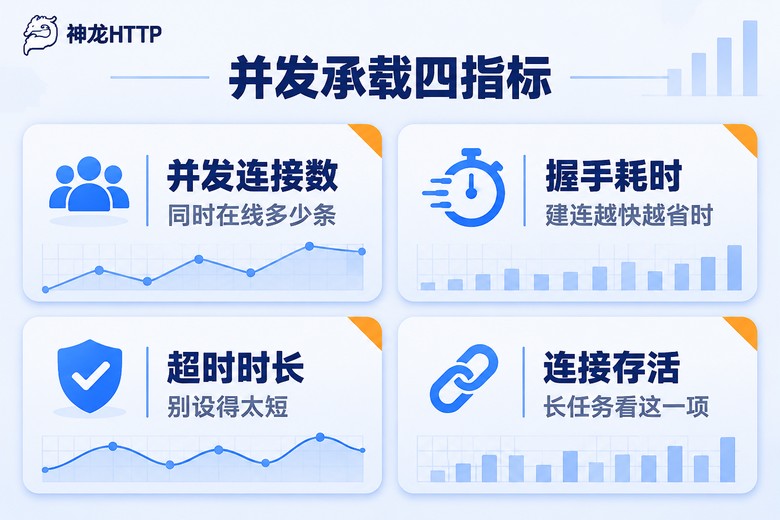
认证通了只是及格线。真正决定这套代理能不能干活的是并发能力。我一般盯四个数:同时能挂多少条连接、握手要多久、超时设多长、单条连接能活多久。这四个数不上来,你写再多线程也只是在互相抢连接。
握手耗时是最容易忽视的一项。单条连接多花 200 毫秒,你感觉不出来;但你一天要发几十万次请求,全堆在握手上就是好几个小时白等。所以测的时候别只测「通不通」,要测「快不快」。
超时设置也有讲究。很多人习惯性写 timeout=3,结果对方站点稍微慢一点就直接判失败,回头还怪代理不稳。建连超时和读取超时要分开设,建连可以紧一点,读取得给足。
不同任务对并发的要求差得挺远,可以参考这张表给自己定个量:
| 任务类型 | 单机并发连接 | 单条连接存活 | 更合适的 IP 类型 |
|---|---|---|---|
| 单页面 / 单接口抓取 | 20 - 50 条 | 秒级 | 短效动态IP |
| 列表连续翻页 | 50 - 150 条 | 几秒到十几秒 | 短效动态IP |
| 长连接、流式拉取 | 5 - 20 条 | 分钟级 | 长效静态IP |
| 需要固定出口的对接 | 1 - 10 条 | 小时级以上 | 固定IP代理 |
看清楚一个逻辑:不是并发数字越大越好,是并发数和 IP 类型要配对。拿短效动态IP去扛分钟级的长连接,中途 IP 到期被回收,连接啪一下断掉,你还以为是程序写错了。
下单前,先跑这三个自测
我把踩过的坑压缩成三个动作,十分钟能跑完,比看十页参数表都管用。
一、连通性自测。拿一条代理,用 curl -x socks5h://... https://httpbin.org/ip 打一下,看返回的 IP 是不是代理的出口 IP。返回的是你自己本机 IP,说明代理根本没生效,八成是协议写错或者组件没装。
二、并发压测。开 50 个线程同时打同一个接口,跑两分钟,数一下成功率和平均耗时。成功率掉到 95% 以下、或者耗时一路上扬,说明这条线路的并发承载力到顶了。
三、稳定性观察。让它持续跑十分钟别停,看失败是不是集中出现在某个时间点。如果每隔固定时长就断一批,那多半是 IP 存活周期的问题,换个 IP 类型就行。
我平时用神龙HTTP做这套自测会比较省事,它家的短效动态IP、长效静态IP、固定IP代理是一站式覆盖的,同一套账号就能横向对比哪种更适合你手上的任务,不用来回换供应商试。资源侧是3000万+正规授权代理IP储备,国内三大运营商正规授权,可用率能做到 99.9%,低延迟高并发提取——这一点在压测阶段特别直观,50 线程打上去耗时曲线基本是平的。协议上 HTTP / HTTPS / SOCKS5 都支持,API 兼容主流爬虫编程语言,文档和示例代码拿过来改改地址就能跑。
另外别忽视用量看板。神龙HTTP个人中心有可视化用量统计和实时监控,能识别异常调用、看使用趋势。我见过太多人并发上不去其实不是线路问题,是自己代码里有重试风暴,同一个请求打了七八遍——这种在用量曲线上是一眼能看出来的尖刺,不看数据纯靠猜,能猜一天。
常见问题
Q:配置完全照抄,为什么一直提示认证失败?
先查三处:账号密码里有没有 @、: 这类字符没做 URL 编码;白名单模式下的出口 IP 是不是已经变了;以及你用的是不是 socks5h 而不是 socks5。这三处占了我遇到过问题的九成。
Q:socks5 和 socks5h 到底该用哪个?
需要「按代理所在地解析域名」就用 socks5h,做公开数据采集基本都选它;如果你明确希望域名在自己本地解析,才用 socks5。拿不准就先用 socks5h 试,绝大多数场景它更贴近你想要的结果。
Q:并发开到多少才算合适?
别照搬别人的数字。从 30 条开始,每轮加 20 条,看成功率什么时候从 99% 掉下来,那个拐点往下退一档就是你这套环境的舒适区。同时盯住握手耗时,它比成功率更早报警。
Q:短效动态IP和长效静态IP,怎么选?
看单条连接要活多久。一个请求几秒就结束的,短效动态IP成本更低、池子更大;需要保持会话、拉流、或者对端要校验出口一致性的,就上长效静态IP或固定IP代理。选错类型带来的排查成本,远高于两者之间的差价。