先搞懂:SOCKS5为什么适合做代理IP配置
很多人第一次接触代理IP,会先看到 HTTP、HTTPS、SOCKS5 这几个词。它们不是“谁更高级”的关系,而是分工不同。HTTP 代理更懂网页请求,比如你访问一个接口时,它知道 URL、请求头、返回内容这些结构。SOCKS5 更像一层转发员:它不关心你传的是网页、文件、视频流,还是某个工具里的私有协议,只要连接建立起来,它就负责把数据送到目标地址。
这也是为什么不少采集工具、爬虫框架、网络测试脚本会同时支持 SOCKS5。你不需要把每个工具都改成“懂网页规则”的写法,只要把连接交给代理,后面的数据流就能按原路走。配置时最关键的两件事,一个是转发方式,另一个是认证方式。转发方式决定数据怎么过去,认证方式决定代理认不认你。
| 对比项 | HTTP代理 | SOCKS5代理 |
|---|---|---|
| 理解范围 | 理解网页请求结构 | 更偏向连接转发 |
| 常见用途 | 网页接口、浏览器请求 | 多类型工具、通用连接 |
| 配置重点 | 代理地址、认证、超时 | 转发命令、认证、本地端口 |
| 适合场景 | 公开数据采集、市场研究 | 工具接入、多协议连接 |
如果你用的是神龙HTTP,它支持 HTTP、HTTPS 和 SOCKS5,同一套账号可以根据工具习惯选择协议。对新手来说,先不要把 SOXS5 想得太复杂,先记住一句话:它负责把连接稳定转出去,再配合认证方式确认身份。
转发方式解析:TCP、UDP、CONNECT各管一摊
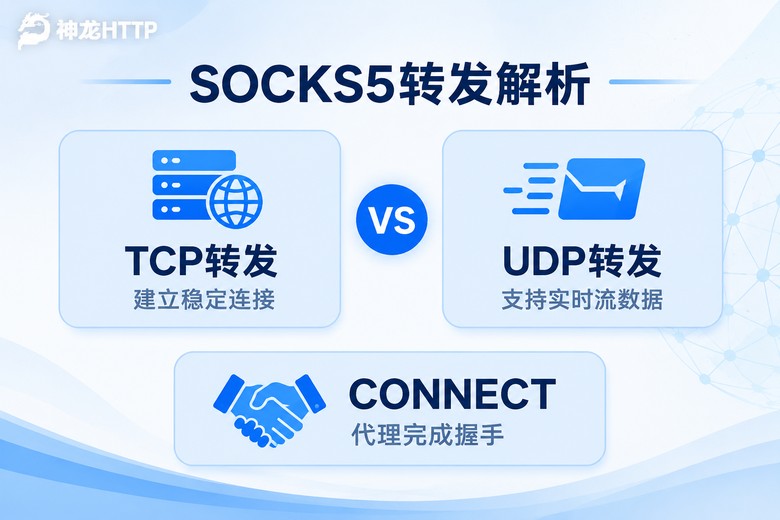
SOCKS5 的转发能力,主要可以拆成三种常见情况:TCP 连接、UDP 关联,以及 CONNECT 命令。日常配置里,大多数人最常碰到的是 CONNECT。你可以把它理解成“建立一条隧道”:你的工具先和代理服务器说清楚要访问哪个目标地址、哪个端口,代理确认认证通过后,就把这条 TCP 连接建立起来,后续数据在隧道里传输。
大多数网页接口、API 请求、爬虫任务走的都是 TCP。比如你要访问一个目标站点,工具会先发起 CONNECT,代理完成转发后,请求和响应就会沿着这条连接返回。这个过程里,SOCKS5 不需要解析网页内容,也不需要判断返回的是 HTML 还是 JSON,它只管连接是否建立、数据是否通过。
UDP 关联则更偏向实时数据。有些工具会用到 UDP,比如流媒体、语音、低延迟互动类场景。SOCKS5 可以通过 UDP 关联把 UDP 数据交给代理转发。不过对普通采集任务来说,UDP 不是第一优先,先把 TCP 和 CONNECT 配通,比什么都重要。
还有一个容易混淆的地方是 socks5:// 和 socks5h://。简单说:
socks5://:本地先解析目标地址,再让代理转发连接。socks5h://:把目标地址交给代理端解析,再建立连接。
如果你的任务需要让目标站点只看到代理出口,而不是本地解析信息,通常优先用 socks5h://。如果你的本地解析更稳定,或者工具只支持本地解析,也可以用 socks5://。实际配置时,建议先用 socks5h:// 做基础测试,再根据工具表现调整。
很多工具还会提供“本地端口转发”的写法。比如代理工具在本机开放 127.0.0.1:1080,其他应用只需要指向这个本地地址,不需要每次都填完整代理地址和账号。这样配置更集中,也方便统一检查端口、超时和认证状态。
认证方式:用户名密码是最常见的起点
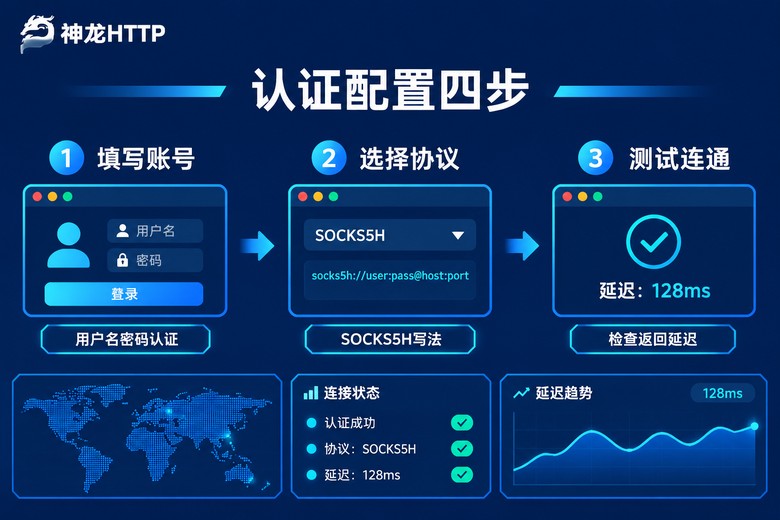
SOCKS5 的认证方式,常见的是无认证、用户名密码认证,以及基于来源地址的访问控制。生产环境里,最稳妥的起点通常是用户名密码认证。它的好处很直接:每个任务、每个脚本、每个成员都能有独立账号,出了问题也能快速定位是哪一侧配置不对。
配置时最容易踩坑的是密码里的特殊字符。比如密码里包含 @、:、/、# 这类符号,直接拼进代理地址时,工具可能会把符号当成地址分隔符,导致认证失败。解决办法是转义,也就是把特殊字符转换成 URL 编码形式。
举个例子,如果密码是 a@b,拼接到代理地址里时,@ 需要写成 %40,也就是 a%40b。这不是玄学,是地址解析规则。很多“账号明明没错却认证失败”的问题,最后都出在这一步。
# 密码中的 @ 需要转义为 %40
socks5h://用户名:a%40b@代理地址:端口
除了密码转义,还要检查三件事:用户名是否复制完整、端口是否写对、工具是否真正启用了代理。有些应用看起来填了代理,但实际请求没有走代理,最后返回的还是本地出口。排查时不要只盯账号,先看连接是否经过代理。
配置示例:从命令行到爬虫脚本
下面给两个常见写法,一个是命令行测试,一个是 Python 脚本接入。实际项目里,建议先用命令行确认代理连通,再写进脚本,这样能少很多无效排查。
# 让代理端解析目标地址,适合大多数采集任务
curl -x socks5h://用户名:密码@代理地址:端口 目标地址

# 让本地先解析目标地址,再建立连接
curl -x socks5://用户名:密码@代理地址:端口 目标地址
如果命令能正常返回目标内容,说明代理地址、端口、认证基本没问题。接下来再进入工具或脚本配置。浏览器、采集工具、网络测试工具里,通常会有 SOCKS5 代理设置项。填写时注意主机、端口、认证方式三项,如果工具提供 SOCKS5H 选项,建议勾选,这样域名解析会交给代理端完成。
import requests

proxies = {
    "http": "socks5h://用户名:密码@代理地址:端口",
    "https": "socks5h://用户名:密码@代理地址:端口"
}

response = requests.get("目标地址", proxies=proxies, timeout=10)
print(response.status_code)
脚本里有两个细节值得注意。第一,http 和 https 两个键最好都配置,避免工具遇到不同协议时漏走代理。第二,超时时间不要设得太短,代理连接建立、数据转发、目标响应都需要时间,10 秒左右通常比 3 秒更稳定。
如果你做的是公开数据采集、AI 大模型训练前的数据准备,或者市场研究,神龙HTTP 的 SOCKS5 接入会比较省心。它支持 HTTP/HTTPS/SOCKS5,API 兼容主流爬虫编程语言,并提供文档与示例代码。对于需要稳定运行的任务来说,3000万+正规授权代理IP储备和 99.9 可用率,能减少很多“临时找不到可用连接”的干扰。
常见报错与排查思路
配置 SOCKS5 时,报错不一定都是代理本身的问题。很多时候是本地端口、认证写法、工具设置三者没对齐。下面这张表可以当排查清单用。
| 现象 | 常见原因 | 处理建议 |
|---|---|---|
| 连接超时 | 端口未开放、代理未启动、端口写错 | 先检查本地端口和代理状态,再用命令行测试 |
| 认证失败 | 账号密码错误、特殊字符未转义 | 核对账号,处理 @、:、/、# 等符号 |
| 返回本地出口 | 应用未启用代理、未选择 SOCKS5H | 确认工具代理开关,优先使用 socks5h 写法 |
| 延迟偏高 | 代理距离目标较远、并发过高 | 获取新的IP,控制并发,选择更合适的IP |
排查顺序建议固定下来:先测代理地址,再测本地端口,再测应用代理设置,最后才看目标站点响应。这样每一步都有边界,不会把网络、代理、脚本问题混在一起猜。
常见问题
Q: SOCKS5 和 HTTP 代理可以混用吗?
可以。不同工具对协议的支持不同,有的工具更习惯 HTTP,有的工具更适合 SOCKS5。神龙HTTP 支持 HTTP、HTTPS 和 SOCKS5,你可以根据工具类型选择协议,不需要为了迁就某个工具而改变整体任务结构。
Q: 为什么配置了 SOCKS5,出口还是本地IP?
常见原因有三个:应用没有真正启用代理、本地端口没有转发成功、地址写法没有使用 socks5h。建议先用命令行测试代理连通,再检查工具里的代理开关和端口。只要连接没有经过代理,后面的数据自然还是本地出口。
Q: 密码里有特殊符号,应该怎么处理?
把特殊字符转换成 URL 编码形式。比如 @ 写成 %40,# 写成 %23。如果不确定怎么转,可以先用简单密码测试连通,再回到生产账号处理转义。很多认证失败问题,都不是账号本身错,而是符号被工具当成地址分隔符。
Q: 短效动态IP和长效静态IP,SOCKS5配置上有区别吗?
配置结构基本一致,区别在于IP生命周期。短效动态IP适合公开数据采集、高并发任务,可以按任务节奏获取新的IP;长效静态IP适合需要稳定身份的场景,比如长期任务、固定来源记录。神龙HTTP 提供短效动态IP、长效静态IP和固定IP代理,你可以根据任务稳定性需求选择,API 接入后配置方式保持一致。