先弄懂:代理ip和代理端口不是一回事
很多人第一次配代理,会把“代理ip”和“代理端口”混在一起。其实它们分工很清楚:代理ip是请求的出口,代理端口是这个出口上的服务入口。你可以把代理ip理解成“门牌号”,把代理端口理解成“门上的窗口编号”。只填门牌号不填窗口,请求经常进不去;只填窗口不填门牌号,客户端也不知道该找哪台机器。
在实际配置里,代理ip和代理端口通常成对出现,写成 代理ip:代理端口 的形式。比如 {{proxy_ip}}:{{proxy_port}}。这里的端口以服务商给的为准。如果端口填错,常见表现是连接超时、拒绝连接,或者请求根本没走代理。所以下文会围绕“参数怎么填、请求怎么写、出错怎么查”展开。
参数配置要点:四个字段先对齐
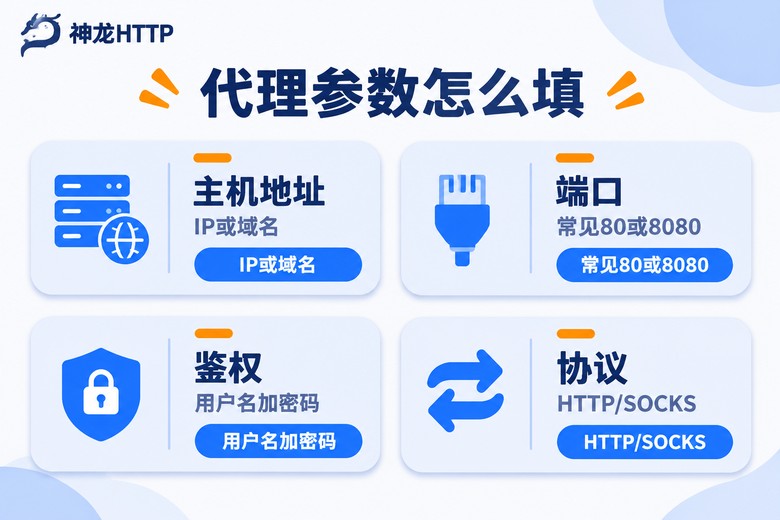
把代理ip和代理端口写进请求之前,先确认四个字段:主机地址、端口、协议、鉴权。这四个字段对齐了,后面写代码会省很多时间。
| 参数 | 作用 | 常见写法 | 容易踩的坑 |
|---|---|---|---|
| 代理IP | 请求出口 | {{proxy_ip}} | 只填IP不填端口 |
| 代理端口 | 服务入口 | 8080、10000、3128 | 把协议前缀当成端口 |
| 协议 | 传输方式 | http、https、socks5 | 协议和端口不匹配 |
| 鉴权 | 身份验证 | 用户名:密码 | 密码特殊字符未转义 |
| 超时 | 等待上限 | 10秒、30秒 | 不设超时导致卡住 |
这里最容易忽略的是“协议前缀”。很多人把 http:// 也当成端口的一部分,结果端口变成了一串带斜杠的字符串。正确做法是:协议写在前面,主机和端口写在后面,鉴权放在主机前面。
真实请求怎么写:三种常见模板
下面给三个模板,适合公开数据采集、市场研究这类场景。你把花括号里的内容替换成真实值,就能先跑通最小请求。
# 模板一:HTTP/HTTPS 代理
proxy_url = "http://" + username + ":" + password + "@" + proxy_ip + ":" + proxy_port
proxies = {
    "http": proxy_url,
    "https": proxy_url
}
timeout = 10
如果服务商给你的代理支持 HTTPS 请求,建议把 https 也配上。这样同一套配置既能请求 http 页面,也能请求 https 页面,减少来回改参数。
# 模板二:命令行快速验证
curl -x "http://{{username}}:{{password}}@{{proxy_ip}}:{{proxy_port}}" "https://{{target_site}}/{{path}}" --max-time 10
命令行适合先做连通性测试。如果这条命令能返回正常内容,再把它搬进项目里;如果这里就超时,说明问题大概率在代理ip、代理端口、鉴权或网络环境,而不是业务代码。
# 模板三:SOCKS5 代理
proxy_url = "socks5://" + username + ":" + password + "@" + proxy_ip + ":" + proxy_port
SOCKS5 通常更底层,适合对协议兼容性要求更高的场景。使用前确认客户端支持 socks5,并且端口开放。不要把 SOCKS5 的端口直接套到 HTTP 代理配置里,协议不匹配时很容易出现连接失败。
鉴权参数里的两个坑
带鉴权的代理ip,一般要写成 用户名:密码@代理ip:代理端口。这里有两个坑。第一个是密码里有特殊字符,比如 @、:、/。这些字符在地址格式里有分隔含义,直接写进去会把用户名、密码、代理ip、代理端口切乱。稳妥做法是先做 URL 编码,比如 @ 变 %40,: 变 %3A。
第二个坑是“以为没鉴权就可以乱写”。有些代理不需要鉴权,配置里只写 http://代理ip:代理端口 就行;有些代理必须带用户名密码。先按服务商文档写,再用一个小请求验证。不要等正式采集跑起来才发现鉴权失败。
超时、重试和日志:别只盯“能不能通”
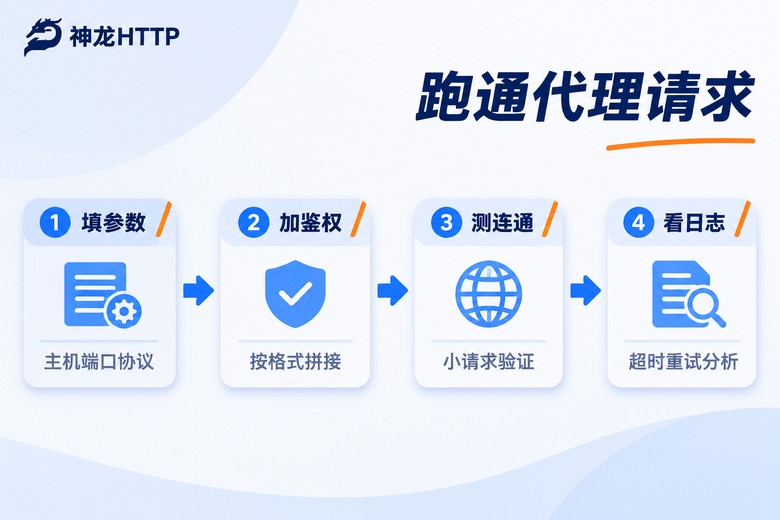
代理ip和代理端口配置正确,只是第一步。真正影响稳定性的,是超时、重试和日志。超时太短,正常但稍慢的请求会被误判失败;超时太长,异常代理会一直占着连接。公开数据采集场景里,10秒到30秒是比较常见的起点,具体要看目标站点响应速度。
重试也不要无脑重发。可以先记录三类信息:请求是否发出、代理ip和代理端口是什么、返回码或错误类型是什么。如果同一组代理ip连续多次超时,先暂停这组配置,获取新的IP再试;如果是某个地区响应异常,可以换个地区的IP验证。这样比盲目增加并发更有效。
日志里还要关注“是否真的走了代理”。有些客户端配置没生效,会直接请求目标站点。判断方法很简单:用一个能显示出口信息的测试页,或者让服务端记录来源,对比请求来源是否等于你填的代理ip。如果来源不一致,优先检查客户端是否读取了 proxies 参数,以及协议前缀是否正确。
什么时候需要获取新的IP
不是所有失败都该怪代理ip。目标站点限流、页面结构变化、请求频率过高,都可能造成异常。但在公开数据采集里,如果同一组代理ip反复出现 403、连接重置或内容被拦截,通常说明这组IP已经不适合继续用。这时可以获取新的IP,或者换个地区的IP做对比。
动态IP池的优势就在这里:你不需要手动维护一张很长的IP表,而是按规则获取新的IP。静态IP适合需要固定出口的长期任务,动态IP适合需要更多出口选择的采集任务。选哪种,取决于你的业务对出口稳定性的要求,而不是哪种听起来更高级。
选代理源时,重点看三件事
参数配置写得再细,代理源不稳也会拖慢整体。选代理ip服务时,建议先看资源规模、可用率和集成方式。资源规模决定你能不能拿到足够多的出口选择;可用率决定正式任务里失败重试的比例;集成方式决定你能不能快速把代理ip和代理端口接进现有系统。
以神龙HTTP为例,它提供 3000万+ 正规授权代理IP储备,可用率 99.9%,适合公开数据采集、AI大模型训练和市场研究等场景。另一件比较实用的是,它支持 HTTP/HTTPS/SOCKS5,并提供 API 兼容主流采集编程语言,文档里有示例代码,技术团队 7×24 小时支持。对你来说,这意味着可以把更多精力放在业务逻辑上,而不是反复排查代理参数。
常见问题
Q: 代理ip和代理端口必须一起填吗?
A: 通常必须一起填。代理ip只说明出口机器,代理端口说明服务入口。少了端口,客户端经常无法建立连接;少了代理ip,请求也不知道该找哪台机器。
Q: 为什么配置了代理,请求还是没走代理?
A: 先检查客户端是否真的读取了代理参数,再检查协议前缀、代理ip、代理端口和鉴权是否一致。用命令行或小请求先验证连通性,确认出口来源后再把参数搬进正式代码。
Q: HTTP 代理和 SOCKS5 代理可以混用吗?
A: 不建议混用。HTTP 代理和 SOCKS5 的协议行为不同,端口和服务端支持也可能不同。如果项目需要 HTTPS 请求,优先确认代理是否支持 HTTPS;如果用 SOCKS5,就按 socks5 协议配置。
Q: 代理ip频繁异常,要不要一直增加并发?
A: 不建议先加并发。先记录错误类型,判断是代理ip异常、代理端口不通、鉴权失败,还是目标站点限流。如果是代理ip异常,获取新的IP或换个地区的IP做对比,比盲目提高并发更稳。